الفريق العربي للبرمجةأرشيف المنتديات · 2000 – 2023
نسخة أرشيفية للقراءة فقط — التسجيل والمشاركة مغلقان، والمحتوى محفوظ كما كان.

كيفية حساب حجم البيانات

بدأه hoolast33 في 23 مارس 2009 · 32 رد · 7,915 مشاهدة · في منتدى الشبكات العام
مشاركة: واتساب X فيسبوك تيليجرام
#26
busbar كتب:
اسف تأخرت في الرجوع للموضوع
عودة حميدة.
busbar كتب:
استعمال ال NBAR لا يلغي ال Netflow و كذلك العكس، الفرق بين ال NBAR و النتفلو:

http://www.manageengine.com/products/netfl...whatisnbar.html

NBAR و NetFlow تقنيتات مختلفتان _تماما_ ويمكن تفعيلهما في نفس الوقت على نفس المنفذ ولم ينكر أحد هذا اطلاقا. الذي قلته هو أن NBAR ليس مفيدا كما في ردك السابق من خلال show ip nbar proto لأنه لا يحتوي على history. ولهذا السبب ذكرت احتمال أفضل في ردي السابق وهو استخدام SNMP مع NBAR. لكن للعلم هذا أيضا ليس أفضل من NetFlow في هذه الحالة.
busbar كتب:
ال NBAR data بتطلع في النت فلو و يمكن مراقبتها بال SNMP برضو
هذا غير صحيح. الـNBAR لا يطلع في الـNetFlow. كلاهم يقوم بتجميع البيانات بطريقة منفصلة تماما، ويتم التجميع والحساب بطرق منفصلة أيضا. والموقع الذي أتيت به لا يقول هذا. وياليت تأتي بنص مقتبس حتى أعرف أين حدث سوء الفهم بالضبط.

أما بالـNBAR مع SNMP فهذا صحيح ممكن بل أفضل من طريقتك السابقة. وهذا ما قلته أنا في ردي السابق. لكن للعلم الـNBAR حتى مع الـSNMP ليس أفضل من NetFlow لأن NBAR كما قلت لك سابقا لا يحتوي على source IP /destination IP. فقط الـprotocol.

إذا نفعتك أحد مشاركاتي فأدع بظهر الغيب لوالداي بالصحة والسلامة والسعادة وطول العمر وأن يكون هذا زيادة لهما في كل خير.
post-21836-1257612765.gif

before asking: smart questions how-to
#27

بالنسبة لسؤال السائل اللينك هنا توضح

www.cisco.com/application/vnd.ms-powerpoint/en/us/guest/tech/tk362/c1482/ccmigration_09186a00801da7de.ppt

الفرق بين الاتنين واضح و بالنسبة لسؤال السائل فانا ارى انه لا يحتاج معرفة الايبيهات الخارجة بقدر محسبة الباندويدث المطلوب بناء على التقدير الحقيقي لكمية الترافيك بناء على نوعه

ال NBAR data بيتم تصنيفها و استخراجها عن طريق النتفلو و انا استعمل الاتنين معا عندي.

Mahmoud Magdy

MVP - Exchange Server. MCITP (Windows Server 2008, Exhcange Server 2010,/2007),CCNP, MCTS(OCS 2007 R2, SCCM 2007)

Tech Lead

Ingazat Information Technology

Follow me on twitter: http://www.twitter.com/_busbar

my blog: http://autodiscover.wordpress.com

Link with me on linkedin: http://www.linkedin.com/profile?viewProfile=&key=71027694

or on experts-exchange.com: http://www.experts-exchange.com/M_1426100.html

#28

سبب التعديل: بينما أنا اكتب الموضوع وأقوم بإستعراض المشاركة، إذا بي أكتشف أن نسخة أقدم قد تسربت.

تم تعديل هذه المشاركة بواسطة eech55 في 14 أبريل 2009 في 23:15

إذا نفعتك أحد مشاركاتي فأدع بظهر الغيب لوالداي بالصحة والسلامة والسعادة وطول العمر وأن يكون هذا زيادة لهما في كل خير.

post-21836-1257612765.gif

before asking: smart questions how-to

#29

الـPPT تابع للـsales ويقول بكل بساطة أن Cisco توفر وسائل مراقبة عديدة بإستخدام التقنيتين المختلفتين حيث أن كلاهم يغطي على جهة مختلفة عن الأخرى. أدخل هذا الموقع لطريقة إعداد NetFlow ولن تجد حتى إسم NBAR:

http://www.cisco.com/en/US/docs/ios/netflo...de_Chapter.html

اقتباس
ال NBAR data بيتم تصنيفها و استخراجها عن طريق النتفلو و انا استعمل الاتنين معا عندي.
أنت تستخدم الإثنين بطريقة منفصلة فلا تربطهم علاقة. كأن أقول أنني اقوم بالـNAT مع الـOSPF. جرب تلغي NBAR PD والـNetFlow لن يتأثر والعكس صحيح. بيانات الـNBAR لا يتم استخراجها من خلال الـNetFlow. فكلا التقنيتين مختلفتين تماما وملف الـPPT يبين الإختلاف ويقول ماقلته بالضبط في السابق أن NBAR تصنف بنائا على pattern match او deep inspection بينما الـNetFlow من خلال البورت. ولا يذكر بأي شكل من الأشكال أن بيانات NBAR يقوم بسحبها NetFlow أو العكس.

فلكشف الغمة عن الأمة:

  • إعداد NetFlow لا يتطلب NBAR.
  • إعداد NBAR لا يتطلب NetFlow.
  • كلاهم يقوم بتجميع البيانات بطريقة مختلفة ويتم التخزين في cache مختلف أيضا.
  • NetFlow يوفر خاصية الـhistory من خلال مايسميه "export" للـcache بعدما يكون "expired" حسب مصطلح هذه التقنية. وهذا يستخدم بروتوكول خاص به، وتوجد منه نسخة open standard اسمها IPFIX.
  • الـNBAR لا يوفر أي خاصية exporting فهو لا يوفر الـhistory. يجب استخدام SNMP بطريقة منفصلة لحل هذه المشكلة. يجب تنزيل NBAR MIB إلى الـNMS حتى يقوم بفهمه، كالـOpenNMS مثلا.
  • الـNBAR مع الـSNMP يتطلب مجهود أعلى من الـNetFlow وللأسف أيضا يضيع resources أكثر كما أنه يوفر معلومات أقل. ميزته الوحيدة التي يجدر ذكرها هو الكشف بناءا على Pattern Match أو deep inspection.

اقتباس
بالنسبة لسؤال السائل فانا ارى انه لا يحتاج معرفة الايبيهات الخارجة بقدر محسبة الباندويدث المطلوب بناء على التقدير الحقيقي لكمية الترافيك بناء على نوعه
كلامك سليم الـIP ليس مهما في هذه الحالة ونحن لا نختلف في هذه النقطة البتة. ذكرته حتى أبين أن الـNBAR PD لا يحتوي على History، وأنه حتى لو تم دمجه مع SNMP فلن يكون بجمال الـNetFlow لأنه سيفتقد الـIP address والـtraffic flow.

إذا نفعتك أحد مشاركاتي فأدع بظهر الغيب لوالداي بالصحة والسلامة والسعادة وطول العمر وأن يكون هذا زيادة لهما في كل خير.

post-21836-1257612765.gif

before asking: smart questions how-to

#30

لقد خرجتم عن المسار مما سبب لي ((كنفيوز))

يا اخوان نحتاج الى خطوات معينة تنتهي بتفعيل ال snmp واخواتها وظهور الرسم البياني للخجم البيانات

#31

اقتراح صغير::

لو عندك ايزا سيرفر ... دعه يسجل بياناته بال sql server

قم بعمل استعلامات على الرول او البيانات التي لها علاقة بالاتصال بين الفرعين

قم بعمل ريبورت صغير من خلال الـ Report service وسيكون لديك كل ما تريد ...

تجارب وخبرات

#32
اقتباس
لقد خرجتم عن المسار مما سبب لي ((كنفيوز))

يا اخوان نحتاج الى خطوات معينة تنتهي بتفعيل ال snmp واخواتها وظهور الرسم البياني للخجم البيانات

ولا يهمك.. اتاك الفرج B) معاك إلى أن تحل المشكلة.

ببساطة في هذا الموضوع تطرقنا لهذه الأمور:

snmp

حتى تقوم بتفعيله اذهب إلى الراوتر واكتب:

snmp-server community hahaha RO

وهكذا اصبح لديك الـsnmp agent enabled على الراوتر. والـcommunity string هو "hahaha" وصلاحياته ro يعني read-only

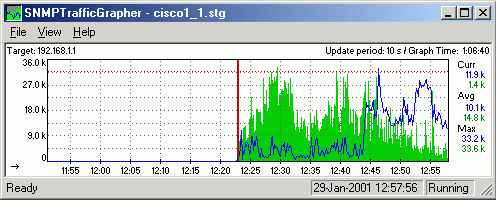
الآن استخدم اي برنامج snmp monitoring وليكن على سبيل المثال هذا البرنامج السهل: STG وتستطيع تحميله من http://leonidvm.chat.ru/

هذا البرنامج بالإعدادات الإفتراضية يقوم بوضع object ID لتقوم بمراقبته. الobject ID هي صحيحة لكن عليك تغيير آخر رقم ليتوافق بالضبط على المنفذ الذي تريد مراقبته. حتى تحصل على الرقم الأخير المصاحب للمنفذ، اكتب الأمر show snmp mib ifmib ifIndex Ethernet2/0 طبعا تكتب اسم المنفذ عوضا من ethernet2/0.

وكذلك تضع الـcommunity string الذي اخترته، في هذا المثال كان "hahaha". وثم سيعرضها لك البرنامج هكذا:

stg.gif

وفقط. ثم يقوم بعرض معدل استهلاك الbandwidth لتلك اللينكات.

netflow

router> enable

router# config t

router(config)# ip flow flow-export destination 1.1.1.1 100

router(config)# interface fa0/0

router(config-if)# ip flow-export ingress

حيث أن 1.1.1.1 هو رقم IP لأي كمبيوتر يحتوي على برنامج netflow collector. قم بتنزيل أي برنامج trial version من الإنترنت. وهذا سيخبرك تفاصيل البروتوكولات كذلك.

nbar protocol discovery

interface ethernet 1/3

ip nbar protocol-discovery

هكذا تم تفعيل الخاصية على ذلك المنفذ. حتى تشاهده استخدم هذا الأمر:

show ip nbar protocol-discovery

إذا نفعتك أحد مشاركاتي فأدع بظهر الغيب لوالداي بالصحة والسلامة والسعادة وطول العمر وأن يكون هذا زيادة لهما في كل خير.

post-21836-1257612765.gif

before asking: smart questions how-to

#33
eech55 كتب:
ولا يهمك.. اتاك الفرج B) معاك إلى أن تحل المشكلة.

ببساطة في هذا الموضوع تطرقنا لهذه الأمور:

snmp

حتى تقوم بتفعيله اذهب إلى الراوتر واكتب:

snmp-server community hahaha RO

وهكذا اصبح لديك الـsnmp agent enabled على الراوتر. والـcommunity string هو "hahaha" وصلاحياته ro يعني read-only

الآن استخدم اي برنامج snmp monitoring وليكن على سبيل المثال هذا البرنامج السهل: STG وتستطيع تحميله من http://leonidvm.chat.ru/

هذا البرنامج بالإعدادات الإفتراضية يقوم بوضع object ID لتقوم بمراقبته. الobject ID هي صحيحة لكن عليك تغيير آخر رقم ليتوافق بالضبط على المنفذ الذي تريد مراقبته. حتى تحصل على الرقم الأخير المصاحب للمنفذ، اكتب الأمر show snmp mib ifmib ifIndex Ethernet2/0 طبعا تكتب اسم المنفذ عوضا من ethernet2/0.

وكذلك تضع الـcommunity string الذي اخترته، في هذا المثال كان "hahaha". وثم سيعرضها لك البرنامج هكذا:

stg.gif

وفقط. ثم يقوم بعرض معدل استهلاك الbandwidth لتلك اللينكات.

netflow

router> enable

router# config t

router(config)# ip flow flow-export destination 1.1.1.1 100

router(config)# interface fa0/0

router(config-if)# ip flow-export ingress

حيث أن 1.1.1.1 هو رقم IP لأي كمبيوتر يحتوي على برنامج netflow collector. قم بتنزيل أي برنامج trial version من الإنترنت. وهذا سيخبرك تفاصيل البروتوكولات كذلك.

nbar protocol discovery

interface ethernet 1/3

ip nbar protocol-discovery

هكذا تم تفعيل الخاصية على ذلك المنفذ. حتى تشاهده استخدم هذا الأمر:

show ip nbar protocol-discovery

اشكرك اخي العزيز على مشاركتك

الصراحة اني استفدت منها كثير وابشرك تفعل ما كنت اريده

وباذن الله لي عودة

مواضيع مشابهة