الفريق العربي للبرمجةأرشيف المنتديات · 2000 – 2023
نسخة أرشيفية للقراءة فقط — التسجيل والمشاركة مغلقان، والمحتوى محفوظ كما كان.

كيفية حساب حجم البيانات

بدأه hoolast33 في 23 مارس 2009 · 32 رد · 7,915 مشاهدة · في منتدى الشبكات العام
مشاركة: واتساب X فيسبوك تيليجرام
#1 صاحب الموضوع

السلام عليكــم ورحمـة الله وبركاتــه ،،

الاخوة الافاضل القائمين على منتدى الشبكات

لدي سؤال اتمنى ان تساعدوني عليه

الشركة التي اعمل بها لدي مركز رئيسي في الرياض

ولها عدة افرع في جميع انحاءا المملكة

وتم بناء داتا سنتر يوجد بها جميع السيرفرات لربطها مع الفروع

حيث بعض الفروع بعضها فيها اكثر من مئة موظف وبعضها يوجد بها 20 موظف

وتم الربط عن طريق خدمة

ip-vpn

من شركة الاتصالات

المشكلة انه ابغى اعرف كمية الداتا الخارجة من الفرع الى الداتا سنتر لكي ابني عليه سرعة الخط الي تبغى الشركة تشترك فيه

وانتم اعلم انه سرعة 1ميجا اغلى من 512 كيلو بايت

لتوفبر قيمة الفاتورة

وايضاء الحجم اضافي غير مستخدم من قبلنا

افيدونا افادكم الله

وارجو الشرح اذا ممكن
#2

السلام عليكم

توجد هناك برامج تراقب منافذ الاتصال بالشبكة ، وتحسب كمية البيانات ، ومعدل النقل ، وأعلى قيمة للمعدل ، هذه تعتبر مفيدة جدا في حالتك

لكن لا أعلم برامج معينة في نظام ويندوز

ولكن بالنسبة للينوكس هناك iftop,iptraf,ifconfig,ip,nettraf,ntop والكثير

System Engineer

Red Hat Certified Engineer

Red Hat Certificate Number

805010381752078

#3

وكيف تم ربط ال VPN أساسا دون اشتراك انترنت ؟؟؟

عليك بتثبيت ethereal كمثال لمراقبة الترافيك واعطائك احصائيات حول ال Peak Traffic ... ومن خلالها تستطيع التقييم هل انت بحاجه لعمل Upgrade للخط من عدمه.

بالمناسبه ... ethereal يعمل على كل المنصات ... وليس كالأدوات التي ذكرها برق.

It's hard to stay in such ridiculous situation

#4

السلام عليكم

ethereal تم إيقاف تطويره ودعمه من قبل المطوريين الأساسين ، حيث أنهم غيروا اسم البرنامج إلى wireshark .

أيضا، سواء ethereal أو wireshark ، سيحصل فيهم packets drop بشكل كبير لو عملا في الويندوز ، حيث أنهما لا بد أن يعملا من خلال gui وليس من cmd كما في اللينوكس.

يعني لو أحضرت أي جهاز pIII وشغلت عليه لينوكس و أي من البرامج السابقة ، لن تكون هناك مشكلة .

فمعظم أجهزة الشركات مثل cisco يعملون على معالجات pIII.

تم تعديل هذه المشاركة بواسطة برق في 26 مارس 2009 في 11:49

System Engineer

Red Hat Certified Engineer

Red Hat Certificate Number

805010381752078

#5

شاكر ومقدر لك استاذ برق

وانت ايضا اخ محمد

صراحة انا معلومات في اللينكس مرة بسيطة

بس ختى الان ماني قادر احدد

الباندويث

هل من الممكن في كتب تتكلم عن الموضوع هذا تحديد

انا اتذكر ايام كان الدكتور يقول لازم تحسب حجم البيانات في عنق الزجاجة لانه كان يشبه الشبكة مثل علبة السفن اب

#6
اقتباس
أيضا، سواء ethereal أو wireshark ، سيحصل فيهم packets drop بشكل كبير لو عملا في الويندوز ، حيث أنهما لا بد أن يعملا من خلال gui وليس من cmd كما في اللينوكس.

Proof it, talk is cheap, doing expensive

It's hard to stay in such ridiculous situation

#7

السلام عليكم

الأخ hoolast ، الموضوع ليس صعب ان تستخدم wireshark (حيث أنه يعمل على ويندوز ) ، كل ما عليك أن تخصص له جهاز (pIII) سيكون جيد جدا ، وهو له واجهة رسومية سهل التعامل معها ، ومن خلال الموقع تستطيع كيف تتعامل معه ، حيث أن كل شيء موضح بشكل ممتاز.

اقتباس
Proof it, talk is cheap, doing expensive

الكلام الذي قتله عن wireshark كلام عملي ومجرب ،

للتوضيح،

عندك استخدام اي packet sniffer ، فإنك تستطيع أن تتحكم في شكل output ، فلو كان شكل output هو ascii text ، فهذا يعني أن البرنامج ينشغل بعملية التحويل من binary data إلى text ، وهذا يعني أن buffer الخاص بالجزء القادم من network device لن يتم تفريغه بسرعة ، وبالتلي ستبدأ عملية dropping لل packets إلى أن يتم تفريغ buffer ،أما لو كان شكل output هو binary ، فلن يقوم البرنامج بعمل أي تحويل ، بل سيخزن البيانات بالصورة التي استقبلها ، وبعد ذلك تحولها أنت كيفما تشاء ، ومن هنا فإن dropping ستقل وقد تصل إلى الصفر في أوقات كثيرة.

الكلام السابق هذا في حالة استخدام البرنامج من خلال command line ، فما بالك باستخدام البرنامج من خلال gui ؟!!

دراسة المنطق جيدة في مثل هذه الحالات

System Engineer

Red Hat Certified Engineer

Red Hat Certificate Number

805010381752078

#8

Mohammed Akram كتب:
وكيف تم ربط ال VPN أساسا دون اشتراك انترنت ؟؟؟

ip-vpn ما الها علاقة بالأنرتنيت,هذه ميزة من شركة الأتصالات تأمن لك اتصال آمن من افرعك الى الهيد اوفس عن طريق راوتينغ بروتوكول مثل ال OSPF ,يعني قريبة على الليزلاين,

اما بالنسبة للجواب عن هذا السؤال فهو مرهون بعدد الأفرع و عدد المزظفين و نوعية البيانات التي تذهب للداتا سينتر,وهل كل السيرفرات الرئيسية موجودة بالداتا سينتر,أي الستوريج اريا و الأبليكيشين سيرفر.... ام ان لكل فرع لوكال ستورج اريا و لوكال ابليكيشين سيرفر؟

يعني انت ما حددت شي, بس اختصارا" يفضل انه الهيد اوفيس يكون السرعه فيه اكبر,يعني نصيحتي خليه 1 ميغا , اما الأفرع فيختلف حسب النشاطات ولكن ان تواجدت سيرفرات خاصة لكل فرع محلية هي التي تقوم بنقل البيانات للهيداوفيس فسرعة 128 كيلو بت كافية...

#9

قلت Proof it, أين المثال العملي لما تقول؟ ... كيف جزمت أن Ethereal او غيره سيقوم بعمل Drop على Windows او من خلا ال GUI ؟

يا أخي هل تعلم ان ال Monitoring سيكون Over TCP ... و ال TCP is reliable connection ولا يمكن فقدان البيانات أو عمل Drop لاي باكيت ... وان حدث فإن عملية ال Retransmission ستكون جاهزه لان ال Drop سينتج عنه Negative Acknowledgment, مما سيجعل ال Ethereal او غيره بحل هذا ال Drop ... طبعا هذا بأسوأ الظروف لو فرضنا صحة كلامك.

قضية اخرى ... هل تعلم ما هو الوقت لتحويل ال Data Packet من Binary إلى Text ؟؟ أنتظر إجابه واضحه على هذا السؤال.

الان قضية ال Buffer ... هذه limitation من ال NT Device ... ان كان ال buffer حجمه قليل ... فأيضا كما قلت ال Drop غير وارد وان ورد فردي عليه كما هو موضح أعلاه.

أم استخدام ال GUI او ال CMD ... فلا فرق ... ال GUI يرسل الأوامر النصيه عوضا عنك لل CMD ... بالتالي هو وسيط نقل ولا علاقة له لا بالسرعه في التحويل ولا غيره.

اقتباس
vpn ما الها علاقة بالأنرتنيت

وما هو ال VPN أساسا أخي ؟؟ أليس توفير خط امن يكون Tunneled و Encrypted فوق الانترنت ؟؟

هو خدمه تقدما شركات الإتصالات أو شيء يمكنه عمله بنفسك من خلال Cisco VPN appliance او RRAS أو ISA Server أو أو أو ... والحلول كثيره ولا تعد ولا تحصى في هذا المجال.

من هذا المنطلق سألت كيف هناك VPN بدون إنترنت.

It's hard to stay in such ridiculous situation

#10

السائل يقول IP-VPN وهذا اسم تطلقة مزودة الخدمة "إتصالات" على نوع من أنواع الـ MPLS - ليس له علاقة بالـVPN الذي تتكلمون عنه.

أما الـWireShark فهو overkill. لانه يقوم بتخزين جميع البكتس في الذاكرة. وثم في الهارديسك - paging file/swap. والنتيجة بطئ في المعالجة ويترتب على packet drop.

طبعا نتوقع معظم البيانات تكون TCP، وسيتم اعادة ارسالها. لكن ليست هذه القضية. القضية أنه من خلال إعادة الإرسال سيتم تغيير حجم الـtraffic. وبالتالي الـtraffic monitoring لن يكون دقيقا. واذا كا حجم الـdrop كبيرا فالنتيجة تكون أقرب للخيال من الواقع.

لهذا السبب. يجب استخدام ادوات خفيفة لا تخزن البكت كاملا ولا تسبب أي drop (لا تؤثر في حجم الtraffic) ومتخصصة في الـmonitoring وليس الـanalazying. مثل iftop و ntop التي ذكرها أخونا برق، ونظيراتها في الوندوز. طبعا أسهل حل هو استخدام اجهزة الشبكات فسها في استنتاج كمية البيانات المرسلة.

إذا نفعتك أحد مشاركاتي فأدع بظهر الغيب لوالداي بالصحة والسلامة والسعادة وطول العمر وأن يكون هذا زيادة لهما في كل خير.

post-21836-1257612765.gif

before asking: smart questions how-to

#11
اقتباس
السائل يقول IP-VPN وهذا اسم تطلقة مزودة الخدمة "إتصالات" على نوع من أنواع الـ MPLS - ليس له علاقة بالـVPN الذي تتكلمون عنه.

ال VPN هو VPN ... لن نحور مبدأ عمله مهما اختلفت التقنية سواء كانت خدمه تقدمها اتصالات ولا du ولا In House Solution ...

تماما نفس فكرة ال Mailing Service ... استطيع ان استأجرها من اتصالات او أن أبنيها In House ... الأمر يعود للخيار ... أما ال VPN كان Over MPLS او Lease Line يبقى مبدأ ال VPN هو تأمين Secure Tunnel Over Public and share Connection ... الموضوع لا يحتاج كل هذه التفسيرات والمداخلات.

الان نأتي للمفيد ...

اقتباس
أما الـWireShark فهو overkill. لانه يقوم بتخزين جميع البكتس في الذاكرة. وثم في الهارديسك - paging file/swap. والنتيجة بطئ في المعالجة ويترتب على packet drop.

الدوران في حلقه مفرغه حول هذه النقطه موضوع لا حبذه ... حسنا لنجعل الموضوع واضحا .. Ethereal أو WireShark أو Microsoft Network Monitoring أو غيرها كيف تعمل؟

مع ملاحظة أن الية العمل التي ذكرتها ليست بالاليه الصحيحه ... لان هناك فرق بين On Time Monitoring و Statistics Monitoring ...

ال On Time أو Real Time يلزمه شخص جالس أمام البرنامج يراقب أولا بأول ... لأن الشاشه المعلومات التي تمر لا تعود مرة أخرى ... بمعنى لا يمكنك عمل احصائيه أو إعطاء Report ... وكل البرامج توفر لك هذه الخاصيه ... تستطيع فلترة ال Monitoring كما تشاء ... أما أن نقول ان ntop شيء مختلف فهو ليس كذلك ...

السؤال المنطقي ... ما فائدة ال Monitoring ان لم أستطع تخزين ما تم مراقبته ؟؟

والأمر الأجمل ... أن كل ال Monitoring Tools تستطيع استخدمها ك cmdlet او GUI ... أما ميزة ان تعمل على cmdlet فلا شك انها تقلل الاخطاء لانك توفر المعالجه اللازمه لترجمة ال GUI الى cmdlet وهذا أمر مفروغ منه.

أما ال Drop of Packets ... هذا يعتمد على من يستخدم ال Monitoring Tool ... ال Drop وارد بأي برنامج يستخدم ... لذلك عند المراقبه يجب الفلتره لأنك لن تراقب لمجرد المراقبه .. بل ستراقب لان هناك شيء تريد معرفته ... فتخصص مراقبتك على Protocol معين وعلى Addresses معينه ... كلما جعلت ال Monitoring أكثر تخصيصا كلما حصلت على دقة ووضوح بالبيانات.

أما موضوع ال Analyzing هذا موضوع اخر ... للعلم فقط ... ال Analyaing of traffic أمر يجب عمله بشكل يدوي ... لأن ال Analyze هدفه ال Performance check ... طبعا موضوع ال Manual Analysis موضوع ضخم ... أتذكر مرة أنني جلست اقرأ White Paper عن الموضوع أصبت بصداع عنيف من وراء الموضوع وتعقيده :)

It's hard to stay in such ridiculous situation

#12
اقتباس
ال VPN هو VPN ... لن نحور مبدأ عمله مهما اختلفت التقنية سواء كانت خدمه تقدمها اتصالات ولا du ولا In House Solution ...

تماما نفس فكرة ال Mailing Service ... استطيع ان استأجرها من اتصالات او أن أبنيها In House ... الأمر يعود للخيار ... أما ال VPN كان Over MPLS او Lease Line يبقى مبدأ ال VPN هو تأمين Secure Tunnel Over Public and share Connection ... الموضوع لا يحتاج كل هذه التفسيرات والمداخلات.

MPLS IP-VPN من منظور المستخدم كأنه غير موجود ولا داعي للإعداد شيء مميز، وينقل البكت من طرف إلى طرف آخر وكأنهم مشبوكين مباشرة من خلال استخدام MPLS Tags والـtag based routing في شبكة مزودة الخدمة.

لماذا كل هذا؟ حتى تعلم أنه لا داعي لإستخدام الإنترنت. فأنت قلت في رد سابق التالي:

اقتباس
وكيف تم ربط ال VPN أساسا دون اشتراك انترنت ؟؟؟
هل فهمت الآن لماذا قلت لك نوعية الـVPN
اقتباس
أما ال Drop of Packets ... هذا يعتمد على من يستخدم ال Monitoring Tool ... ال Drop وارد بأي برنامج يستخدم ... لذلك عند المراقبه يجب الفلتره لأنك لن تراقب لمجرد المراقبه .. بل ستراقب لان هناك شيء تريد معرفته ... فتخصص مراقبتك على Protocol معين وعلى Addresses معينه ... كلما جعلت ال Monitoring أكثر تخصيصا كلما حصلت على دقة ووضوح بالبيانات.
والسائل يريد معرفة حجم الترافك ككل. بغض النظر كان HTTP ولا Torrent - يعني من غير فلترة. وهذه الخطوة مطلوبة قبل كل شيء. دائما في دراسة حجم البيانات المستخدمة أو الـQoS يجب إلقاء نظرة شاملة على جميع الترافك وثم الدراسة وثم التطبيق. أما تحديد الـfilters فهذه مرحلة ثانية أو ثالثة والسائل لا يسأل عن هذا.

بالنسبة لبقية الكلام، يجب أن تعلم ان Wireshark يعتبر Protocol Analyzer، بينما NTOP يعتبر Network probe مخصص للـstatistics وكمية استخدام الـbw واكتشاف الـbottlenicks وفيه خاصية الـNetFlow collector وهذا كله غير مهتم بتخزين البكت كاملا كما يفعل Wireshark. لكن مختص في عدد البكتس، حجمها، اتجاهها، الIP المصدر، الـIP الإتجاه، البورت، وما شابهه من احصائيات.

بينما الـWireshark يخزن لك الـPayload كاملا مع جميع الHeaders وهذا هو الـOverkill. فإذا قام مستخدم بتنزيل ملف حجمه 1جيجا بايت، سيقوم Wireshark بتخزين 1جيجا بايت + الهيدرز. بينما مع NetFlow سيتم تخزين الإحصائيات فقط. Wireshark يقوم بوضع البكت كله في الـbuffer - الرام - وحجمه 1MB بالإعدادات الإفتراضية. واذا زاد عن هذا الحجم يخزنه في الـtemp files بالإعدادت الإفتراضية أيضا. فحتى لو عندك رام كبير فأنت تقوم بحفظ البيانات في القرص الصلب بعد فترة صغيرة. وحتى لو قمت بتغيير الbuffer size فستمتلئ بسرعة أيضا - والسبب تخزين البكت كاملا (ما لا نريده).

السائل يريد معرفة حجم البيانات المرسلة، ولا يكترث ما هو الـPayload. وهذا بالضبط تخصص الـntop و الـNetFlow. طبعا ممكن استخدام أي تطبيق آخر للـNetFlow او ماشابهه.

اقتباس
مع ملاحظة أن الية العمل التي ذكرتها ليست بالاليه الصحيحه ... لان هناك فرق بين On Time Monitoring و Statistics Monitoring ...
ماهي الآلية الغير صحيحة التي ذكرتها؟ الـWireshark يعمل كما قلت لك ولا يوجد اختيار آخر. بالنسبة للـon time monitoring فهذا موضوع آخر لم نتكلم عنه وبعيد من سؤال السائل. القضية هو statical monitoring وهذا مايفعله الـNetflow او ntop او ماشابههم وماعندهم اشكالية مراقبة حتى الشبكات السريعة كالـ1Gbps. أما الـWireshark فهو Protocol Analyzer يفك لك أمعاء البكت (Overkill) وعلى الأرجح سيسبب لك اسقاط للبكتس.

إذا نفعتك أحد مشاركاتي فأدع بظهر الغيب لوالداي بالصحة والسلامة والسعادة وطول العمر وأن يكون هذا زيادة لهما في كل خير.

post-21836-1257612765.gif

before asking: smart questions how-to

#13

شكراً موصل للجميع على مساعدتكم

ولكن الموضوع اخذ منحى جديد مختلف عن سؤالي ولكن هذا جيد يحث تعرفت شي مزايا برامج لم اعلمها

وبخصوص الداتا السنتر فيها السيرفرات كاملة ولايوجد بالفروع ايه سيرفرات محليه اي انه الفرع مربوط مباشر مع السيرفر

وبخصوص البرامج فيها تستخدم اكثر تطبيق اي لعملية الفلترة راح تكون متعبة لحساب حجم البيانات

وسوالي هو كم حجم الباندوث المستخدم في الثانية لكي استطيغ ان اخفض سعة النقل

مثل من 2 ميجا الى 512 كيلو بايت

دون التعرض لحدوث تاخير

مقدر للجميع والله يفوقكم في عملكم

#14

هذا يعتمد على عدد المستخدمين ونوعيتهم ونوعية الخدمات التي توفرها الخادمات. لذا أفضل حل هو مثلما أنت بدأت، ألا وهو النظر إلى المنفذ ومراقبة الترافك.

إذا تريد تطبيق NetFlow وكان عندك راوتر Cisco - واسع الإنتشار - حينها طبق الأوامر التالية على الراوتر:

router> enable
router# config t
router(config)# ip flow flow-export destination 1.1.1.1 100
router(config)# interface fa0/0
router(config-if)# ip flow-export ingress

هذا مبني على أساس أنك ستقوم بمراقبة البكتس القادمة إلى المنفذ fa0/0، غير مثلما تشاء. ممكن تضيف egress حتى تراقب الترافك الخارج. لكن الأخير غير موصى به من حيث السرعة.

بعدما يقوم الراوتر بمراقبة البكتس الداخلة أو الخارجة، يقوم بتخزينها في الكاش، وبعد مرور 30 دقيقة، أو انتهاء الـtraffic flow، مثلا عندما تستقبل TCP FIN، حينها سيقوم الراوتر بإرسال NetFLow packet يحتوي الإحصائيات التي قام بتجميعها إلى جهاز مع رقم IP 1.1.1.1، وعلى منفذ UDP 100.

طبعا هذا الجهاز يجب أن تعمل عليه نسخة NetFlow Collector، وتستمتع على UDP 100. ممكن تستخدم ntop، او غيره. SolarWinds توفر واحدة وأظنها اسهل للإستخدام لمستخدم متعود على الـWindows (مثلك يعني).

كما ترى، اعدادات الـNetFlow سهلة جدا. وهذا بروتوكول ذكي ولا يضيع الـbandwidth حتى في حالات الذروة. لانه يستخدم معادلات من شأنها تحديث ماتم تجميعه بكفائة عالية.

اذا كان جهازك ليس Cisco، مثلا Juniper ولا غيرهم. فهم أيضا يطبقون نسخة مستخلصة من NetFlow v9 التي أنشأتها Cisco. لكن اسمه IPIFX - IP Information Flow eXchange وهذا يعتبر Open standard وقريبا جدا سيتم تثبيته كمعيار رسمي.

اذا كان جهازك Cisco، استخدم إما v5 أو v9. لأن v1 قديم جدا ويفتقد الكثير، و v2 - 4 كانت اصدارات داخلية لم يتم صدورها رسميا (غير موجودة بالأساس)

ممكن تحدد الإصدارة من خلال الأمر:

router(config)# ip flow-export version 5 (or 9)

شخصيا أفضل الإصدارة الخامسة لأن البرامج التي تدعمها أكثر، وهي النسخة الأكثر انتشارا في السوق (وسسكو أيضا تعترف بهذا)

ملاحظة: بعدما تقوم بمراقبة الترافك، ستجد أن الـTCP دائما يصل إلى الحد الأقصى المسموح له، وهذا لطبيعة الـTCP فهو يزيد الـWindow size إلى أن ينقصم ظهر البعير ويحدث packet drop وثم يتعلم وبالتالي يقلل من window size و بالتالي يقل إرسال البكتس. لهذا السبب ستلاحظ الترافك يرتفع وينزل يرتفع وينزل وهكذا (بالنسبة للـTCP). فلا تنصدم من هذا الشكل لأنه طبيعي، طبعا له علاج وسأخبرك لاحقا بنائا على دراستك لحجم البيانات.

إذا نفعتك أحد مشاركاتي فأدع بظهر الغيب لوالداي بالصحة والسلامة والسعادة وطول العمر وأن يكون هذا زيادة لهما في كل خير.

post-21836-1257612765.gif

before asking: smart questions how-to

#15

اضافة بسيطة على EECH

ربما تريد عرض الداتا حية و تصنيفها على الراوتر مباشرة و ارسال هذه المعلومات على مشتوى البروتوكول عليك فتح ال NBAR

ip nbar protocol-discovery

على مستوى الانترفيس

ثم يمكنك عرض الداتا باستعمال show ip nbar protocol-discovery top-5 و هكذا

و يمكنك تعديل المعدل لتجميع الداتا كالتالي

load-interval 60

سيتم تجميع الداتا كل 60 ثانية

انصحك باستعمال Adventnet netflow فهو ممتاز

Mahmoud Magdy

MVP - Exchange Server. MCITP (Windows Server 2008, Exhcange Server 2010,/2007),CCNP, MCTS(OCS 2007 R2, SCCM 2007)

Tech Lead

Ingazat Information Technology

Follow me on twitter: http://www.twitter.com/_busbar

my blog: http://autodiscover.wordpress.com

Link with me on linkedin: http://www.linkedin.com/profile?viewProfile=&key=71027694

or on experts-exchange.com: http://www.experts-exchange.com/M_1426100.html

#16
اقتباس
و يمكنك تعديل المعدل لتجميع الداتا كالتالي

load-interval 60

سيتم تجميع الداتا كل 60 ثانية

الداتا يتم تجميعها بطريقة triggered أول ما توصل. والـ60 ثانية مالها أي علاقة _بتجميع_ الداتا. هذا الأمر فقط يغير طريقة حساب "المتوسط الحسابي". يعني بالـdefault تحصل على آخر 5 دقائق. بعد تغير هذا الإعداد سيجعله آخر 1 دقيقة. بكل بساطة يزيد من "قصر النظر".

استخدام nbar proto discovery لوحدة مع الأمر show ip nbar proto ليس مفيدا في هذه الحالة لأنه لا يحتوي على History للـrates التي تم حسابها سابقا. فكل 5 دقائق (بالاعدادات الإفتراضية) يتم نسيان المتوسط الذي قبله. يعني في احتمالين:

1- المستخدم يقوم بمراقبة الجهاز كل خمسة دقائق. (غير عملي إطلاقا)

2- بمواسطة SNMP يتم تجميع الـمتوسطات الحسابية كل حين لتخزينها وبناء الـhistory. وهذا يتطلب مجموعة أوامر على الراوتر+ إعداد الـNMS وفي النهاية لا يعطيك أرقام الـIP addresses لأن nbar لا يهتم بالـtraffic flow

الـnbar proto discovery لوحدة من غيرSNMP مفيد في حالة واحدة وهو معرفة انواع البروتوكولات التي تمر مع معرفة سطحية جدا لإستخدامها للbandwidth. وهذا ليس سؤال السائل.

إذا نفعتك أحد مشاركاتي فأدع بظهر الغيب لوالداي بالصحة والسلامة والسعادة وطول العمر وأن يكون هذا زيادة لهما في كل خير.

post-21836-1257612765.gif

before asking: smart questions how-to

#17

لم تذكر نوع الراوتر المستخدم ك Gateway في الشركة , لكن عموما لو كان لنوكس لأي سبب توجد طريقة سهلة جدا ولاتحتاج لتنزيل أي برامج كالتالي , هذه من سيرفر المنتدى مثلا :

bash$> iptables -L -n -v
Chain INPUT (policy ACCEPT 123M packets, 24G bytes)
 pkts bytes target     prot opt in     out     source               destination
Chain FORWARD (policy ACCEPT 0 packets, 0 bytes)
 pkts bytes target     prot opt in     out     source               destination
Chain OUTPUT (policy ACCEPT 146M packets, 161G bytes)
 pkts bytes target     prot opt in     out     source               destination

لاحظ كمية الترافيك تظهر بشكل مباشر وتكون في مجموع كل الترافيك الداخلة والخارجة للراوتر , لكن العيب أن لو تم عمل restart لل iptables ستفقد بيانات التخزين وسيبدأ العداد من جديد .

بالنسبة لل VPN لاتحتاج لإنترنت فكل مايحدث هو أن البيانات تغلف بطبقة إضافية جديدة ل Layer 3 ويتم تشفير layer 3 ومافوقها القديمة ويتم فك التشفير في النهاية لترسل البيانات لل destination النهائي بطريقة سليمة . يعني يمكن تشغيل ال VPN بين راوترين في شبكتين مختلفتين بسهولة .

banner_60_468.gif

NOTHING IS IMPOSSIBLE

#18

الأمر هكذا لوحدة، لا يوجد به صلة بالزمن ويقوم بقياس العدد منذ البداية. مثل nbar proto discovery.

لكن بما أنه Linux، ممكن بكل سهولة كتابة script بالـbash ولا Perl أو غيرهم بحيث يقوم بحساب الـمتغير بين كل interval ورسم أجمل graph مع الزمن. يعني بطريقة تشبه RMON Delta. اليونكس وأحفاده يفتحون القيود ويطلقون العنان للخيال بسهولة :)

إذا نفعتك أحد مشاركاتي فأدع بظهر الغيب لوالداي بالصحة والسلامة والسعادة وطول العمر وأن يكون هذا زيادة لهما في كل خير.

post-21836-1257612765.gif

before asking: smart questions how-to

#19
اقتباس
الأمر هكذا لوحدة، لا يوجد به صلة بالزمن ويقوم بقياس العدد منذ البداية. مثل nbar proto discovery.

يقوم نعم بالقياس من بداية تشغيل خدمة ال Iptables ويمكن البدء في أي لحظة بكتابة :

service iptables restart

بالطبع أرقام ال packets matching ستضيع أيضا , وتوجد بارامترات كثيرة في Iptables لاأريد أن أعود لها حاليا تتحكم في عدادات ال Matching أيضا .

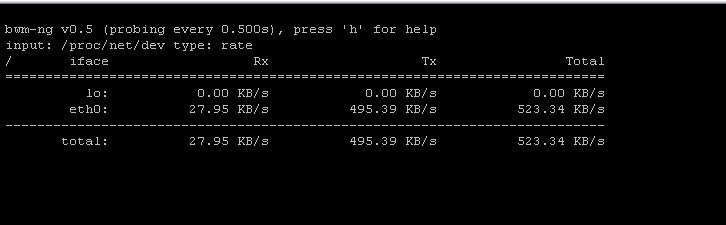
فكرنا من مدة أن نكتب السكربت بالباش فقط الموضوع على السيرفر هنا بدون Graphs وأمور كهذه :lol: , لكن لغينا الموضوع بعدما إكتشفنا أن لدينا نظام مراقبة من على Port الراوتر من الشركة المستضيفة , ونراقب ال real time traffic بإستخدام bwm-ng من هنا : http://sourceforge.net/projects/bwmng

post-19273-1239387980_thumb.jpg

banner_60_468.gif

NOTHING IS IMPOSSIBLE

#20

في الـRRDTool، تنتج رسومات بسرعة. Flowscan مثال تطبيقي يستخدمها والنتيجة هذا:

flowscanHome.gif

هذا ما أعنيه بالـ history. الذي يفتقده السابقون.

خارج عن الموضوع: هل قلت الشركة المستضيفة؟ يبدو ان الصورة التي ارفقتها هي للباندويذ المستهلك للفريق العربي للبرمجة :)، 495 كيلو بايت في الثانية. هذا بالرغم ان الصفحات تاتي بصيغة gzip.. هل فكرتم في استخدام if-modified-since مع الصفحات الديناميكية.. تطبيقه مسلي جدا :-) واذا تم بالطريقة السليمة ستكون النتيجة غاية في الروعة!

إذا نفعتك أحد مشاركاتي فأدع بظهر الغيب لوالداي بالصحة والسلامة والسعادة وطول العمر وأن يكون هذا زيادة لهما في كل خير.

post-21836-1257612765.gif

before asking: smart questions how-to

#21
اقتباس
هل فكرتم في استخدام if-modified-since مع الصفحات الديناميكية.. تطبيقه مسلي جدا :-) واذا تم بالطريقة السليمة ستكون النتيجة غاية في الروعة!

نعم هو للفريق العربي , لكن المتوسط يكون أقل وتحصل peaks أعلى تصل لميجابايت أو أكثر وتنزل من جديد وهي شيء طبيعي .

لكن ليس لدي أي فكرة عن ال if-modified-since !؟ ياريت بعض التفاصيل , لأن أحجام الصفحات تحتاج لتعديلات كثيرة, وحاليا نراهن على نسخة المنتدى التالية بشكل أكبر "خلال الشهرين التاليين".

صاحب الموضوع سيطردنا يا eech :D لذلك إفتح موضوع هنا : /index.php?showforum=157

banner_60_468.gif

NOTHING IS IMPOSSIBLE

#22

WoW

تجمعت الشلة القديمة

CoOl

:D

System Administrator

#23
Yassean كتب:
WoW

تجمعت الشلة القديمة

CoOl

:D

ناقصنا شيشة.. الانبوب يكون كيبل كوكسيل، والفحم يكون شريط وندوز نسخة أصلية مع توقيع بل جيتس :blush: وتحلو الحياة

إذا نفعتك أحد مشاركاتي فأدع بظهر الغيب لوالداي بالصحة والسلامة والسعادة وطول العمر وأن يكون هذا زيادة لهما في كل خير.

post-21836-1257612765.gif

before asking: smart questions how-to

#24
اقتباس
ناقصنا شيشة.. الانبوب يكون كيبل كوكسيل، والفحم يكون شريط وندوز نسخة أصلية مع توقيع بل جيتس وتحلو الحياة

Grape with Mint

Mix :D

It's hard to stay in such ridiculous situation

#25

اسف تأخرت في الرجوع للموضوع

استعمال ال NBAR لا يلغي ال Netflow و كذلك العكس، الفرق بين ال NBAR و النتفلو:

http://www.manageengine.com/products/netfl...whatisnbar.html

ال NBAR data بتطلع في النت فلو و يمكن مراقبتها بال SNMP برضو

شكرا

Mahmoud Magdy

MVP - Exchange Server. MCITP (Windows Server 2008, Exhcange Server 2010,/2007),CCNP, MCTS(OCS 2007 R2, SCCM 2007)

Tech Lead

Ingazat Information Technology

Follow me on twitter: http://www.twitter.com/_busbar

my blog: http://autodiscover.wordpress.com

Link with me on linkedin: http://www.linkedin.com/profile?viewProfile=&key=71027694

or on experts-exchange.com: http://www.experts-exchange.com/M_1426100.html

مواضيع مشابهة