لدي مجموعة من الفيروسات(على الأغلب هي MS-DOS APP) التي أريد تنقيحها باستعمال برنامج OllyDbg
ولكنني إذا حملتها إلى المنقح يفاجئني بهذه الرسالة كما في الصورة
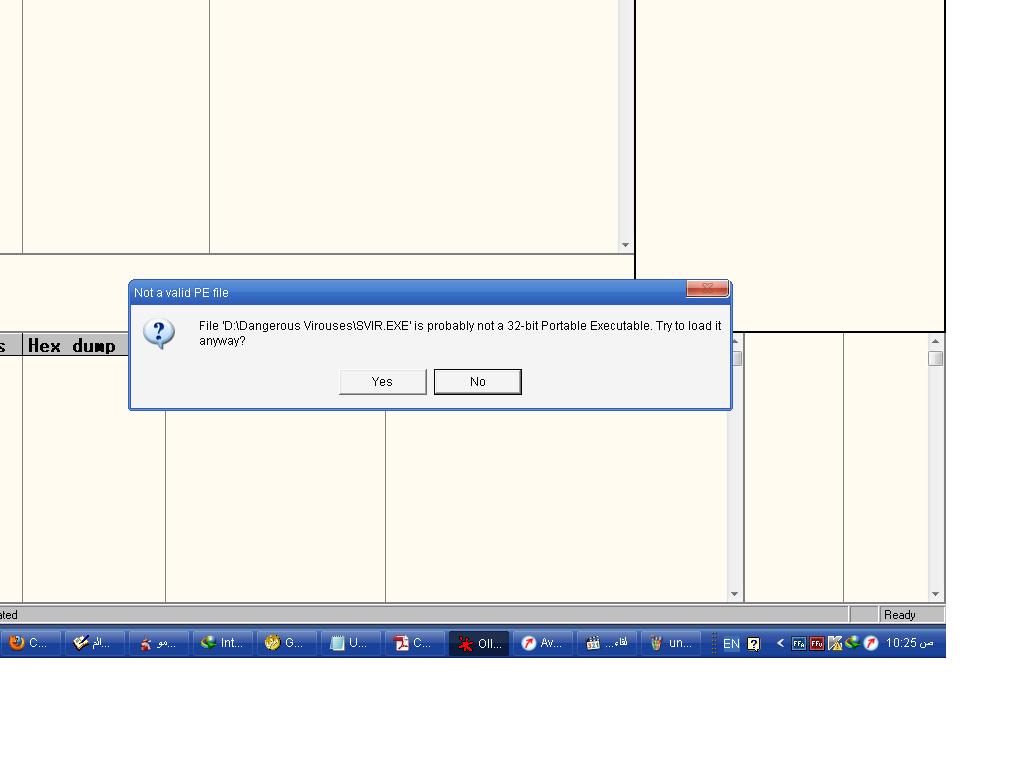
وأنا أعلم أن السبب هو عدم وجود PE Header في بنية الملفات المراد تنقيحها
فما الحل إذن ؟
لدي مجموعة من الفيروسات(على الأغلب هي MS-DOS APP) التي أريد تنقيحها باستعمال برنامج OllyDbg
ولكنني إذا حملتها إلى المنقح يفاجئني بهذه الرسالة كما في الصورة
وأنا أعلم أن السبب هو عدم وجود PE Header في بنية الملفات المراد تنقيحها
فما الحل إذن ؟
استخدم IDA
Do as I say, not as I do
We are Anonymous. We are Legion. We don't forgive. We don't forget
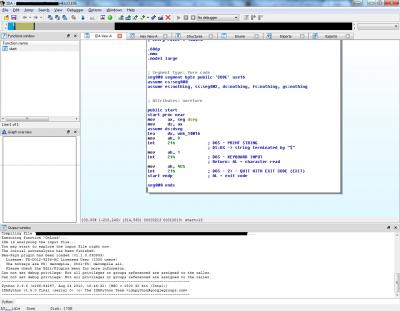
Xacker كتب:استخدم IDA
شكر الله لك أخي الكريم
دوما من السباقين
وهذا ما عهدناه منك
لكن هل جربته مسقا ؟
نعم

Do as I say, not as I do
We are Anonymous. We are Legion. We don't forgive. We don't forget
لو أمددتني برابط البرنامج أكن لك من الشاكرين
تم تعديل هذه المشاركة بواسطة طويلب العلم في 19 أغسطس 2012 في 01:12
جرب هذا: http://www.mediafire.com/?llmi516wrdggesd
إن كان هناك مشاكل فيه فعليك بالبحث من خلال التالي
بالمناسبة لن تستطيع استخدام كـ debugger فهو لا يدعم 16 بت.
ستحتاج إلى emulator مثل bochs لكني لم أجرب تنقيح تطبيقات 16 بت فيه من قبل (يقول بأنه يدعمها)
أو أن تعود إلى تطبيقات قديمة مثل Borland turbo debugger و SoftICE
Do as I say, not as I do
We are Anonymous. We are Legion. We don't forgive. We don't forget
السلام عليكم ورحمة الله
اقتباسمجموعة من الفيروسات(على الأغلب هي MS-DOS APP)
تجد قائمة ببرامج تنقيح debuggers هنا
http://www.exetools.com/debuggers.htm
ان كنت من محبي سطر الاوامر جرب خاصة
http://www.exetools.com/files/debuggers/dos/tr252.zip
و
http://www.exetools.com/files/debuggers/dos/ltr10.zip
بالتوفيق

المتواجدون خلال آخر دقيقتين · يتحدّث كل ٣٠ ثانية
جارٍ التحقق من المتواجدين…