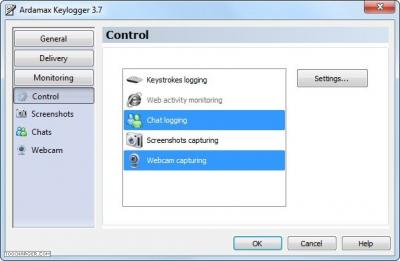
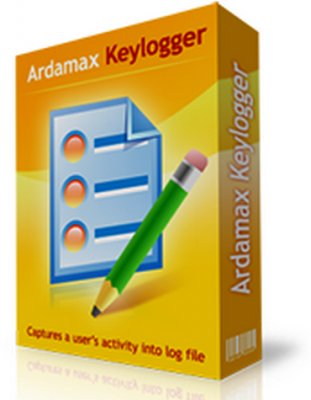
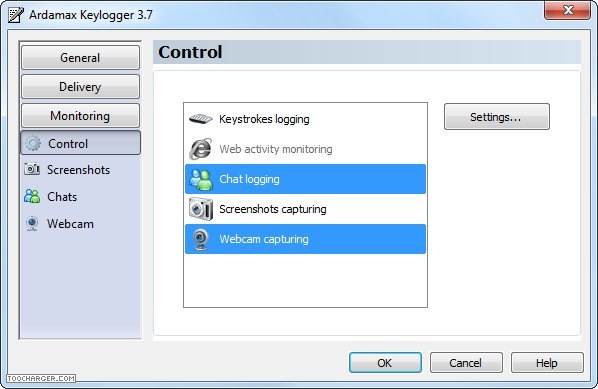
Ardamax لمن لا يعرفه, هو برنامج تجسس, يقوم بتسجيل كل ما يحدث في جهاز الكمبيوتر بأدق التفاصيل حيث يُخزن كل ما تمت كتابته من لوحة المفاتيح و يلتقط صورا للشاشة كل فترة مُعينة, يُحددها المُستخدم. كما يُخزن جميع المواقع التي تمت زيارتها مع بعض التفاصيل (وقت الزيارة, اسم الحساب, عدد الزيارات) و المُحادثات التي تمت في أحد البرامج المشهورة مثل
AIM, Windows Live Messenger, ICQ, Skype, Yahoo Messenger, Google Talk, Miranda and QiP
و هلم جرا ...
يُمكن للبرنامج أن يُرسل لك تقرير كامل كل فترة معينة يحتوي على تفاصيل ما حدث في جهازك, يُمكنه إرسال التقرير إلى E-mail أو FTP Server أو Local network.
عند إعداد البرنامج يطلب منك إدخال كلمة مرور ستحتاج إليها لاحقا عندما تريد الدخول إليه.
يُستخدم هذا النوع من البرامج لأغراض نبيلة كما يُستخدم أيضا لأغراض خبيثة.
تتمثل الأغراض النبيلة في تثبيت البرنامج من أجل مراقبة جهازك عن بعد أو مراقبة أطفالك مثلا أما الأغراض الخبيثة فتتمثل في تثبيت البرنامج في جهاز الضحية من أجل التجسس.
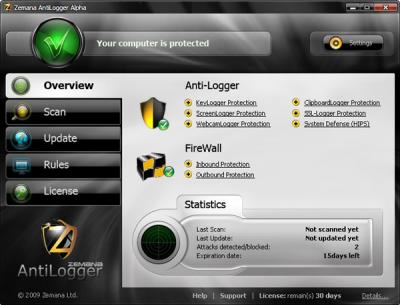
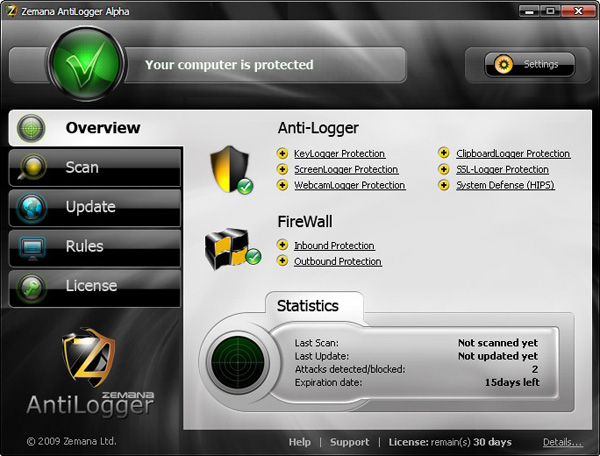
توجد عدة برامج للحماية من Spyware, أشهرها Zemana AntiLogger :
كما توجد أيضا طرق كلاسيكية للتشويش على برامج التجسس, فمثلا لنفترض أن كلمة مرور المستخدم هي $~$Arab_TeAm-FoRuM.c0m, يقوم المستخدم بإدخال جزء صغير من كلمة المرور ثم يذهب إلى فراغ و يكتب أحرف عشوائية مثل 7EKCAZF8VZL91O و هكذا, فتصبح كلمة المرور في النهاية هي
و بالتالي من الصعب جدا معرفة كلمة المرور الحقيقية انطلاقا من كلمة المرور المزيفة !
و لكن لا أعتقد أن هذه الطرق تصلح مع Arda لأنه يُسجل ما تم إدخاله في الحقول الخاصة باسم المستخدم و كلمة المرور فقط.
بالطبع, تنقسم برامج التجسس إلى قسمين, Software Keyloggers و Hardware Keyloggers.
النوع الأول يعمل على مستوى النظام أما النوع الثاني فيعمل على مستوى الأجهزة.
عادة ما تُكتشف الـ Software Keyloggers من طرف برامج الحماية, لأنها غالبا ما تقوم بعمل API hook. لكن لصديقنا الــ Arda حالته الخاصة لأنه يعمل في الخفاء .. فلا تراه في Device Manager و لا في Process Explorer و لا في أي شيئ آخر, لا يظهر نهائيا (اقرأ عن Latent Processes إن لم تُصدق الأمر)
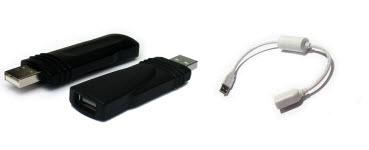
الـ Hardware Keylogger عبارة عن جهاز صغير يتم تركيبه بين الــ Keyboard و بين جهاز الكمبيوتر به Microcontroller تتم برمجته لالتقاط جميع ما تمت كتابته من لوحة المفاتيح فهو يلتقط الـ datastream الخارجة من الكيبورد للكمبيوتر و تتم ترجمتها و تخزينها فى ذاكرة داخلية و بالطبع لأنها خارج نطاق سيطرة النظام فلن يتعرف عليها النظام أو برامجه !
توجد عدة إصدارات لهذا النوع, أحدها على شكل USB و الآخر على شكل كابل :
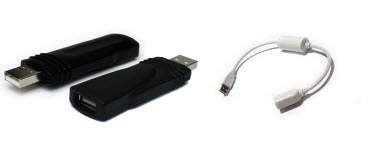
توجد منه عدة أنواع :
- Regular Hardware Keylogger
- Remote Access Hardware Keyloggers
- Wireless Keylogger sniffers
السؤال الذي يطرح نفسه هو : كيف يعمل Arda ؟ و ما هي التقنيات التي يستخدمها ؟
و كيف نحمي أنفسنا منه ؟
تحياتي العطرة.