الفريق العربي للبرمجةأرشيف المنتديات · 2000 – 2023
نسخة أرشيفية للقراءة فقط — التسجيل والمشاركة مغلقان، والمحتوى محفوظ كما كان.

كتيبة RevoluSec/Anonymous تعلن عن أول عملية لها

بدأه Xacker في 25 سبتمبر 2011 · 12 رد · 1,422 مشاهدة · في الأخبار والنقاشات التقنية
مشاركة: واتساب X فيسبوك تيليجرام
#1 صاحب الموضوع

أعلنت كتيبة

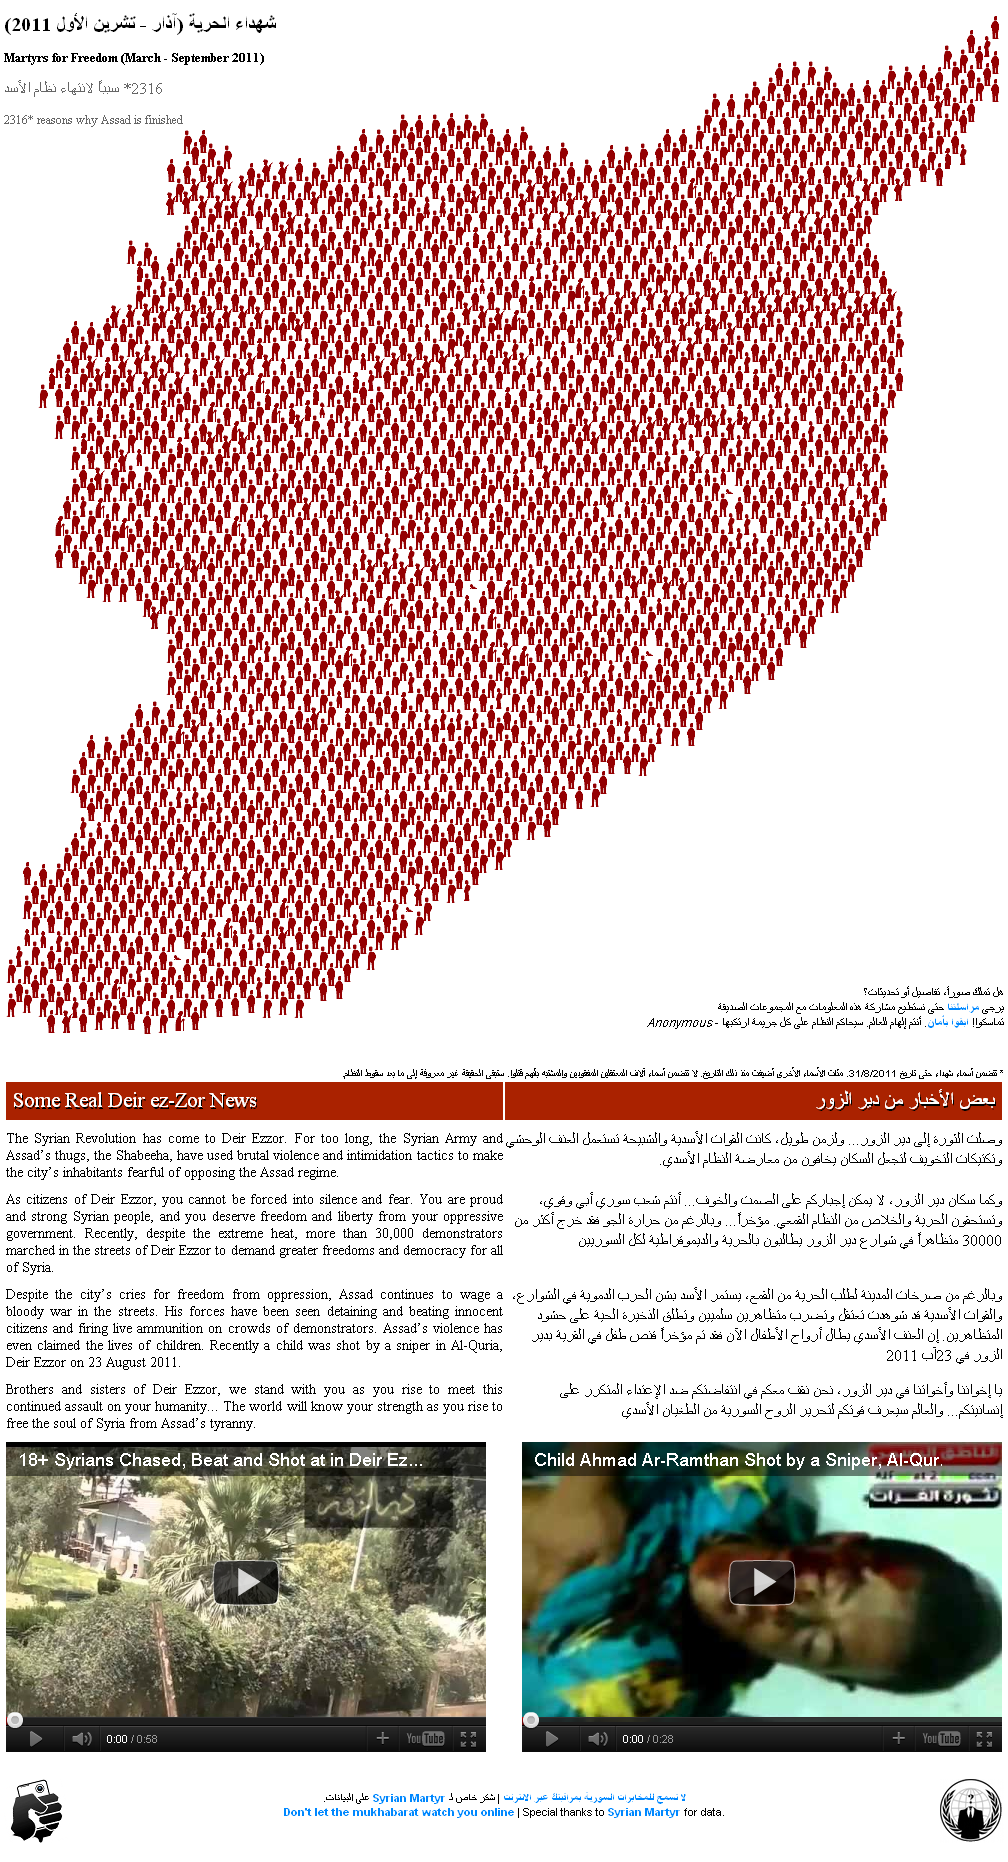
عن أول عملية اختراق لها للمواقع الحكومية السورية وتضمنت القائمة الأولى عناوين 7 مواقع حكومية خاصة بالمدن السورية الرئيسية وموقع موجه للطلاب.

المواقع المخترقة:

فيما يلي صورة للصفحة الرئيسية للمواقع المخترقة:
post-7008-074420100 1316925286_thumb.png

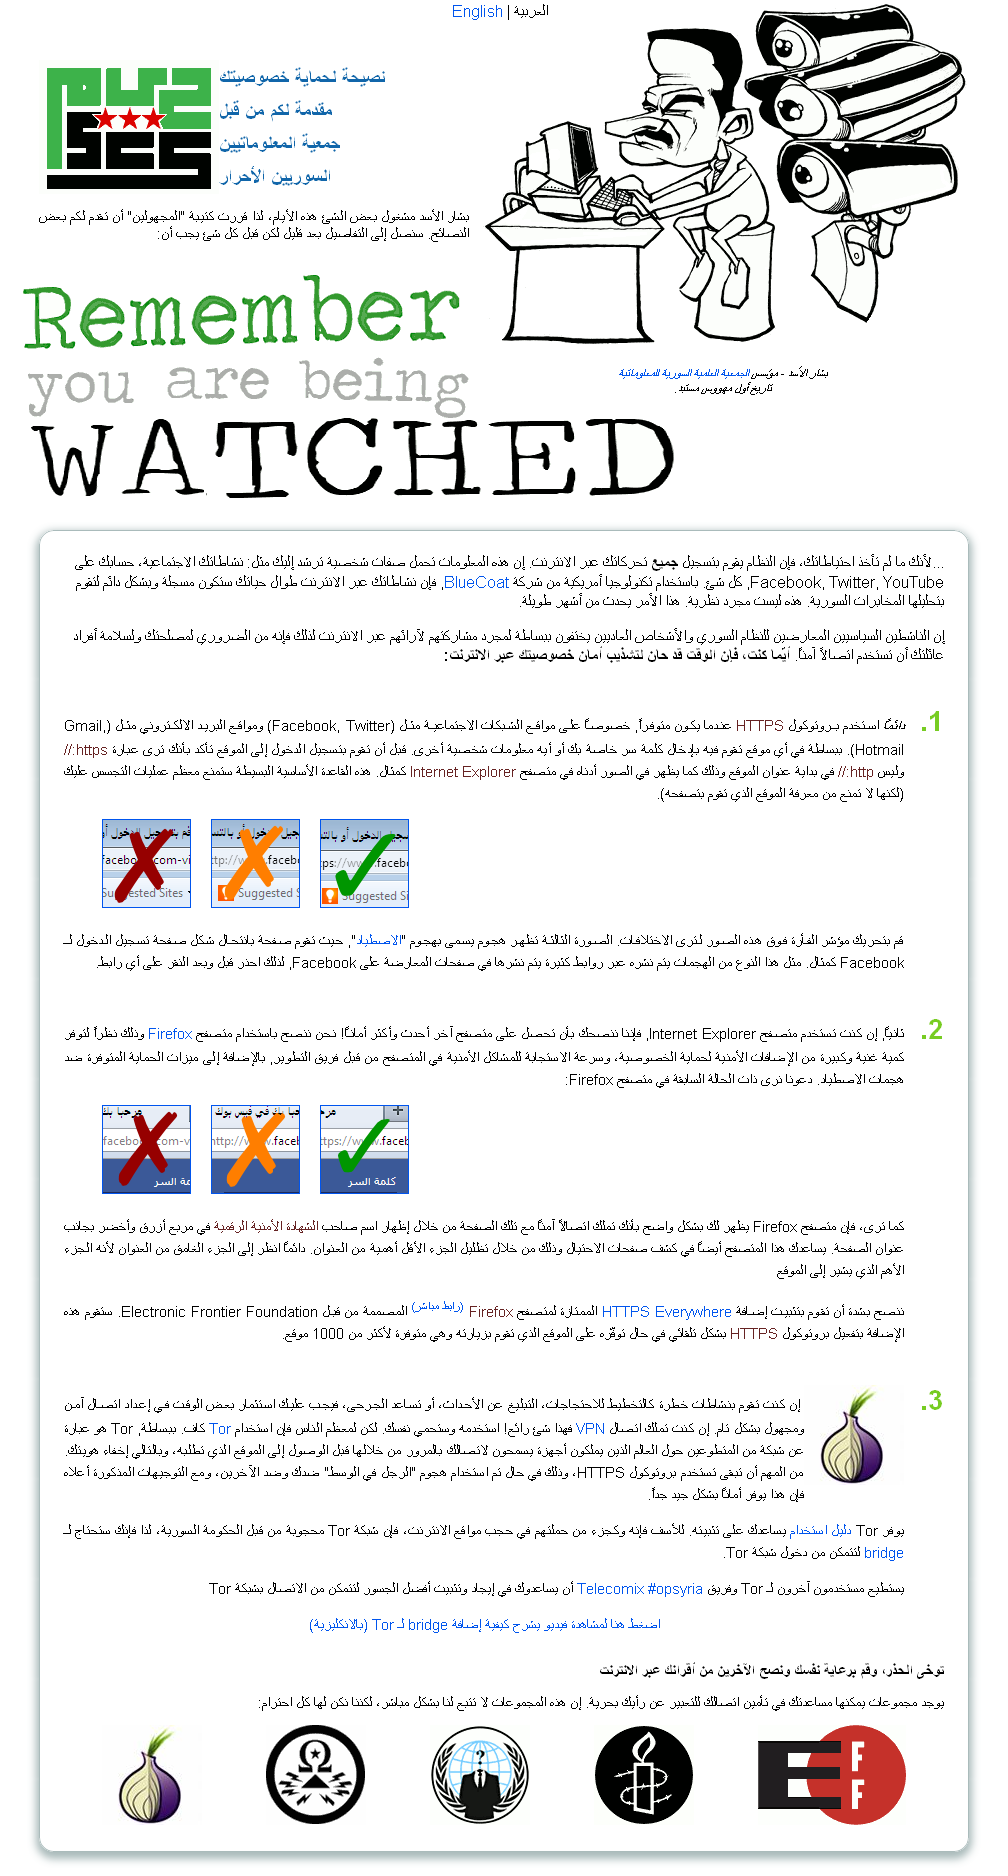
كما وقد قامت كتيبة RevoluSec بتقديم شرح مبسط وواضح مقدم للشعب السوري، يشير للنقاط التي يجب الانتباه إليها عند تصفح المواقع الالكترونية وأشارت إلى أن الحكومة السورية تقوم بتسجيل جميع العمليات التي يقوم بها المواطن السوري عبر الانترنت باستخدام تكنولوجيا أمريكية من شركة BlueCoat المتخصصة بصناعة مثل هذه التقنيات.

فيما يلي رابط يشير إلى الدليل المذكور:

http://homs-city.gov.sy/fscs/ (FSCS=Free Syrian Computer Society)

وصورة له:
post-7008-019864200 1316925774_thumb.png

بالطبع في حال توقف المواقع عن العمل فيمكن العودة إلى أرشيف Zone-H للإطلاع على صفحات المواقع لحظة الاختراق:

http://www.zone-h.org/archive/notifier=RevoluSec (* الاختراقات لم يوافق على نشرها بعد لأن العملية تتم بشكل يدوي، لذلك سيتأخر عرض قائمة المواقع تحت اسم الكتيبة)

مع تحيات RevoluSec.
المرفقات
SyrianDefacements.pngFSCC.png
10

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

#2

رائع جدا....

الأجمل من الاختراق نفسه هو فكرة وضع اسماء الشهداء بإذن الله ( نسأل الله أن يتقبلهم ) و بعض النصائح الأمنية لمستخدمي الانترنت، فكرة ممتازة صراحة.. :thumb_up:

أنا دخلت على بعض هذه المواقع و وجدته ما زال مخترقا.. :D

حسبنا الله و نعم الوكيل

تم تعديل هذه المشاركة بواسطة byte101 في 25 سبتمبر 2011 في 08:58

لاتـُهيئ كفني ما متّ بعد = لم يزل في أضلعي برقٌ و رعدُ


أنــا اسـلامــي ..أنا عزّته = أنا خيل الله نحو النصــر تعــدو


أنــا تــاريـخـي …ألا تعــرفـه = خـالد ينبض في روحــي و سعدُ


لاتـــغرنـك منــي هدأتـــــي = لا يمــوت الثــأر و لــكن يســتعـدُ


لا يغرنـــك نصــلٌ موغـــلٌ = في عروقي …فـأنا منه أحـّـــدُ


إن ما ضُيع في ساح الوغى = في سوى ساحــاتـها لا يــستردُ


#3

ماشاء الله ولا قوة إلا بالله

#4

لم أجد https elsewhere في موقع firefox مع العلم أني تمكنت من الوصول إليه من الموقع المذكور

وجدت مشابه له في موقع firefox و هو HTTPS Finder

لا أدري لماذا لا يوجد الأول في موقع firefox يبدو أنه غير معتمد من الشركة؟

لاتـُهيئ كفني ما متّ بعد = لم يزل في أضلعي برقٌ و رعدُ


أنــا اسـلامــي ..أنا عزّته = أنا خيل الله نحو النصــر تعــدو


أنــا تــاريـخـي …ألا تعــرفـه = خـالد ينبض في روحــي و سعدُ


لاتـــغرنـك منــي هدأتـــــي = لا يمــوت الثــأر و لــكن يســتعـدُ


لا يغرنـــك نصــلٌ موغـــلٌ = في عروقي …فـأنا منه أحـّـــدُ


إن ما ضُيع في ساح الوغى = في سوى ساحــاتـها لا يــستردُ


#6

السلام عليكم.

شكرا لهم أرجوا أن يتقبل منهم الله، و فكرة جيدة وضع نصائح لمستخدمين الإنترنت.

#7

السلام عليكم ورحمة الله وبركاته

جزاكم الله خيراً

هل من يشرح لنا الفرق بين الVPN والTor وكيف يحمي كل منهما مستخدميه وأيهما أفضل؟

وهل UltraSurf يعد VPN جيد؟

وما هي آلية المراقبة لدى الحكومات بعد مرحلة الفلتر والوصول إلى معلومة مطلوبة في صفحة، هل يمكن الوصول إلى رقم الهاتف إذا كان الاتصال دايل أب؟ وكيف؟ وهل يمكن الوصول إلى عنوان خط الDSL في حال استخدامه؟

ولماذا لا يمكن ذلك عند استخدام البروكسي وبرامجه؟

وهل وضع بروكسي في المتصفح خارج البلد يعد كافياً ومساوياً لعمل هذه البرامج؟

وماذا لو أني وضعت جهازاً في مصر ثم اتصلت فيه من خارجها وطلبت منه موقعاً معيناً فأرسله لي، هل يعرف البلد الذي أنا فيه أني حصلت على الموقع؟ وهل هذه طريقة عمل هذه البرامج مضافاً إليها تشفير؟

وما هي أساليب اختراق https ونسبة حدوثها؟

هل من شرح واف لكل هذه الأمور..؟

شارك في معلومة قد تحمي حياة إنسان

جزاكم الله خيراً

والسلام عليكم ورحمة الله وبركاته

قال صلى الله عليه وسلم: من قال إذا أصبح: رضيت بالله ربا وبالإسلام دينا وبمحمد نبيا فأنا الزعيم لآخذن بيده حتى أدخله الجنة. الصحيحة/2686

#8
sscvbnm كتب:

السلام عليكم ورحمة الله وبركاته

جزاكم الله خيراً

هل من يشرح لنا الفرق بين الVPN والTor وكيف يحمي كل منهما مستخدميه وأيهما أفضل؟

الفارق الجوهري بين الـ VPN Connection و الـ Tor هو كون الـ Tor لا يخرج عن نطاق كونه Proxy, حتى وإن كان يقوم بتفشير البيانات المارة من خلاله إلا أنه Proxy يستمع إلى port معين, بالتالي من الممكن خروج Traffic من الجهاز الخاص بك بشكل مباشر من ذات الاتصال(ذات كرت الشبكة) بدون تشفير وذلك إن قمت بإرسالها من Port غير الذي يستمع له الـ Tor طبعاً ببعض الـ IPtables Nat Rules يمكنك تحويل جميع الـ Traffic الخارجة من جهازك إلى الـ Port الذي يستمع إليه الـ Tor فتكون بذلك ضمنت عدم خروج أي Traffic من جهازك بدون تشفير حتى المتصفح الذي لم تقم بضبط اعدادات Tor فيه ستخرج الـ Traffic المطلوبة من خلاله عبر الـ Tor وبدون ضبط اعدادات الـ Proxy فيه(وهذه الطريقة التي اعمل بها مع Tor)

الـ VPN لا يسمح بخروج أي بيانات غير مشفرة من خلال ذات الاتصال وبشكل افتراضي, فلن يكون هناك أي حاجة لأي اعدادات أخرى, بمجرد تأسيس الاتصال فجميع الـ Traffic (القادمة من جميع الـ Ports) ستمر من خلال الـ Tunnel بشكل مشفر

sscvbnm كتب:

وهل UltraSurf يعد VPN جيد؟

هذا بنظري من أسوء البرامج كما أنه ليس VPN و إنما هو أقرب للـ Proxy ﻷنه بحسب معلوماتي عنه(لا استخدمه) يستمع إلى Port معين أيضاً

sscvbnm كتب:

وما هي آلية المراقبة لدى الحكومات بعد مرحلة الفلتر والوصول إلى معلومة مطلوبة في صفحة، هل يمكن الوصول إلى رقم الهاتف إذا كان الاتصال دايل أب؟ وكيف؟ وهل يمكن الوصول إلى عنوان خط الDSL في حال استخدامه؟

الأمر ليس بهذه السهولة, الوصول إلى رقم الهاتف هي آخر مراحل الملاحقة, لن يتمكن من الوصول إلى رقم الهاتف بشكل مباشر كونك تتعامل مع الانترنت من خلال IP وليس من خلال رقم هاتف!

ولكن يمكنه عمل Tracking للـ IP مع بعض التحليل وتوليد تقرير عن أرقام الهاتف التي استخدمت هذا الـ IP خلال اليوم(من طرف مزود الخدمة) يمكنه معرفة رقم الهاتف من خلال توقيت الدخول الخاص بك(توقيت استخدامك لهذا الـ IP بشكل يتطلب الملاحقة)

يعني IP + توقيت الدخول = أنت في مشكلة كبيرة!

sscvbnm كتب:

ولماذا لا يمكن ذلك عند استخدام البروكسي وبرامجه؟

كلمة Proxy تعني وسيط بالعربية وهذا يشرح تقريباً ما يقوم بعمله, مهمة البروكسي أنك ستطلب منه أن يجلب لك موقع معين فيقوم هو بذلك ويرد لك نتيجة طلب(الموقع المطلوب)

موضوع عدم امكانية ملاحقتك عند استخدامك لـ Proxy ﻷنك حين تقوم بإرسال رسالة(Packet) إلى موقع ما على الانترنت(ولتكن request طلب تصفح للموقع) هذه الـرسالة(Packet) ستحتوي على عنوان المرسل إليه والذي هو عنوان الموقع المطلوب(وليكن facebook.com), بالتالي من يقوم بمراقبة الاتصال سيعرف أنك قمت بارسال طلب تصفح لعنوان facebook.com و إنك قمت بعدها بإرسال بيانات اندساسية laugh.gif إلى هذا الموقع

أما في حال استخدامك لـ proxy فعنوان المرسل إليه في الرسالة التي قمت بإرسالها هو عنوان الـ proxy وليس عنوان الموقع الذي تريد تصفحه وضمن نص الرسالة ستضع طلب تصفح الموقع(facebook.com) بالتالي من يقوم بمراقبة الاتصال سيجد أنك ترسل رسائل كثيرة إلى عنوان الـ proxy وليس إلى عناوين المواقع بالتالي لم يستطع معرفة ما قمت بتصفحه من خلال مراقبته لعنوان المرسل إليه, فتكون قد أخرّت عليه معرفة ما قمت بتصفحه(صعبّت عليه الموضوع قليلاً)

بذات الوقت المواقع التي قمت بطلبها من خلال الـ proxy لن تعرف عنوان الـ IP الخاص بك ﻷن الذي تعامل معها بشكل مباشر هو الـ proxy, بالتالي بالنسبة لها من قام بتصفح الموقع هو الـ proxy وليس أنت

إلا أن هناك طبعاً طرق لتحليل الرسائل (packets) ليتمكن بذلك من معرفة ما قمت بتصفحه(وإن لم يستطع ذلك فسيكون أول ما يخطر بباله اغلاق المنافذ التي يستمع إليها الـ proxy بشكل افتراضي)

sscvbnm كتب:

وهل وضع بروكسي في المتصفح خارج البلد يعد كافياً ومساوياً لعمل هذه البرامج؟

لا, راجع الاسطر الأخيرة في السؤال السابق

sscvbnm كتب:

وماذا لو أني وضعت جهازاً في مصر ثم اتصلت فيه من خارجها وطلبت منه موقعاً معيناً فأرسله لي، هل يعرف البلد الذي أنا فيه أني حصلت على الموقع؟ وهل هذه طريقة عمل هذه البرامج مضافاً إليها تشفير؟

ما هو نوع الاتصال الذي قمت بالاتصال فيه مع هذا الجهاز؟ هذا سيحدد طبيعة استخدامك لهذا الجهاز

فمثلا لو قمت بالاتصال بهذا الجهاز من خلال SSH وقمت بتوجيه traffic التصفح ﻷن تخرج من خلال هذا الاتصال فأنت تقريباً أحرزت ما تقوم به هذه البرامج مع تشفير

sscvbnm كتب:

وما هي أساليب اختراق https ونسبة حدوثها؟

ما المقصود بأساليب اختراق؟

عموماً, لا يوجد encryption مستحيلة الفك, ولكن يوجد encryption لم يتم الوصول إلى طريقة فكها الصريحة, وهذه يتم اعتماد مبدأ التجريب في فكها

sscvbnm كتب:

هل من شرح واف لكل هذه الأمور..؟

شارك في معلومة قد تحمي حياة إنسان

جزاكم الله خيراً

حاولت تقديم شرح مختصر, ﻷن الشرح الوافي لهذه الاسئلة قد يتطلب course في أمن الشبكات :D

بتوفيق الله...

تم تعديل هذه المشاركة بواسطة MoHaMMaD Pro في 28 سبتمبر 2011 في 03:01

4

Everything will be fine when we TALK LESS, DO MORE


#9

رد مفصل، جزاك الله خيرا أخي محمد...

اقتباس
يعني IP + توقيت الدخول = أنت في مشكلة كبيرة!

:lol:

لذلك في بعض البلاد العربية تطلب مقاهي الانترنت إثبات شخصية و يقوم صاحب المقهى بتسجيل وقت الدخول و الخروج (و أي جهاز استخدمت أيضا!)

اقتباس
حاولت تقديم شرح مختصر, ﻷن الشرح الوافي لهذه الاسئلة قد يتطلب course في أمن الشبكات

هل يمكنك أن تنصحني بكتاب بهذا الخصوص؟

جزاك الله خيرا

لاتـُهيئ كفني ما متّ بعد = لم يزل في أضلعي برقٌ و رعدُ


أنــا اسـلامــي ..أنا عزّته = أنا خيل الله نحو النصــر تعــدو


أنــا تــاريـخـي …ألا تعــرفـه = خـالد ينبض في روحــي و سعدُ


لاتـــغرنـك منــي هدأتـــــي = لا يمــوت الثــأر و لــكن يســتعـدُ


لا يغرنـــك نصــلٌ موغـــلٌ = في عروقي …فـأنا منه أحـّـــدُ


إن ما ضُيع في ساح الوغى = في سوى ساحــاتـها لا يــستردُ


#10

السلام عليكم ورحمة الله وبركاته

أحسن الله إليك أخ MoHaMMaD Pro

إذا كان الUltrasurf هكذا فما هو الVPN المفضل؟

وهل تنصح ألا يستخدم (المندسون) سوى الTor إذا خيروا بينه وبين الUltrSurf؟

بالنسبة لاختراق https فالمقصود ما يحصل عليه من تجسس من قبل المخدم وتوجيه صفحته إلى أخرى لاستلام المعلومات وقد حصل ذلك مع فيسبوك؟

أما كلامك عن أن كل التشفير ممكن فكه، أليس هذا نظرياً؟ وماذا عن خوارزميات: RSA وAES وT-DES؟

أخي الكريم تأكد أن معلوماتك ستنشر ويستفيد منها الآلاف إن شاء الله، فلا يبخل علينا من له خبرة

بارك الله فيكم

قال صلى الله عليه وسلم: من قال إذا أصبح: رضيت بالله ربا وبالإسلام دينا وبمحمد نبيا فأنا الزعيم لآخذن بيده حتى أدخله الجنة. الصحيحة/2686

#11
sscvbnm كتب:

السلام عليكم ورحمة الله وبركاته

أحسن الله إليك أخ MoHaMMaD Pro

إذا كان الUltrasurf هكذا فما هو الVPN المفضل؟

وهل تنصح ألا يستخدم (المندسون) سوى الTor إذا خيروا بينه وبين الUltrSurf؟

بالنسبة لاختراق https فالمقصود ما يحصل عليه من تجسس من قبل المخدم وتوجيه صفحته إلى أخرى لاستلام المعلومات وقد حصل ذلك مع فيسبوك؟

أما كلامك عن أن كل التشفير ممكن فكه، أليس هذا نظرياً؟ وماذا عن خوارزميات: RSA وAES وT-DES؟

أخي الكريم تأكد أن معلوماتك ستنشر ويستفيد منها الآلاف إن شاء الله، فلا يبخل علينا من له خبرة

بارك الله فيكم

بلنسبة لتوجيه صفحة الى اخرى فهذا ممكن ببساطة

مثلا انت قمت بطلب صفحة FACEBOOK.COM يستطيع مزود الخدمة تحويلك الى صفحة اخرى , مثلا صفحة مزورة لسرقة بياناتك

وابسط مثال هو عند قيام مزود الخدمة بحجب المواقع الاباحية عنك , فيقوم بتحويلك الى صفحة تحذيرية .

لكن عند استخدامك للبروكسي او VPN انت اصلا ما رح تطلب موقع FACEBOOK.COM رح تطلب عنوان البروكسي , مثلا 192.168.1.100 والبروكسي هو الي رح يطلبلك موقع FACEBOOK.COM

يعني مزود الخدمة كل ما يمكن انه يعرفه , انك طلبت البروكسي

اما الامر الذي حصل لموقع فيس بوك , لا اعرف ما هو بضبط لكن استخدم من قبل المخابرات التونسية , لاعتراض كلمات المرور ,

هجوم من نوع Man In The Middle, لكن ادارة الفيس بوك حولت الطلبات الى https مشفر حتى لا تستطيع المخابرات اعتراض البيانات وكلمات المرور .

وبصراحة في تقنيات متقدمة بمسكوك حتى لواستخدمت vpn او غيرو , لكن الاجهزة الامنية العربية , وخصوصا السورية صدقني , فاشلة بدرجة كبيييييرة .

#12
اقتباس

هل يمكنك أن تنصحني بكتاب بهذا الخصوص؟

بصراحة لا يحضرني اسم كتاب يجمع هذه الأمور, ولكن يمكنك قراءة Cryptography And Network Security 4th Edition فقد يعطيك فكرة جيدة بعض الشيء

اقتباس

وهل تنصح ألا يستخدم (المندسون) سوى الTor إذا خيروا بينه وبين الUltrSurf؟

نعم أنصح بـ Tor من بين هذين!

اقتباس

بالنسبة لاختراق https فالمقصود ما يحصل عليه من تجسس من قبل المخدم وتوجيه صفحته إلى أخرى لاستلام المعلومات وقد حصل ذلك مع فيسبوك؟

عملياً https يفتح http tunnel بينك وبين الموقع الذي تتصفحه over https وهذا يجعل من يراقب لا يفهم ما يمر خلالها كما يحدث في SSH Connection تقريباً,

أحد طرق التي قد تستخدم لالتفاف على شي كهذا

ليس أن يقوم بتحويلك إلى صفحة أخرى فهذا سيكشف أنك مراقب بوضوح, وإنما بأن يقوم بعمل clone packet لكل packet مارة من خلال تجهيزته ويقوم بتوجيه هذه الـ clone packet إلى مكان آخر بحيث الـ packet الأساسية التي أرسلتها أنت ستتابع طريقها إلى الموقع و الـ clone packet سيقوم بتوجيهها نحو تجهيزة اخرى لمحاولة فكها, هذه أحد الطرق المتبعة ولكنها قد تسبب بعض البطئ في التصفح مما يشعر المستخدم بأنه مراقب

وهذه الفكرة لا تطبق فقط على Traffic التصفح!

وهناك طريقة أخرى, للألتفاف على تقنية https وذلك من خلال منح certificate مزورة يعني بدلاً من فتح الـ tunnel بينك وبين الموقع بشكل مباشر

تقوم تجهيزة المراقبة بمنحك certificate مزورة فتفح الـ tunnel بينك وبين التجهيزة فعندما تقوم بإرسال بيانات الدخول(username, password) صحيح أنها سترسل مشفرة over https ولكنها سترسل باتجاه تجهيزة المراقبة التي تستطيع فكها بسهولة كونها هي الطرف الآخر من الاتصال وبذلك تكون معلوماتك أصبحت مخزنة في تجهيزة المراقبة بشكل clear text وعندها ستقوم بإرسال التجهيزة بإرسال البيانات إلى الموقع ليتم تسجيل الدخول و لا يشعر المستخدم بما حدث

ولكن هذه الطريقة يتم اكتشافها من خلال الإنذار الذي يرسله المتصفح بأن مانح الـ certificate غير موثوق عندما تتصفح موقع مشهور كـ facebook.com بـ https

طبعاً هذه الطرق التي تم استخدامها من قبل الأجهزة الأمنية حتى الآن وما خفي كان أعظم :D

اقتباس

أما كلامك عن أن كل التشفير ممكن فكه، أليس هذا نظرياً؟ وماذا عن خوارزميات: RSA وAES وT-DES؟

نعم كلامي كان نظرياً تقريباً حتى الوقت الراهن, ولكن سرعان ما يتحول النظري إلى عملي بالبحث و التحليل والتجربة و التطبيق, والله أعلم

@W.A.R.D :

اقتباس

وبصراحة في تقنيات متقدمة بمسكوك حتى لواستخدمت vpn او غيرو , لكن الاجهزة الامنية العربية , وخصوصا السورية صدقني , فاشلة بدرجة كبيييييرة .

أتعلم!؟ لو كنت في سورية بتفكير كهذا, لكانت حساباتك على الانترنت(وأنت معهم) عندهم منذ زمن, عليك أن لا تستهين بخصمك مهما رأيت منه الضعف أو الغباء!

ولا تنسى بأنهم إن لم يكن لديهم العلم, فلديهم المال الذي استأجر أو اشترى الخبراء مع تجهيزاتهم!

والله أعلم

2

Everything will be fine when we TALK LESS, DO MORE


#13
اقتباس

أتعلم!؟ لو كنت في سورية بتفكير كهذا, لكانت حساباتك على الانترنت(وأنت معهم) عندهم منذ زمن, عليك أن لا تستهين بخصمك مهما رأيت منه الضعف أو الغباء!

ولا تنسى بأنهم إن لم يكن لديهم العلم, فلديهم المال الذي استأجر أو اشترى الخبراء مع تجهيزاتهم!

والله أعلم

كلامك منطقي جدا !

مواضيع مشابهة

عدد الزوار حالياً

المتواجدون خلال آخر دقيقتين · يتحدّث كل ٣٠ ثانية

—الإجمالي—أعضاء مسجّلون—زوار بدون تسجيل

جارٍ التحقق من المتواجدين…