الفريق العربي للبرمجةأرشيف المنتديات · 2000 – 2023
نسخة أرشيفية للقراءة فقط — التسجيل والمشاركة مغلقان، والمحتوى محفوظ كما كان.

هل هذا فيروس ام ماذا

بدأه mtak33 في 9 فبراير 2010 · 13 رد · 3,249 مشاهدة · في قسم أمن المعلومات العام
مشاركة: واتساب X فيسبوك تيليجرام
#1 صاحب الموضوع

الاخوة الاعزاء

ارجو المساعدة لفهم ما حدث

اولا انا استعمل برنامج نود 32 الاصدار 4 و يتم تحديثه يوميا

اعمل على ويندوز اكس بى

--

كنت قد استعملت فلاش ميمورى من احد الاشخاص و لم انتبه انى اعمل سكان لها

ووجدت ايقونة الميمورى تظهر عندى على شكل فولدر

المهم ضغطت دبل كليك عليها

ففتحت محرر الدوس cmd لثانيه ثم اغلق تلقائيا و فتحت الميمورى

و لم ينبهنى برنامج نود لاى خطر

بعد ذلك عند وضع الميمورى الخاصة بى وجدتها ايضا تأخذ شكل الفولدر الاصفر المعتاد على الويندوز

سويت لها سكان و لم يعطينى اى تحذير

عملت فورمات لها و نزعتها من الجهاز ووضعتها مرة اخرى نفس القصة

سويت لها فورمات على جهاز اخر ثم عند فتحها بجهازى نفس القصة مع ملاحظة عند فتحها على الجهاز الاخر وجدت ايقوتها ايضا ايقونة فولدر

--

دخلت على اللينوكس "منت 8" و فتحتها من اللينوكس فتحت ووجدت داخلها ملفات مخفية عبارة عن recycler فارغ

ووجدت صورة بالاسم kog2.jpg

و عندما حاولت فتحها لم تفتح

المهم سويت فورمات من على اللينوكس و عند التجربة على الويندوز نفس القصة القديمة مع العلم ان تلك الملفات لم تكن ظاهرة على الويندوز حتى عد تفعيل اظهار ملفات النظام

رجعت للينوكس ومسحت الصورة ووضعت بدلا منها صورة اخرى من عندى بنفس الامتداد و الاسم

و رجعت شغلت الفلاشة من الويندوز

اشتغل محرر دوس ثانية ثم وجدت الصورة التى وضعتها قد اشتغلت "اتفتحت" و لم تفتح محتويات الفلاشه

--

عملت فورمات مرة اخرى

و عملت بحث فى كل الجهاز عن كلمة kog2

وطلعلى 3 ملفات بامتدات .pf

مسحتهم دائما باستخدام tuneup utility

ثم عملت regedit و بحثت ايضا عن kog2 و مسحت كل المفاتيح التى ظهرت لتلك النتيجه

--

و عند عملية البحث بعد ذلك اكثر من مرة لا تعطى نتائج

--

المشكله ان الفلاشة الى الان عندما اضعها تكون ايقونتها ايقونة فولدر و عند الضغط مرتين يظهر محرر دوس ثانية واحدة و يختفى قبل ان تظهر محتويات الفلاشة بعده

فماذا افعل

لانى على وشك اسوى فورمات للويندوز

مرفق ملف الذى ظهر لى بعد البحث

و يوجد على المسار

c:/windows/prefetch

KOG2.JPG-3A7A3264.rar

تم تعديل هذه المشاركة بواسطة mtak33 في 9 فبراير 2010 في 12:02

كيميائى / محمد طه

#2

السلام عليكم

اقتباس
اولا انا استعمل برنامج نود 32 الاصدار 4 و يتم تحديثه يوميا

التحديث اليومي جيد و مفيد و لكن هناك دائما من البرامج الضارة من يستطيع التغلغل او انه لم يتم التعرف عليه بعد.

اقتباس
مرفق ملف الذى ظهر لى بعد البحث

و يوجد على المسار

c:/windows/prefetch

المرفق لا يمكن استغلاله لانه Prefetch حاول ان ترفع البرنامج الضار الموجود في Flash Memory.

قم بمسحه ثم بعد اعادة تلويثه بالبرنامج الضار النشط في جهازك قم بضغط محتواه كاملا دون استثناء باستعمال WinRAR يعني افتح WinRAR اولا ثم اذهب الى الــ Flash Memory مع حمايته قبل رفعه بكلمة سر : malware.

لا تنسى ضغط مجلد Recycler الموجود في Flash Memory ايضا لانه في كثير من الحالات يحتوي على الملوث الرئيسي، و لتتأكد من انه فارغ حقا قم بقراءة خصائص حجمه.

#3

اشكرك على الرد السريع و لكن لى تساؤل

ما فائدة تلك الجملة

(قبل رفعه بكلمة سر : malware.)

اى ما فائدة ان اضع علي الملف المضغوط كلمة سر

و تلك الكلمة تحديدا

اود ان افهم

كيميائى / محمد طه

#4
mtak33 كتب:

اشكرك على الرد السريع و لكن لى تساؤل

ما فائدة تلك الجملة

(قبل رفعه بكلمة سر : malware.)

اى ما فائدة ان اضع علي الملف المضغوط كلمة سر

و تلك الكلمة تحديدا

اود ان افهم

العرف المتفق عليه في منتديات تحليل البرامج الضارة هو حماية المرفق المضغوط بكلمة سر: malware او virus او infected.

الفائدة هي عدم تلويث الجهاز عن طريق الخطأ في فتح الملف المضغوط.

تفادي تعطيل برامج الحماية عند تحميل ملف مشبوه او ملوث لانها لا تسمح بتحميل الملفات المشبوهة.

ملف محمي يمكن نقله بسهولة الى جهاز افتراضي Virtual machine لتحليله.

#5

اشكرك اخ Fennec على الرد و التوضيح

و مرفق الدريف كاملا مضغوط و محمى بكلمة سر كما سبق

و به كل الملفات الملوثه

Archive.rar

كيميائى / محمد طه

#6

على ال VT :

VT

عزيزي :

لاتنسى ان تصلي على حبيبنا و شفيعنا يوم لا ينفع مال ولا بنون .

فاللهمّ صّل وسّلم على سيدي و شفيعي وحبيبي محمد عليك الف صلاة وازكى تسليم

*****

2_header.png

#7

انا اسف يا جماعه بس اعذرونى لجهلى فى تلك المواضيع

الاخ الكريم mohfa

الموقع الذى كتبتة به معلومات

و فهمت انه تروجان

و بيان بالبرامج التى كشفته و التى لم تكشفه

طيب و بعدين

اشيله ازاى

يعنى

اسطب برنامج من اللى اكتشفه

و لا فى طريقه يدوى

ارجو الافادة

كيميائى / محمد طه

#8

السلام عليكم و رحمة الله

Malware analysis by Fennec. 0001/feb/2010.

///-------------------- Short infection analysis - begin ---------------------///
Description: 
---
	Infection source. Removable disk (Flash Memory) contain:
	%removable disk%\autorun.inf
	%removable disk%\recycl er\kog2.jpg --> "recyc ler" folder with "system" attributes (Trick to hide it self)
	"kog2.jpg" is an Executable file with false image extension.

	Create new directories = "rule" and "files".
	"rule" folder folder with "system" attributes contain "Desktop.ini" file with class id:
	[.ShellClassInfo]
	CLSID={F5175861-2688-11d0-9C5E-00AA00A45957}

	"files" Hidden folder with "system" attributes (Trick to hide it self)

	Malware copies itself to the following locations:
	%sysdir%\oobe\rule\files\Base.ini = "kog2.jpg" = dropper.
	%sysdir%\oobe\rule\files\smss.exe = Active process (INFECTOR)

	Create the following files:
	"speed.dll", "Dis.dll", "Drvn.dll" and "Core.dll"


	C:\WINDOWS\system32\oobe\Dis.dll = inifile contain:
	[.ShellClassInfo]
	CLSID={645FF040-5081-101B-9F08-00AA002F954E}

	C:\WINDOWS\system32\oobe\Drvn.dll = infile contain:
	[ExtShellFolderViews]
	{BE098140-A513-11D0-A3A4-00C04FD706EC}={BE098140-A513-11D0-A3A4-00C04FD706EC}
	[{BE098140-A513-11D0-A3A4-00C04FD706EC}]
	;file attrib{1617ECA9-488D-4BA2-8562-9710B9CB79D1}
	Attributes=1 ;{517ECA9-488D}
	IconArea_Image="Important.jpg"
	;Custom{217ECA9-488D-4BA2-8562-9710B6AB7254}
	;KingOfGames..

	C:\WINDOWS\system32\oobe\speed.dll = autorun.inf contain:

	[autorun]
	open=cmd /c start "" "RECYCL ER\kog2.jpg" & exit
	useautoplay=1
	action=Open folder to view files
	icon=%systemroot%\system32\shell32.dll,4
	shell\open\command=cmd /c start "" "RECYCL ER\kog2.jpg" & exit
	;KOG .....

	C:\WINDOWS\system32\core.dll

Registry modifications:
---
	HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Explorer\Advanced\ShowSuperHidden = 0
	HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\NoDriveTypeAutoRun = 3486769
	HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\Run\KM_Path = SorryKamba.
	HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\Run\KM_Path2 = SorryKamba.
	HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\Run\KM_Path3 = SorryKamba.
	HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\Run\KM_Path4 = %SystemRoot%\system32\oobe\rule\files\smss.exe

///-------------------- Short infection analysis - end ---------------------///
Malware cleaning:
---
	1- Kill active process "%sysdir%\oobe\rule\files\smss.exe"
	2- remove the followung folders/files : 
	   FOLDER : "rule" and "files"
	   FILES  : "speed.dll", "Dis.dll", "Drvn.dll" and "Core.dll"

	3- remove the following registry keys:
	   HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\Run\KM_Path
	   HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\Run\KM_Path2
	   HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\Run\KM_Path3
	   HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\Run\KM_Path4

	   Restore key value: 
	   HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Explorer\Advanced\ShowSuperHidden = 1
	4- Don't forget to format your Flash Memory.
	5- Restart your System.

بما يخص التخلص من البرنامج الضار جرب الطريقة : Malware cleaning و اخبرنا.

#9

سيدى الفاضل

لك جزيل الشكر على الرد

بخصوص التخلص

بحثت عن "rule" and "files"

وجدت rules داخل system32

و لكن الاخر وجدت واحد فقط داخل فولدر خاص sql server

هل هناك مسار معين ممكن اجد فيه هذا الفولدر

و استفسار صغير "اعتذر على الازعاج"

هل هناك من تأثير على اللينوكس

كيميائى / محمد طه

#10
mtak33 كتب:

سيدى الفاضل

لك جزيل الشكر على الرد

بخصوص التخلص

بحثت عن "rule" and "files"

وجدت rules داخل system32

و لكن الاخر وجدت واحد فقط داخل فولدر خاص sql server

هل هناك مسار معين ممكن اجد فيه هذا الفولدر

و استفسار صغير "اعتذر على الازعاج"

هل هناك من تأثير على اللينوكس

- المجلد files مخفي باستعمال خدعة تغيير خصائص المجلد الى System ثم اضافة ملف Desktop.ini مع Class id معينة لكي لا يظهر محتواه حتى بعد تفعيل اظهار الملفات المخفية في الرجيستري.

- البرنامج الضاربعد تشغيله من الــ Flash Memory يقوم بوضع و بتشغيل الـ Infector الأساسي الذي يحمل اسم (smss.exe) لمحاولة خدع المستعمل مع اسم ملف النظام الذي يحمل نفس الاسم.

- بما يخص مسار البرنامج الضار لم يتغير معي بعد عمل اتصال بالنت من الجهاز الافتراضي الملوث، يعني البرنامج الضار لا يعمل Update يقوم بالحصول على معلومات IP و غيرها ثم يرسلها الى المواقع التالية :

img1.blogblog.com
www.kogpage.blogspot.com
doniablog.wordpress.com
X-hacker: If you're reading this, you should visit automattic.com/jobs and apply to join the fun, mention this header.
X-Pingback: http://doniablog.wordpress.com/xmlrpc.php
Link: <http://wp.me/KWTe>; rel=shortlink
X-nananana: Batcache

و يحاول الحصول على معلومات المنطقة و غيرها بارسال الــ IP الى هذا الموقع للحصول على النتيجة

whatismyipaddress.com
www.ip-adress.com

الهدف من هذا البرنامج الضار هو اختراق الأجهزة.

اخي الكريم هذه بعض الصور بعد التلويث :

0015pq.jpg

الملوث الرئيسي الذي يجب تعطيله قبل بداية حذف ملفات البرنامج الضار

0012u.jpg

المجلد oope بعد التلويث

0011ga.jpg

خصائص المجلد rule التي تدل على وجود اشياء داخله

69959701.jpg

المجلد files

0013nd.jpg

مفاتيح الرجيستري للتشغيل التلقائي

0014o.jpg

حفظ خيارات البرنامج الضار

بما يخص حذف البرنامج الضار اتبع الطريقة التي ذكرت في المشاركة السابقة.

ايضا تفقد محتوى مجلد Temporary Internet Files و ابحث عن المواقع التي ذكرت.

بخصوص هذا البرنامج الضار فقط فانه لا يلوث نظام Lunix.

بالتوفيق.

1
#11

استاذى الفاضل fennec

لسانى يعجز عن شكرك

للمجهود المبذول

و للتوضيح الغير معقول مع السلاسة فى الشرح

و للحل الصحيح

بصراحه كلمة شكرا لا توفيك حقك

-----

فعلت ما مطلوب بالضبط و زياده فى الاحتراس كنت امسح الملفات و انا على نظام اللينوكس

و رجعت الامور الى طبيعتها

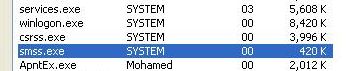
و لكن عندما كنت احاول كما ذكرت لى ان اوقف smss من التاسك مانجر كن يقول انه لا يمكن ايقافها

و الى الان هى موجوده

هل معنى ذلك ان جهازى مازال مصابا

post-117687-12657978981555_thumb.jpg

كيميائى / محمد طه

#12

لا يا اخي الصورة تبين ان جهازك اصبح نظيف و الحمد لله.

الملف الأصلي الذي يحمل اسم smss هو ملف النظام و لا يمكنك ايقافه بالصلاحيات العادية، يمكن لبعض البرامج الحصول على صلاحيات و ايقافه مما يسبب Crash للنظام.

اعتمد صاحب البرنامج الضار على اعطاء اسم برنامجه نفس اسم ملف النظام للتخفي -التشابه في التسمية للتمويه فقط-

يمكنك التاكد من الملف باستعمال برامج تظهر مسارات الــ Processes النشطة في الذاكرة.

مسار البرنامج الضار : C:\WINDOWS\system32\oobe\rule\files\smss.exe

مسار ملف النظام الحقيقي : C:\WINDOWS\system32\smss.exe

تجد في مدير المهم ملف النظام بصلاحيات SYSTEM و ملف البرنامج الضار بصلاحيات المستعمل، ايضا في القائمة في جهاز نظيف يوجد اسم واحد للملف smss فقط.

تحياتي

تم تعديل هذه المشاركة بواسطة Fennec في 10 فبراير 2010 في 14:13

#13

ياااه طمنت قلبى

الف شكر على مجهودك معى

كيميائى / محمد طه

#14

السلام عليكم

أنا من صنع هذا الفيروس

و أرجو من الأخ Fennec ان يتصل بي من خلال هذا الميل

Kamba_Systems@live.com

لمزيد من التعاون الثقافي لما قدمة من تحليل أثار اعجابي به

ارجو الا يبخل علي بهذا

مواضيع مشابهة