الفريق العربي للبرمجةأرشيف المنتديات · 2000 – 2023
نسخة أرشيفية للقراءة فقط — التسجيل والمشاركة مغلقان، والمحتوى محفوظ كما كان.

فايروس غريب

بدأه lug في 1 يناير 2010 · 16 رد · 2,628 مشاهدة · في قسم أمن المعلومات العام
مشاركة: واتساب X فيسبوك تيليجرام
#1 صاحب الموضوع

السلام عليكم ورحمة الله وبركاته

اخواني الكرام

ممكن تساعدوني فجأه ضرب جهازي فايروس وهذا الفايروس يظهر كمربع نص على سطح المكتب مكتوب عليه Thayet Myo Hacking Day! ويتحرك على سطح المكتب كامل من أعلى إلى أسفل ويسلك جميع الاتجاهات أيضا يتحرك ببطء شديد لوسمحتم ممكن تساعدوني في التخلص منه أرجوكم ساعدوني في أقرب فرصة أرجوكم وجزاكم الله خيراً

#2

أرفق نسخة من ملف explorer.exe الذي بإمكانك إيجاد مساره من خلال الريجستري عبر المسار:

hkey_local_machine/software/microsoft/windows/current version/run

(من المسار حصراً لا نريد نسخة explorer.exe الأساسية)

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

#3

يا إكس

تبحث عن الملف أم عن المفتاح؟

#4
djug كتب:

يا إكس

تبحث عن الملف أم عن المفتاح؟

الملف طبعاً إن كنت تشير إلى مفتاح الريجستري بـ "المفتاح".

السبب في طلبي أني بحثت عن "Thayet Myo Hacking Day" وما وجدته يشير إلى وجود ملف يعمل مع بدء التشغيل في هذا المسار. لا أريد الخوض في تفاصيل HJT و ComboFix الآن.

*تعلم بدأت أشتاق - قليلاً - للهندسة العكسية sad.gif*

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

#5

أنا أيضا اشتقت إلى تحليل الفيروسات

لم أشرح أحد الفيروسات الجميلة منذ مدة

#6

يا إكس

جائني الآن جهاز لصديق يحتوي هذا الفيروس

سأوافيقم بالتقرير بعد انتهاء التحليل

#7

تحليل اولي :

هاهي القيم التي يظيفها ل Registry :

HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run\explorer.exe

HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Run\explorer.exe

الملفات التي ينشئها :

C:\explorer.exe

C:\windows\explorer.exe

C:\RECYCLER\explorer.exe

C:\Windows\Backup\explorer.exe

المجموع 4 ملفات يتم انشاها و قيمتان يتم اظافتهما لل Reg

عزيزي :

لاتنسى ان تصلي على حبيبنا و شفيعنا يوم لا ينفع مال ولا بنون .

فاللهمّ صّل وسّلم على سيدي و شفيعي وحبيبي محمد عليك الف صلاة وازكى تسليم

*****

2_header.png

#8

ليس هذا فقط يا Mohfa

الظاهر أنه يحلق أيضا ضررا بملفات Winrar (لم أتأكد جيدا من ذلك)

بعد محاولة التخلص منه و لدى إعادة التشغيل لا يمكن الدخول إلى النظام لفقدان ملف Hal.dll الموجود في System32

أي يجب إعادة نسخ الملف من قرص تنصيب الـ Windows قبل إعادة التشغيل

الملف على القرص موجود في المسار

x:\i386

و يحمل اسم hal.dl_

#9

السلام عليكم و رحمة الله تعالى و بركاته

إذا كان هذا الفيروس ذاك الذي يعمل كـ Service ضمن خدمات الويندوز.. و إذا كان ذاك الذي يلوث ملفات الـ word إذا تم الضغط عليها حتى تصبح تنشئ و تستدعي الدالة الخببثة

فإذن إنني من المتابعين

لأنني منذ مدة قمت بإزالته من حاسوب و لضيق الوقت لم أحفظ نسخة منه

لكنني وجدت أنه قد خرب ملفات Word و ضمَّنها استدعاءات خبيثة .. المشكلة أنني لم أستطع إعادة ملف الـ word المصاب إلى حالته الأصلية

لأن صيغة التعديل و الترميز اختلفت خاصة و أن الملفات المصابة كانت بالعربية (حسب ملاحظاتي أنه أضاف و لم يحذف المحتوى)

- - - - - - - - - - - - - - - - - - - - - - - - - - - - - - -

إذا هو .. إني من المتابعين ، و إذا لم يكن فتجاوزوا هذه المشاركة إلا لمن أراد النصيحة (موضوع جديد أو رسالة خاصة)

شكرا

:)

#10

السلام عليكم

أنا عندما حاولت الدخول إلى الريجستري يقوم الفايروس بإغلاقه مباشرة ولا يسمح ببقاءه مفتوحاً فقمت بالخروج من النظام ولكن عندما حاولت الدخول مرة أخرى تفاجأت بالنظام قد انضرب وظهرت رسالة تفيد بأن الملف hal.dll معطوباً حاولت عمل إصلاح للويندوز من سيدي الويندوز لكن لا فائدة المهم قمت بإعادة تنصيب الويندوز في مجلد الويندوز لكن أود الفائدة للمرات القادمة

اقتباس

تحليل اولي :

هاهي القيم التي يظيفها ل Registry :

HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run\explorer.exe

HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Run\explorer.exe

الملفات التي ينشئها :

C:\explorer.exe

C:\windows\explorer.exe

C:\RECYCLER\explorer.exe

C:\Windows\Backup\explorer.exe

المجموع 4 ملفات يتم انشاها و قيمتان يتم اظافتهما لل Reg

يعني هل هذه القيم يجب حذفها أم ماذا

شكراً جزيلا

#11

هو كذلك

هي الملفات التي يجب حذفها

و لتتمكن من الدخول إلى الـ Registry يجب أولا إيقاف الـ Process المسمى explorer.exe (ليس الخاص بالنظام)

السؤال الذي يطرح نفسه كيف يمكن التفريق بينهما:

باستعمال Process explorer

#12

يمكن اصلاح ذلك بدخول ب Safe mode.

عزيزي :

لاتنسى ان تصلي على حبيبنا و شفيعنا يوم لا ينفع مال ولا بنون .

فاللهمّ صّل وسّلم على سيدي و شفيعي وحبيبي محمد عليك الف صلاة وازكى تسليم

*****

2_header.png

#13

السلام عليكم

اقتباس

و لتتمكن من الدخول إلى الـ Registry يجب أولا إيقاف الـ Process المسمى explorer.exe (ليس الخاص بالنظام)

السؤال الذي يطرح نفسه كيف يمكن التفريق بينهما:

باستعمال Process explorer

لو سمحت أخ djug ممكن توضح لي كيف يتم إيقاف ال process المسمى explorer.exe أي من أين، وممكن لو سمحت توضح لي أكثر كيف أفرق بينهما، أرجو التوضيح جزاك الله خيراً

اقتباس

يمكن اصلاح ذلك بدخول ب Safe mode

عندما حاولت الدخول على ال safe mode ظهرت لي رسالة مفادها أن ملف النظام hal.dll معطوب، يعني النظام مضروب سواءً بال safe mode أو بغيره

شكراً لكم جميعاً

#14

السلام عليكم

هل سؤالي غير واضح، أم أن هناك شيء

#15

لا يوجد مشكل في سؤالك

كنت أنوي كتابة موضوع أشرح فيه كيفية إزالة الفيروس لكن لم أجد الوقت للقيام بذلك

نرجع إلى الأهم

كيف نفرق بين الـ Process المسمى Explorer.exe الخاص بالنظام و بين أي Process آخر يحمل نفس الاسم لبرنامج آخر أو لفيروس

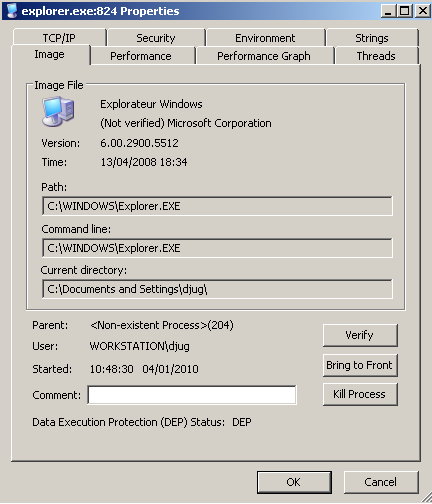
لدى إظهار خصائص الـ Process المسمى Explorer.exe في برنامج Process Explorer يظهر لدينا التالي

post-61844-12626319074767_thumb.jpg

نلاحظ جيدا أن مسار الـ Porcess هوC:\WINDOWS\Explorer.EXE مما يعني أنه الـ Process الخاص بالنظام

أما إن كان له مسار آخر (لا تلقي بالا لـ حرف c فقد يكون النظام منصبا على غير القرص c) فمن الأرجح أن البرنامج ضار.

يمكن تحميل Porcess explorer من هنا

#16

شكراً لك أخ djug على معلوماتك القيمة، وعلى التفاعل مع الأعضاء

جزاك الله خيراً

#17

شكراً على المعلومة

تم تعديل هذه المشاركة بواسطة KV2010 في 28 يونيو 2010 في 02:28

الله أكبر الله أكبر الله أكبر لآ إله إلا الله الله أكبر الله أكبر ولله الحمد

مواضيع مشابهة