الفريق العربي للبرمجةأرشيف المنتديات · 2000 – 2023
نسخة أرشيفية للقراءة فقط — التسجيل والمشاركة مغلقان، والمحتوى محفوظ كما كان.

طلب مساعدة في فهم جدول سياسات Firewall

بدأه حبيب25 في 6 نوفمبر 2009 · 4 رد · 1,328 مشاهدة · في منتدى الشبكات العام
مشاركة: واتساب X فيسبوك تيليجرام
#1 صاحب الموضوع

السلام عليكم ورحمة الله وبركاته

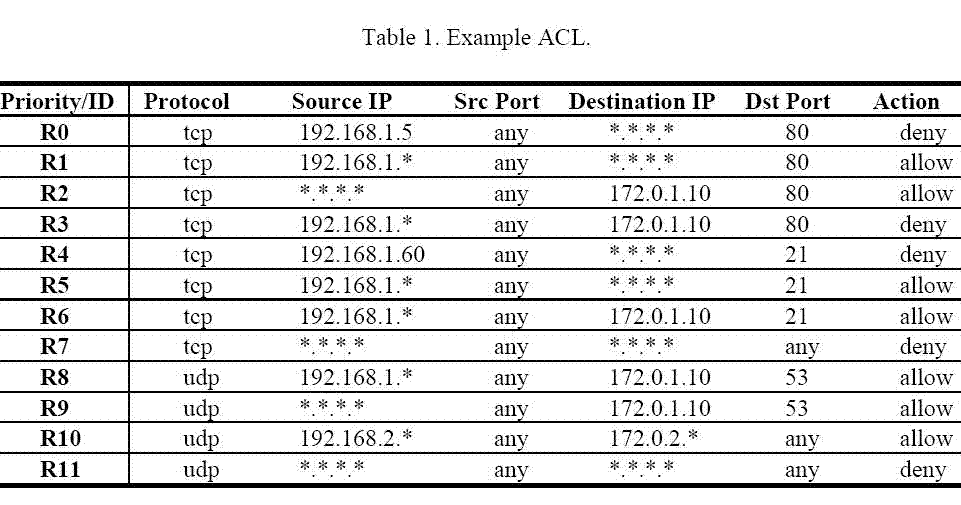
اتمنى من احد الأعضاء ان يشرح لي كيف يتم تصفة العناوين أو البورتات في الجدار الناري من خلال الصورة المعروضة اسفل حيث أن هناك source IP فما هو هل هو server أو هو client وكذلك هناك Distenation IP هل يقصد به server أم client ايضا هناك 12 حالة اتمنى من لديه القدرة أن يوضحها لي جزاكم الله خيرا شكرا
post-173402-1257495410_thumb.gif

#2

وعليكــم السـلام ورحمة الله وبركاتـه..

طبعاً يتم تنفيذها حسب الأهمية، بالتدريج وعلى ما يبدو بنفس الترتيب من الأعلى للأسفل حسب أهمية كل rule.

بتصوري (الأعمدة) ستكون أهميتها حسب المعلومات المنتزعة من كل طبقة layer

طالما أن Network layer يسبق Transport layer في طرف المستقبل، بالتالي ستكون الأهمية حسب IP قبل نوع الاتصال TCP/UDP

بناء على ما سبق، سيتم فحص Src. IP أولاً أي عنوان المرسل

إن تطابق مع عنوان بالشكل (192.168.1.5) مثلاً يتم النظر إلى Dst. IP

فإن تطابق مع عنوان ثابت محدد (192.168.1.10) مثلاً فيتم النظر إلى نوع البروتوكول المستخدم TCP/UDP

فإن تطابق، يتم النظر إلى Src. Port

فإن تطابق، يتم النظر إلى Dst. Port

فإن تطابقت جميع المعلومات السابقة مع ما يرد ضمن الـ rule من شروط، يتم تنفيذ الحدث المتوافق معها Allow/Deny إما يتم منع الاتصال أو يتم السماح له.

فشل أي من الخطوات السابقة يعني أنه سيتم تجاهل الـ rule التي يقف عندها التدقيق ويتم الانتقال إلى التي تليها مباشرة.

لاحظ أن * يتم استخدامها كـ wildcard أي أنها تمثل أي قيمة فمثلاً *.*.*.* تمثل أي IP address مهما كان، و 192.168.1.* تمثل كل العناوين المحصورة بين 192.168.1.0 و 192.168.1.255

لاحظ أيضاً أنه يتم عادة في ACL وضع rule تمنع كل شئ من أي مصدر كان إلى أي وجهة كانت، من أي منفذ إلى أي منفذ كان..

في الصورة تم استخدام 2 rules لهذا الغرض

واحدة بالشكل

Action: deny

From Src. IP: *.*.*.* (any)

To Dst. IP: *.*.*.* (any)

Src. Port: any

Dst. Port: any

Protocol: TCP

وأخرى

Action: deny

From Src. IP: *.*.*.* (any)

To Dst. IP: *.*.*.* (any)

Src. Port: any

Dst. Port: any

Protocol: UDP

عليك الانتباه إلى أن هذه القواعد يتم وضعها في نهاية كل القواعد المخصصة التي تقوم بإدخالها بشكل يدوي (لاحظ أنها ترد أسفل كل القواعد المخصصة يدوياً)

لو دققت النظر ستجد أن R3 لا يتم تنفيذها، لماذا؟

لأن المقارنة تمر على R1 قبلها، Src. IP يشمل جميع العناوين 192.168.1.0/24 إلى أي وجهة كانت، من أي منفذ كان إلى المنفذ 80 (HTTP) وعليه أي عنوان من 192.168.1.0/24 سيسمح له بالوصول إلى المنفذ 80 في أي وجهة كانت بما في ذلك 172.0.1.10 المذكورة.

بناء على هذا الكلام تكون R3 مهملة ويجب وضعها في مكان مناسب أكثر (قبل R1).

راجع القائمة بناء على هذه الملاحظة ربما تجد بعض القواعد الأخرى المهملة..

أتمنى أن تكون هذه المشاركة قد أفادتك.

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

#3

شكرا اخي xacker على الرد وعسى الله ان يجعله في ميزان حسناتك والله قد استفدت من شرحك الجميل شكرا

هل ممكن ان تدلني على كتاب أو مقالات أو كتيبات يشرح هذه الأمور بالتفصيل الممل اسف لطمعي لكن انت طيب واحنا نستاهل

شكرا مرة اخرى جزاك الله خيرا

#4

لو حصلت على نسخة من منهاج ICND2 أو CCNA الكامل بجزئيه ICND1 + ICND2

ستجد فيه شرحاً لـ ACL بالتأكيد.

هناك كتاب لـ Todd Lammle - دار Wiley للنشر

اسمه

Cisco ® Certified Network Associate Study Guide

Sixth Edition

ستجد فيه ما تبحث عنه.

تم تعديل هذه المشاركة بواسطة Xacker في 10 نوفمبر 2009 في 23:16

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

#5

شكرا شكرا شكرا

جزاك الله خيرا يا اخي على ردك اسأل الله ان يعطيك علما عظيما ورزقا كثيرا وقرة عين لا تنقطع امين امين امين

وجعلك الله من علماء المسلمين امين امين امين

شكرا

مواضيع مشابهة