الفريق العربي للبرمجةأرشيف المنتديات · 2000 – 2023
نسخة أرشيفية للقراءة فقط — التسجيل والمشاركة مغلقان، والمحتوى محفوظ كما كان.

اريد تصميم شبكة توزيع انترنت لمدينتى

رائج
بدأه eramax في 5 أكتوبر 2009 · 28 رد · 34,535 مشاهدة · في تقنيات الشبكات اللاسلكية
مشاركة: واتساب X فيسبوك تيليجرام
#1 صاحب الموضوع

السلام عليكــم ورحمـة الله وبركاتــه ،،

اخوانى الكرام

اريد باذن الله ان انشئ شبكة توزيع انترنت داخل مدينتى التى ابعادها (الطول 6 كيلو متر والعرض 4 كيلو متر )

لدى العديد من المشاكل من اهمها ان مدينتى يتوسطها العديد من المبانى والمنشئات المرتفعه والمخفضة والطرق والجسور والعديد ايضا من الطرق الضيقة ( 8 متر الطريق ) وهذه من اكبر المشكلات التى واجهتنى اثناء محاولة تركيب الشبكة السلكية فى المنطقة حيث اننى لم استطع ان اغطى مساحة كبيرة بسبب مشكلات التوصيل وصعوبة التوصيل والتخوف من اعطال الاسلاك وما الى ذلك من مشكلات الشبكات السلكية وخاصتا ان المساحة المراد تغطيتها غير صغيرة .

كان هناك احد الحلول وهو بناء شبكة Wi-Fi وسالت اخرين قاموا بتنفيذ هذه الشبكة داخل مدينتى ولكنهم اجابونى انها لم تنجح اذ ان المنشئات كامن عائق فى قوة اشارة الشبكة الاسلكية مما ادى اى ضعف الاشارة عند العديد من الاماكن وحتى الاماكن التى كانت تستخدم فيها Access Points لم تنجح هى ايضا بسبب كثرة تهنيج (توقف الجهاز عن العمل ) ال Access Point

الحل الذى فى زهنى وهو استخدام ال Wi-Max فى انشاء هذه الشبكة ولكن لا اعرف هنا الا القليل جدا

اتمنى منكم اخوانى مساعدتى اذا بامكانكم فى ايجاد حل لهذه المشكلة

الميزانية التى وضعتها لهذه الشبكة ممكن تقدر ب 1000 دولار واذا تحتاج اكثر فلا يوجد مانع

اتمنى منكم وضع المكوانات المطلوبة واسعاره اذا ممكن واذا هناك روابط لتعريفى طرق التوصيل او كتب لا يوجد مانع والوقت المستغرق للتركيب وايضا التكاليف التى يتكلفها المشترك ومدى الحماية

ايضا من اهم الاشياء وهى انها تغطى المنطقة كلها وتكون جودة الخدمة عند كل المشتركين اكثر من جيدة

ملحوظة اذا كنتم تستطيعون ان تجدوا لى الحل لتصميم الشبكة فمن الافضل الا تلتزموا باحدائيات مدينتى ولكن يمكنكم تخطيها الى احدائيات ابعد وابعد فهذا بكل تاكيد سيكون افضل

والسلام عليكم ورحمة الله وبركاته

amdvsintel22.jpg

--i use AMD--

لا اله الا الله محمد رسول الله

أستعن بالله و لا تعجز

تابعنى على تويتر

***

#2

كبداية في مصر إدخال الوايماكس ممنوع تقريبا .. تأكد من هذه النقطة ..

الشيء الثاني لافرق كبير بين الوايماكس والوايفاي أساسا , الموضوع فقط أن ترددات الوايماكس التي في 3.65 نظيفة لأنها لم تستعمل , وتوجد في وايماكس تقنية أفضل من CSMA-CA المستخدمة في wifi ..

أن يتم تغطية المساحة كلها بشكل كامل صعبة جدا إلا إن كان هناك توزيع كثيف للأبراج .. ويجب أن تقوم بعمل site survey لتحدد هذه الأمور وتعرف مستوى Noise في المنطقة , لكن بشكل عام ستحتاج لأجهزة لاأظنها ستكون متاحة للدخول لمصر بسهولة , وتحتاج لأنتينات أقوى 20 db كسيكتور لتنفذ خلال المباني , طبعا لاأقصد للجهة الأخرى وإنما لإيصال السجنال على الأقل لسكان المبنى , وستحتاج لفلترز أيضا في الغالب .

عموما ال 1000 دولار لن تغطي أكثر من كليومتر واحد وربما أقل .. قد يحتاج المشروع ل 10000$-15000$ على الأقل حتى بالأجهزة المنخفضة التكلفة , أما لو إستخدمت الوايماكس فإنسى :D

banner_60_468.gif

NOTHING IS IMPOSSIBLE

#3

اولا جزاك الله خيرا يا اخى الكريم على الرد والمساعدة

ثانيا انا كنت قارى عن ال wimax ممكن بسهولة تغطى على الاقل 3 كيلو ومعيارها المفروض انه يسمح لها انها تغطى حتى 50 كيلو ولكن اظن ذلك لم يصل له احد حتى الان

بالنسبة للتكلفة فانا رايت فى احد الروابط احد الناس الذى كتب تكلفه الموضوع ده معاه وكانت كالتالى :

This is what I would have:

1. Base: 5054-BSU Model 5054 MP.11a $873.75

2. Subscriber: 5012-SUI-WA-US $185.50

3. Subscriber antenna: 5054-WA-15_STN $60

4. Base antenna: 5054-OA-8 $75

$873.75 + $185.50 + $60 + $75 = $1,194.25 (plus tax).

http://wimaxcommunity.ning.com/forum/topic...3ATopic%3A21274

ولذلك وضعت ميزانية للموضوع فى الحدود دى

انا مش لازم اغطى المنطقة كلها انا ممكن اغطى 4*4 كيلو او بمعنى دائرة قطرها 4 كيلو او 5 كيلو متر

بالنسبة لمنع الوايماكس فى مصر ف والله دى عقبه انا ما فكرتش فيها اطلاقا لكن هناك ثلاث شبكات وايماكس فى مصر (الجيزة - الاقصر - اسوان ) هذا على حد علمى

amdvsintel22.jpg

--i use AMD--

لا اله الا الله محمد رسول الله

أستعن بالله و لا تعجز

تابعنى على تويتر

***

#4

المشكلة Base station واحدة لن تكفيك .. هل تريد أن يكون المشتركين لديهم أجهزة Indoor أم outdoor ؟ هنا الفرق ويجب أن تحدد , يعني لو كانت outdoor يعني وجود أنتينات خارج المنزل وفي الأسطح للمشتركين ويعني أنك تحتاج لمهندس ليقوم بالتركيب لكل مشترك جديد . في هذه الحالة base station واحدة كافية , لكن الأنتينا للستيشن لن تصلح ورأيتها بنفسك تكلف 75$ , على الأقل 600$ لتكون مناسبة .

أرى وجود subscriber وهي جهاز المشترك , ولكل مشترك سيكون له جهاز جديد بنفس السعر .. وفي الغالب تتحدث عن Outdoor وليس indoor .

لو Indoor ستحتاج لل 15000$ فقط للشبكة بدون أجهزة المستخدمين لأنك تحتاج لتكثيف عدد stations بشكل كبير جدا .

banner_60_468.gif

NOTHING IS IMPOSSIBLE

#5

السلام عليكــم ورحمـة الله وبركاتــه ،،

اولا اشكرك جدا يا استاذ هيثم على تعبك فى التوضيح وجزاك الله كل خير

ثانيا نمشى فى طريق الواى فاى ونترك الواى ماكس بسبب تكلفته العاليه

دلوقتى هذا استعراض للموضوع من جديد لعل وعسى يمكن ان اجد حل امثل للمطلوب ان شاء الله

السلام عليكم ورحمة الله وبركاته

اخوانى الكرام تحيه طيبة

اتمنى ان تفيدوا فى طريقة تصميم شبكة تغطى مدينتى والتى ممكن تعتبر دائرة نصف قطرها 1.5 كيلو متر

المدينة مليئة بالسكان بشكل كثيف يسكانها اكثر من 50 الف منزل وعليه فهناك ارتفاعات كثيرة وايضا عقارات طابقيين او ثلاثة يوجد بكثرة وغالبا ممكن تعيق العقارات المرتفعه مثل تلك المنازل من التقاط الاشارة

بالنسبة لأبراج شركات الاتصالات يعنى يوجد حوالى 4 ابراج فى المدينة

http://img39.imageshack.us/img39/9063/99xut.jpg

خريطة المدينة فى الصورة ونقاط X و Y و Z هى نقاط استطيع ان اضع عليها اجهزة وافضل ان نقطة Z تكون هى نقطة البث الرئيسية لانها تكون قريبه جدا من مكان استقبال ADSL عبر خطوط التليفون

ما احتاجه هو مساعدتكم فى كيفية تصميم هذه الشبكة بحيث اننى انوى ان اشترى خط عالى السرعة ممكن ااخذ خطيين 4 ميجا بحيث تكون السرعة مشاركة للمشتركين وليس سرعة ثابته لكل مشترك .

ما احتاجه هو ان تكون الشبكة قوية جدا بحيث لا تتعبى بعدين وتتعب المشتركين معى .

ايضا اريد ان تكون الشبكة تستحمل عدد كبير من المشتركين ولو مبدائيا 100 مشترك .

امكانية عزل المشتركين عن بعضهم البعض بحيث لا يمكن لاى مشترك ان يستخدم برمجيات تجسس او فصل النت عن الاخرين باستخدام ال sniffer وما شابهه من برمجيات مثل ال net cut

امكانية اتاحة خاصية ال VOIP للجوالات والاجهزة الكمبيوتر

امكانية اتاحة مشاهدة بعض قنوات الدش من خلال شبكتى

اقل تكاليف للمشترك بحيث تكون قليلة جدا حتى تسمح للمشترك بان يشترك بسهولة ويفضل الا تزيد عن 70 ريال على اقصى حد

امكانية توزيع سرعات بحيث يكون لدى مشتركين على خط 2 ميجا واخريين على خط 4 ميجا وخلافه

اريد منكم تصميما لهذه المنطقة وما هى الاجهزة التى اشتريها واين اضعها فى النقاط التى وضحتها لكم فى الصورة

ايضا اريد منكم الاجهزة التى تكون عند المستقبل

ايضا ساحتاج الى سيرفر فهل اشترى كمبيوتر واخصصه ام اشترى جهاز محدد لذلك مثل الراوتر بورد وما هو السوفتوير الذى اضعه له وهل يحتاج تراخيص

اتمنى ان تكون الشبكة محمية بشكل كافى لحجب المتطفلين باقصى شكل ممكن

فكرت فى انى استخدم الواى ما** لكن لا اعرف اسعارها حقيقتا والاسعار التى اراها على الانترنت غاليه جدا يعنى على الاقل 1500$ لمحطة الارسال وكل مشترك 200$ على الاقل

اقتراحات وجدتها عبر الانترنت :

PowerStation

AirLive + Antenaa 9 db American

Ubiquiti BulletM5HP Outdoor 5.8GHz 802.11N

Router-board 433 + XR2 + 3 antenaa sector

Bullet + Antenna Omani + router-board 455

Bullet 5HP ( High Power) 1000mW

Hyperlink 2.4 GHz 15 dBi Omnidirectional Antenna

وبالنسبة لاقتراحات الكروت :

EnGenius EPI3601S High Power Wireless PCI Adapter (600mW)

جزاكم الله خيرا وفى انتظار ارائكم

amdvsintel22.jpg

--i use AMD--

لا اله الا الله محمد رسول الله

أستعن بالله و لا تعجز

تابعنى على تويتر

***

#6

الكلام كثير لكن عموما إنتبه أن القضية ليست أرقام فقط لكن تحتاج لتجارب كثيرة جدا أيضا ولاتتوقع أبدا أنك لن تعود من جديد لل stations التي قمت بتركيبها , ستعود إليها دائما فهي تحتاج لمراقبة ولو على فترات , والمشاكل الغريبة قد تحدث دائما .

المهم بإختصار إنطلق مع RB433AH و XR2 لل stations وحتى الآن لم تحدد هل تريد إختراق الجدران لتصل للمستخدم في منزله للابتوب الخاص به مباشرة , أم تريد من المستخدم أن يكون له Outdoor unit ؟

الأرقام التي ذكرتها لك سابقا كما هي لو كان المستخدم Indoor ستحتاج على الأقل لو كانت ال2 من أصل 4 أبراج لنفس شركة الموبايل "في الغالب شركتين لو في مصر" فستحتاج لحوالي 8 على الأقل وربما 10 stations في حالة الوايفاي لتصل لليوزرز indoor . لكن التجربة خير برهان فلا تعتمد على كلامي لأن الموضوع يحتاج survey معمق .

الأمر الآخر بالنسبة للأنتينات , ستتجاوز الحد المسموح لكل من هيئة الإتصالات في EIRP وهي 36 dbm لل ptmp , حيث أن ال XR2 لوحدها 26dbm لكن عموما لو أردت تطبيق سيناريو ال Indoor ستحتاج وبشدة لل 20dbi sector و 3 لكل station , والفرق بين 17 و 20 dbi خصوصا في هذه التطبيقات الحرجة كبير جدا .

الآن إنتبه أن هناك مشكلة كبيرة جدا موزعو الإنترنت في مصر لاينتبهون لها "أقصد الهواة" فحسب مافهمت أنه توجد شبكات كثيرة كهذه لكن الأداء فيها سيء غالبا والسبب مشاركة خطوط الإنترنت المشاركة نفسها , حيث أن في خط 4 ميجا مثلا ال upload لل ADSL يكون 512 كيلوبايت بالتالي لو قام مستخدم واحد من أصل 30 مستخدم مثلا بعمل Upload بسرعة 30 كيلوبايت ستجد 29 إتصال هاتفي من المشتركين الباقيين يشتكون من الخدمة والسبب أنه لو لم يتوفر ال upload فلن يكون هناك download بالسرعة القصوى وفي الغالب لن تجد أكثر من ربع السرعة الكلية , لكل 4 ميجا داون تحتاج لحوالي 128 كيلو متوفر up .

مشكلة أخرى مع ADSL ان شركات الإتصالات في الغالب تحد العدد الأقصى كما فهمت من active sessions لنفس الخط , يعني لن تستطيع مشاركته لعدد كبير ربما لايتجاوز البضع .

مزودو خدمات الإنترنت لايشاركون خطوط ال ADSL ولكن يشاركون خطوط ال SHDSL وتكون symmetric بحيث ال upload = الداونلود بالتالي لن تقلق من ال Upload ولا من ال sessions , لكن الخبر السيء أن سعرها مرتفع في الغالب , حاول تتأكد من مزودي الخدمة .

قد تكون هناك طريقة لفصل ال Upload من الداونلود كل في خط كما كان يحدث مع ال one way internet بالساتالايت , لكن ليس لدي علم حاليا عن الموضوع يمكن تستشير بقية شباب الشبكات .

بالنسبة للميزات الباقية فليست بالسهولة ومع كل مشترك جديد ستجد مشاكل جديدة إن لم تكن متمكن من الموضوع ستصبح لك مشاكل لاحقا , لكن كل الميزات التي تريدها موجودة مع ال RouterOS الخاص بمايكروتك وهو نظام routing/switching/wireless في واحد .

banner_60_468.gif

NOTHING IS IMPOSSIBLE

#7
اقتباس
ايضا اريد ان تكون الشبكة تستحمل عدد كبير من المشتركين ولو مبدائيا 100 مشترك .

25 per radio مناسبة

اقتباس
امكانية عزل المشتركين عن بعضهم البعض بحيث لا يمكن لاى مشترك ان يستخدم برمجيات تجسس او فصل النت عن الاخرين باستخدام ال sniffer وما شابهه من برمجيات مثل ال net cut

يمكن عزل المستخدمين بال subnetting وهي بإستخدام VLANs , لكن مهما فعلت يمكن عمل sniffing للبيانات , لكن مايجب أن تقوم به هو تشفير هذه البيانات ودعم AES WPA2 حيث هي مدعومة على مستوى ال card , لكن يجب ان تكون مدعومة في أجهزة المستخدمين أيضا .

WEP يمكن كسره , WPA أصعب لكن أداءه أسوأ من WPA2 كما أعرف .

اقتباس
امكانية اتاحة خاصية ال VOIP للجوالات والاجهزة الكمبيوتر

asterisk

اقتباس
امكانية اتاحة مشاهدة بعض قنوات الدش من خلال شبكتى

لاأنصح بذلك لأن إثم مشاهدة أي شيء ولو كان يسير سيكون مكتوب عليك بمثله .

اقتباس
امكانية توزيع سرعات بحيث يكون لدى مشتركين على خط 2 ميجا واخريين على خط 4 ميجا وخلافه

load balancing , QOS , EIGRP routing وهذا الأخير غير مدعوم في ROS بالتالي ستحتاج لل OSPF ولن يحقق لك سوى equal load balancing .

اقتباس
ايضا ساحتاج الى سيرفر فهل اشترى كمبيوتر واخصصه ام اشترى جهاز محدد لذلك مثل الراوتر بورد وما هو السوفتوير الذى اضعه له وهل يحتاج تراخيص

لو أجهزة المستخدمين هي لابتوباتهم وليس RB فلن تحتاج ل PPPOE concentrator , بالتالي ستحتاج ل dude server فقط لمراقبة سيرفراتك وربما بعض الخدمات الأخرى تضعها على السيرفر , فيمكن أن يكون جهاز كمبيوتر عادي فقط .

اقتباس
اتمنى ان تكون الشبكة محمية بشكل كافى لحجب المتطفلين باقصى شكل ممكن

encryption, VLAN and AAA

banner_60_468.gif

NOTHING IS IMPOSSIBLE

#8

شكرا جزيلا لك استاذنا الفاضل على المشاركة والمساعدة وجزاك الله خيرا وان شاء الله المشروع يتم على خير وتظهر افضل النتائج

انا ما فهمته من كلام حضرتك هو الاتى :

لدى ثلاث محطات ارسال عند النقاط X Y Z وكل محطة ستحتوى على الاتى :

RB433AH مع XR2

هل ساحتاج الى انتينات اخرى بالاضافة الى XR2 ام تقصد اشترى ثلاثة انتيتينات منه. علما بان هناك الكثيرين الذين كانوا ينصحوا بال RB وعندما ظهرت البوليت Bullet نصحوا بها وقالوا انها اقوى بكثير من الراوتر بورد وانها تتخطى الحواجز بشكل اكبر

بالنسبة لطريقة استقبال المشترك فانا لم ابغى ان تكون Indoor اطلاقا لانها مكلفة وفى نظرى غير ضرورية خصوصا انى انوى ان يكون لدى المستقبل شئ من اثنين اما اكسيس خارجية او كارت والانتينا بتاعته اضعها خارج الشقة .

بالنسبة للتشفير باذن الله ساستخدم الطريقة التى اقترحتها وهى باستخدام تشفير AES WPA2 ولكن انا سوف اضع سيرفر فى الشبكة وللتحكم بها ولقد سمعت ان هناك تشفير ممكن يسمح لى به السيرفر وهو تشفير مربوط بسيرفر (لا اعلم حتى اسمه ولكن قراءت عنه فى السابق ) فهل هناك شئ مثل هذا ممكن يكون اقوى ولا يؤثر على اداء الشبكة .

بالنسبة لسرعات وتوزيع download و upload فانا قراءت ان سيرفر المايكروتيك يستطيع ان يتحكم فى كل هذه الامور بسهولة .

بالنسبة لخط الانترنت الذى ساوزع منه فانا انوى اخذ خطيين 4 وادمجهم عن طريق السيرفر مما يجعل لدى ترافيك متاح عالى لكن لدى هنا استفسار وهو هل لو جاء احد المشتركين المشتركين على خط 8 ميجا ان يقوم بالتحميل من احد المواقع فهل يمكن له ان يحمل من رابط واحد بسرعة 8 ميجا بت ام ان اقصى حد متاح له هو التحميل 4 ميجا ام انها متاحة مع مواقع ومواقع اخرى غير متاحة .

بالنسبة ل VOIP فلقد وجدت ان كثر شئ متاح هو سيرفر asterisk وانوى وضعه على السيرفر الذى سيكون عليه المايكوتيك فهل هذه فكرة جيدة وهل لديك اى اقتراحات بالنسبة لفكرة ال VOIP وهل فقط لابد ان يكون المشترك فى هذه الخدمة لديه هاتف يدعم ال Wi-Fi ام انه لابد ان يوجد لديه اشياء اخرى (مثل software مخصص على هذا الجوال او دعم خاصية معينة.) .

اقتباس
25 per radio مناسبة
صراحتا لم افهم هذه الجملة . ولكن ما اقصى عدد ممكن ان اضعه على المحطة الواحدة

ايضا يوجد لدى استفسار فمثلا لو ان هناك مشترك فى منتصف المسافة بين البرجيين الذين عند X و Y وطبيعى انه لاقط للاثنين الاشارة فهل ستظهر عندك كشبكة واحدة ام انها ستظهر له انها شبكتين علما بانى انوى ان تقوم الشبكة X و Y كمود اكسيس بوينت وليس repeater لذلك فالمفروض ان تظهر له كشبكتين فهل هذا صحيح ام لا .

لدى نقطة اريد ان استفسر فيها وهى ما علاقة التردد باختراق الاشارة الجدران وايضا قوة الاشارة والمسافة التى يمكن ان تصل لها لان هناك تردد وجدت ان هناك اناس يعملوان عليه غير ال 2400 وهو 5800 وهناك من نصحنى به فى عملية ربط الابراج ببعضها فهل لك تعليق على هذا او هل يكون افضل فى البث للمشتركين به .

بالنسبة لمعيار 802.11n فهو الان بدات يرى النور وبدات تظهر اجهزة كثير داعمه له ايضا يوجد الكثير من اجهزة البث التى تستخدم هذا المعيار فهل تنصح ان استخدمه وعليه فهذه الاجهزة لن تصلح ولابد من اختيار من يناسب هذا المعيار .

بالنسبة لل VLANs فانا قرات عنها ايام ال CCNA ولكن كانت تصمم على نطاق الراوتر من خلال ان تحدد ان ال IP المعين فى ال VLan رقم X مثلا وهكذا ولكن لم اطبق هذا المفهوم اطلاقا فهل هذا صحيح ؟.

اشكرك جدا على تعب حضرتك معى فى المشروع وجزاك الله كل خير وبارك الله فيك

amdvsintel22.jpg

--i use AMD--

لا اله الا الله محمد رسول الله

أستعن بالله و لا تعجز

تابعنى على تويتر

***

#9

بالنسبة لل bullet لم أجربها لكنها تعتمد على output power 1000mw , وال XR2 فيها 600mw , والشيء الثاني لاتحتاج ل pigtail متصل بالأنتينا بالتالي لايوجد Loss إلا في connector واحد فقط ,بينما مع ال RB سيكون هناك loss لل pigtail + loss ل 3 connectors .

بالنسبة لتصميم ال RB الذي ذكرته فحسب ماتحتاج من عدد مستخدمين في نفس الوقت , وقلت لكل كرت XR2 تستطيع إستقبال 25 مشترك مع أنه يمكن أن يكون أكثر لكن سيحصل تدهور في الأداء .

بالنسبة لمعيار N نعم ممتاز وأنصح أن تبدأ به مباشرة لو كانت أجهزة المستخدمين ستركبها بنفسك .

بالنسبة لل backhauling ربط الأبراج ببعضها تردد ال 5 جيجاهيرتز مناسب نعم وهو مجاني أيضا وبالمناسبة المسافة عندك صغيرة جدا لو كنت ستستخدم Outdoor للمشتركين فلا مشاكل .

أخيرا بالنسبة لل VLANS يتم عمل routing فيما بينها , لكنها تقنية تخص Layer2 وليس layer3 أي أن كل VLAN الأجهزة التي فيها تظهر وكأنها في شبكة واحدة فقط , بالتالي يمكن أن يكون هناك مشترك له أكثر من رفع وتربط هذه الفروع في VLAN واحدة .

بالنسبة لباقي الكلام فهو سليم إن شاء الله .

ووفقكم الله في المشروع .

banner_60_468.gif

NOTHING IS IMPOSSIBLE

#10

أبونا HGB، فضحل اللاسلكي كفى ووفى :D . اسمحولي أدلي بدلوي.

هل انتم متأكدون من استخدامكم للـWPA او WPA2 مع WiMax؟

الـWPA معمول من أجل الـWifi، ألا وهو سلالة IEEE 802.11

بينما الـWiMax مختلف IEEE 802.16، والأمان فيه أفضل من WiFi حيث أنه تم تصميمه منذ البداية، وليس after-thought مثل WiFi.

أجهزة شبكات الـwimax العميلة أو المسماة بـالـSubscriber Station - SS - تحتوي على شهادات X.509 من الشركة، أو تحتوي على طرق آلية لخلق تلك الشهادات ديناميكيا، إذا لم تحتوي، أو الإثنين. والـBase Station - BS - يقوم بتشفير shared secrets على تلك الشهادة التي تعلمها من الـSS عبر بروتوكول PKM، وثم البيانات تشفر بناء على cipher suites متفقة بين الSS والـBS ومن بينها AES-256، وتوثيق حسابات المستخدمين ممكن تتم بعدة طرق من بينها بناء على شهادات x509 أو username/password - بروتوكول EAP.

بالنسبة للـVoIP فأنصح بـFreeSWITCH وهذا تم صنعه اساسا لسد مشاكل Asterisk ومن أهمها الscalability والـdeadlocks المنتشرة في أرجاء Asterisk.

ونقطة أخرى ومهمة جدا وهو أن تطبيق الـSIP في FreeSWITCH أكثر توافقا مع المعيار مقارنة بـAsterisk وبحكم تجربة، فهناك أجهزة وبرامج لا تعمل مع Asterisk بينما تعمل بشكل ممتاز مع FreeSWITCH الذي يستخدم تطبيق Sofia من أجل الـSIP. وحتى لو تقرأ كود الـchan_sip.c التابع لـasterisk فيما يتعلق بدعم SIP ستجد أنه ملخبط.

Asterisk ليست جيدة حتى في تطبيقها لبروتوكول الـIAX الخاص بها. لو تقرأ الـproposed RFC للـIAX ستجد أن تطبيقهم العملي متناقض مع الـRFC بالرغم أنهم هم من كتبو الإثنين.

بالنسبة للـload balancing ودمج خطين 4Mbps على الأرجح _لن_ تحصل على 8Mbps لنفس الـHTTP download session لأن معظم مزودي الخدمة لا يقومون بـload balancing. وحتى تقوم بـload balancing كما يجب، فيجب على مزودة الخدمة أن تعطيك public IP pool يكون routable بواسطة الخطين وهذا أيضا يحتاج إعدادات في الـrouting من طرف مزودة الخدمة. كما أن هذه الإعدادات غير معيارية في معظم مزودات الخدمة. يجب عليك أنت أن تطلب وتعلمهم. بحكم تجربة مزودات الخدمة لدينا لديها فيتامين T كثير - تنح يعني.

لذا أنصحك أن تبتعد من هذا الباب لأنن مزودات الخدمة في الوطن العربي غير ناضجين وستحصل لديك مشاكل لاحقا بسببهم. لذا أنصحك أن تنسى فكرة 8Mbps per single session وخاصة أن هذا مش مهم. أنت لديك 100 مستخدم. ويكفي جدا أن يكون per session، حيث أن بقية المستخدمين سيأكلون ماتبقى من الـخط الآخر.

أما الـEIGRP و OSPF فهي ليست تحديدا طرق loadbalancing بقدر ماهي route learning. قضية الـload balancing تحدث locally على الراوتر نفسه، ونفس الكلام ينطبق على Cisco IOS فهي internally تقوم بالـload balancing وليس جزء من بروتوكول EIGRP. فحتى لو لديك Linux server فللعلم يحتوي على خاصية Un-Equal-Cost Loadbalancing ونفس الشيء ينطبق على FreeBSD لكن بإستخدام أدوات مختلفة (آسف، ودي، لكن Windows لا يحتوي على هذه الخاصية بعد). لاحظ أنك حتى ممكن تكتب اسكربت صغير يقوم بـhealthcheck، ويقيس معايير مختلفة مثل reachability/delay و ثم يغير الـweighting تباعا حتى تجعل الـload balancing ديناميكي وتلقائي مع آخر أحداث تغييرات الشبكة. وهذا الإسكربت ممكن تجعله يستخدم الـEIGRP Algorithm المسمى بـDUAL والذي هو حسب الإعدادات الإفتراضية 256*(BW + Delay) المعادلة تحتاج شرح ووضع الـBW هكذا سيؤدي إلى تأثير عكسي حيث أنه flipped b/w-- لكن الهدف من هذا كله أنك ممكن تطبق load balancing كما تشاء ولست محتاج dynamic routing protocol حيث أن هذا شيء، وهذاك شيء آخر.

بالنسبة للأمان والـVLAN، إذا أردت المستخدمين من عدم التواصل مع بعضهم البعض، فمن غير العملي أن تضع VLAN per each client خاصة انهم على الأرجح مناطق سكنية، وكل مستخدم معزول عن الكل. في هذه الحالة PVLAN - Private VLAN سيكون أفضل حيث أنك إذا وضعتهم في مجموعة isolated (هكذا اسمه في لغة هذه التقنية) سيكون لديك vlan واحد لكن لا يستطيعون التخاطب مع بعضهم البعض، فلا داعي لخلق عدد كبير من vlan لكل مستخدم. وفرضا لو كانت هناك شركة تريد أن تتعامل مع بعض فروعها فبإمكان PVLAN اعداد مجموعات أو ماتسميه Community (هكذا يسمونها في لغة هذه التقنية).

إذا نفعتك أحد مشاركاتي فأدع بظهر الغيب لوالداي بالصحة والسلامة والسعادة وطول العمر وأن يكون هذا زيادة لهما في كل خير.

post-21836-1257612765.gif

before asking: smart questions how-to

#11

eech براحة على الراجل :lol:

بالنسبة لل VOIP فأنت أدرى :) وهذا freeSWITCH أول مرة أسمع به , سأتطلع عليه ..

وبالنسبة للوايماكس فهو سيستخدم Wifi وليس وايماكس بسبب التكاليف , لكن موضوع تشفير الوايماكس وأنه مدعوم من من subsciber station شيء جميل , ودعك من WPA العادي , لكن أتحدث عن WPA2 والذي لن يعمل مالم يكن الهاردوير يدعم WPA2 وهي مايسمى بال IEEE 802.11i خوارزمية تشفير قوية وكافية جدا AES 128 ولاداعي لل AES 256 لأن ذلك سينعكس على الأداء الكلي بالتأكيد خصوصا مع BS تحتاج أن تدعم throughtput عالي لو كانت هناك خدمات أخرى ,ال WPA2 مدعومة على مستوى الهاردوير في نفس بطاقة radio بالتالي لايوجد تقلص يذكر في الأداء , وال authentication يمكن إستخدام EAP أيضا مع RouterOS ولو أردت يمكن أن تستخدم IAS من ميكو كسيرفر AAA .

لكن ROS فيه أي شيء فلا داعي للتشتت .

ال Load balancing لم يتحدث عن الرغبة في عمل link teaming أو مايسمى ب bonding لكن يريد أن تكون السرعة الإجمالية 8 ميجا , وبالطبع ليس ل session واحدة, لكن لل session الواحدة يمكن أن تصل السرعة القصوى لسرعة اللنك الفيزيائي الواحد .

وعموما لو وصل الحد لموضوع 8 ميجا أظن بإستخدام برامج تسريع التحميل التي تفتح أكثر من session في نفس الوقت أن يتم عمل Load بين الخطين بالتالي يمكن أن تصل سرعة التحميل ل 8 ميجا في تحميل ملف واحد لمستخدم واحد .

ال EIGRP/OSPF لم أعني أنهم طرائق Load balancing لكن ذكرت أنهم يحققون أهداف load balancing من نفس البروتوكل بالتالي لاإعدادات إضافية سيحتاجها .

ال unequal في linux أول مرة أسمع عن الموضوع حقيقة ولو أمكن أي مصادر للإطلاع عليها , لأن في Mikrotik أظن حتى آخر مرة قرأت أن unequal load balancing غير مدعوم وهذا الأخير ماهو إلا لينكس kernel مضغوط بالتالي هو هو .

بالنسبة لتعديل ال wieght تريد أن تكتب سكربت ليقرأ اللود على الخط ويعدل ال wieght تباعا لل OSPF ؟ حيث ال EIGRP لا تحتاج لتعديلات فيمكن تشغيل ال equal/unequal .. هل لديك فكرة لكيفية قراءة ال throughput الحالي ل link في linux ؟ أقصد شيء سريع .

ال private Vlans جميلة أيضا وحل ممتاز للمشترك الوحيد لكن لو كان هناك إمكانية مشاركة بين مشتركين عدة ال community جيدة لكن لاأرى لها فائدة غير التعقيد الإضافي فيمكن جعل عدة مستخدمين في VLAN عادية , ولو كان هناك سيرفر مشترك للوصول إليه ك Intranet مثلا أو mail server داخلي عموما كمنطقة DMZ يمكن الوصول له عن طريق routing بين VLANs ولاداعي ليسناريو promiscuous port للسيرفرات المشتركة .

banner_60_468.gif

NOTHING IS IMPOSSIBLE

#12

جميل جميل بس براحة علي انتوا الاتنين :lol:

دلوقتى معظم كلامكم عن شئ اسمه Load balancing من الواضح انى دى اعدادات فى السيرفر وليست اجهزة تشترى لذلك فانا ما يهمنى الان هو ان اشترى اجهزة فى الوقت الحالى وهذا ما ابحث عنه الان وساوفيكم بكل جديد ان شاء الله

لدى سؤال ما هو الفرق بين الاجهزة التى تستخدم تردد 2.4 جيجا هيرتز واخرى تستخدم 5.8 جيجا هيرتز لماذا نرفع التردد وهل هذا سيؤثر على الاداء

ما استطعت ان اعرفه ان ال 5.8 تكون فيه السرعة اعلى بكثير ويمكن الضعف ولكن يواجهه مشكلات عدة فى اختراق الحواجز بعكس ال 2.4 و 900 ميجا هيرتز

ما يشغل بالى الان ولا اعلم هل يصلح ام لا وهو هل ممكن استخدام معيار 802.11n مع البث بتردد 900 ميجا هيرتز لان الاول به محاسن كثيرة والاخير يخترق الجدران بقوة

شكرا لتفاعلكم وجزاكم الله خيرا

تم تعديل هذه المشاركة بواسطة eramax في 13 نوفمبر 2009 في 23:11

amdvsintel22.jpg

--i use AMD--

لا اله الا الله محمد رسول الله

أستعن بالله و لا تعجز

تابعنى على تويتر

***

#13

HGB

حسب علمي الوايماكس هو اسم تسويقي لـ 802.16، و الوايفاي هو اسم تسويقي لـ 802.11. فعندما سمعتكم تقولون وايماكس ظننتكم فعلا تقصدون وايماكس.

بالنسبة لـAES-256 وEAP أتفق معك. والقصد من كلامي هو ليس أنها حكر على وايماكس، بل إنما جاء ضمن ذكري لآلية الأمان في 802.16 والهدف من هذا كان تبيان أنها ليست WPA.

شخصيا استخدم aes-256 مع openvpn في محل العمل والمعالجة التي تتم على أجهزة العملاء غير ملحوظة من طرف العميل. البطئ الواضح يحدث في البداية وقت تشفير وفك تشفير بواسطة RSA

بالنسبة للـlink bonding أو teaming فالذي قلته أنا ليس teaming/bonding إنما stanard routing يتيح استخدام اللنكين 8Mbps دون الحاجة إلى download manager.

بالنسبة لـLinux load sharing، فمنذ متى كلام Mikrotik أكثر ثقة من eech :D. إليك هذا الرابط من LARTC يشرح الأمر.

بالنسبة لـweight لم أتحدث عن OSPF. إنما Linux. لكن على كل، حتى الـEIGRP لا يقوم بحساب الـthgourhput ديناميكيا بالإعتدادات الإفتراضية كذلك :)

بالمناسبة، كيف يمكننا الحصول على 1:3 unequal cost load balancing مع EIGRP ;) ؟ مع اللينكس تكتب الـratio مباشرة. ومش محتاج كتابة اسكربت إلا فقط عندما تريد تغيير الweight بناء على health-check دوري تقوم به على cron مثلا. الاسكربت بسيط يعمل بcron يرسل ping مثلا ويقيس الـresponse delay، او ينظر إلى in/out packet count على المنفذ ويقيس الـthroughput من خلاله. وهذا مايفعله eigrp بواسطة load الغير مفعل بالإعدادات الإفتراضية (يتطلب تغيير قيم K

أما الـVLANs فهو طلب حرفيا عزل المستخدمين في الصفحة السابقة. قديما كانوا يفعلونها في protected-port والآن pvlan. لذا هذا مش ذنبي :D

PVLAN يتم استخدامه بواسطة مزودات الخدمة، وميزتها أنك لن تحتاج لزيادة الـip networks حتى تقوم بعمليات الفصل. هذا سيجعل الـip management اسهل، حيث أن شبكة واحدة ستكون مقسمة على مستوى layer 2 دون الحاجة لـفاصل layer 3.

لكن أنا شخصيا أتفق معك أن عزل المستخدمين غير مريح لهم. فأنا مثلا ربما أريد أن ألعب online مع صديقي في المبنى القريب.

إذا نفعتك أحد مشاركاتي فأدع بظهر الغيب لوالداي بالصحة والسلامة والسعادة وطول العمر وأن يكون هذا زيادة لهما في كل خير.

post-21836-1257612765.gif

before asking: smart questions how-to

#14

eech سأعود لك بعد أن أرد على eramax

اقتباس
لدى سؤال ما هو الفرق بين الاجهزة التى تستخدم تردد 2.4 جيجا هيرتز واخرى تستخدم 5.8 جيجا هيرتز لماذا نرفع التردد وهل هذا سيؤثر على الاداء

ما استطعت ان اعرفه ان ال 5.8 تكون فيه السرعة اعلى بكثير ويمكن الضعف ولكن يواجهه مشكلات عدة فى اختراق الحواجز بعكس ال 2.4 و 900 ميجا هيرتز

ما يشغل بالى الان ولا اعلم هل يصلح ام لا وهو هل ممكن استخدام معيار 802.11n مع البث بتردد 900 ميجا هيرتز لان الاول به محاسن كثيرة والاخير يخترق الجدران بقوة

التردد 5Ghz أنظف بكثير من 2.4 حيث أن الأخير عدد الأجهزة التي تعمل عليه كثيرة جدا بالتالي يوجد noise لابأس به , الشيء الآخر كل مازاد التردد كل مازاد ال throughput , بالتالي 5Ghz سيعطي سرعة أعلى عمليا لو تحققت كل الظروف لكما في 2.4Ghz , ومع أن كليهما في ال standard يعطون السرعة 54mbps لكل 20Mhz إلا أن هذه السرعة الفيزيائية نظريا بالإعتماد على نوع ال modulation المعتمد لو كانت ال signal أعلى من -75dbm كمتوسط لأغلب ال radios .

بالنسبة لإختراق الحواجز فهي أسوأ بكثير من 2.4 تقريبا الإختراق أقل بالنصف .

900 Mhz تستخدم لل GSM في أغلب المناطق في العالم , ولو كانت هيئة الإتصالات لديكم تقوم بعمل فحص بشكل دوري ستجد نفسك خلف القضبان بسرعة لايمكن تصورها :lol: والسبب أن هذه 900Mhz في السودان مثلا كل 200Khz منها تستخدم ك channel واحدة فقط في محادثة موبايل , تكلف حوالي 20 ألف جنيه سوداني , حوالي 40 ألف جنيه مصري سنويا تدفعها شركات المحمول سنويا للهيئة القومية , طبعا يشترون عدة ميجاهيرتز ويعيدون إستخدامها في كل cell بعدة طرق .

لكن أيضا ال throughput فيها أقل بكثير من 2.4 , ولن تحتاج لهذا التردد إلا لو كنت تريد الوصول لداخل المباني , وستحتاج تزويد المشتركين ببطاقات 900Mhz طبعا وسعر الواحدة 150$ على الأقل .

ولأختصر لك البحث ال 700Mhz تستخدم أيضا ضمن النطاق الترددي إن كان لديكم محطات بث تلفزيون أرضية فهي تستخدم 700Mhz , وسبب ظهور 700 وا ل900 أن أميركا لاتستخدم فيها هذه الترددات تقريبا وإن إستخدمت توجد 20Mhz تقريبا فارغة في نطاق ال 900Mhz بين ال upload وال download frequences تقريبا من 915Mhz-935Mhz هذه فارغة يمكن أن تستخدم لكن تحتاج لترخيص تقريبا في دولنا المتخلفة .

كما قلت في أميركا العمل منظم وغالبا 900 غير مستخدمه لأن معيارهم هناك هو ال CDMA المعيار الأمريكي ويركزون على 450 وال 1800-1900 أكثر ..

700Mhz أتيح لديهم للترخيص قريبا جدا وأستثمرت فيه مليارات أذكر أن AT&T إشترت 10Mhz منه بكم مليار دولار في 2008 ..

banner_60_468.gif

NOTHING IS IMPOSSIBLE

#15

eech لاأتحدث عن Load في EIGRP ومالي ولقيم ال K :lol: , بل أتحدث عن variance ..

#Router(config)# router eigrp 1
#Router(config-router)# variance 5

يمكن عمل unequal load balancing على 4 interfaces كحد أقصى في EIGRP ..

ال variance 5 تعني أن يتم توزيع الحمل على لنك وعلى اللنكات الأسوأ منه كحد أقصى بخمس مرات وستقوم خوارزمية ال EIGRP بتحديد سرعة اللنك وعمل load balancing بشكل آلي , بدون أي تدخل من المستخدم , وتكون equal load balancing إن كانت سرعة اللنكات تساوية وال metric متساوي وال variance = 1, وبالمناسبة قصدت بأسوأ خمس مرات أن ال metric الخاص باللنكات في حدود الفرق بين أفضل لنك والأقل منه بخمس مرات .

طبعا يمكن تغيير ال metric يدويا حسب ال bandwidth والباندويدث بالتأكيد معروف حسب سرعة الخط المستخدم 4 ميجا 8 ميجا أو غير ذلك .

أخيرا ال EIGRP ملك لسيسكو ولن يعمل إلا في راوتراتها لذلك هو ليس حل غالبا :D

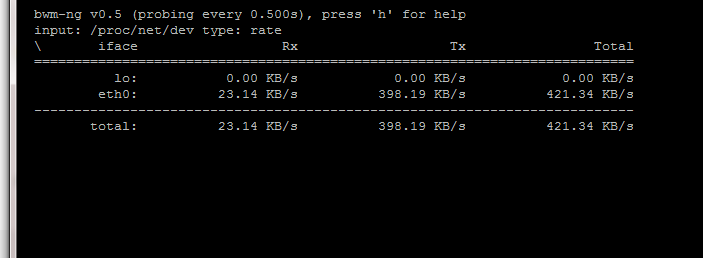
بالنسبة لأمر ratio لاحظ أنك ستحتاج لأن تقيس ال throughput كما أسلفت وأنا سألتك عن طريقة سريعة لمعرفة ال throughput لأني كنت أريد أسرع طريقة , لكن لاضير لو أردت يمكن أن تستخدم بريمج ك bwm-ng وبإستخدام cut مع awk مثلا الوصول للخانة المطلوبة " مع أنني أريد الإنخراط في مشروع جميل بالسي طبعا قريبا , وإنشاء الله سأفكك هذا bwm-ng تفكيكا :lol: "

post-19273-1258152248_thumb.png

*إضافة : لاحظ أنني عرفت من أين يقرأ معلوماته :D

من

/proc/net/dev

[box1 ~]# cat /proc/net/dev
Inter-|   Receive                                                |  Transmit
 face |bytes    packets errs drop fifo frame compressed multicast|bytes    packets errs drop fifo colls carrier compressed
    lo:2017126902 13059140    0    0    0     0          0         0 2017126902 13059140    0    0    0     0       0          0
  eth0:2799381396 608793455    0    0    0     0          0         0 325076158 743115167    0    0    0     0       0          0
  eth1:       0       0    0    0    0     0          0         0        0       0    0    0    0     0       0          0
  sit0:       0       0    0    0    0     0          0         0        0       0    0    0    0     0       0          0

هذه الأرقام تتزايد كلما قرأت الملف منها كل ثانية تستطيع معرفة bit rate لل Interface ..

بالنسبة لل LARTC أخيرا أرجعته !؟ :D

banner_60_468.gif

NOTHING IS IMPOSSIBLE

#16
اقتباس
eech سأعود لك بعد أن أرد على eramax
واضح الشغل جامد هذه الأيام :D هجوم من طرفين..
اقتباس
eech لاأتحدث عن Load في EIGRP ومالي ولقيم ال K :lol: , بل أتحدث عن variance ..
لو غيرت قيمة الـvariance فلن تغير شيئا في الـratio. ليس لها علاقة بالـratio. فكما تعلم الـratio حصرا يحدث بفضل الـmetric، والـvariance ماهو إلا آلية للسماح للـroutes بالدخول في الـrouting table، فهي لا تحدد الـratio.

نقطة أخرى. إذا كنت لا تريد تغيير قيم K، فاعلم أن EIGRP لن يقوم بقياس الـthroughput وكل شيء سيكون static. حيث ان bandwidth و delay ماهم إلا قيم تكتبهم تحت المنفذ بالكيبورد بيدك.

اقتباس
طبعا يمكن تغيير ال metric يدويا حسب ال bandwidth والباندويدث بالتأكيد معروف حسب سرعة الخط المستخدم 4 ميجا 8 ميجا أو غير ذلك .
:lol: أضحكتني لأنك تقولها وكأنها أمر هين.. هذه أحد الأمور شديدة القرف في أي routing protocol حتى لن تجد مثله في BGP برمته!

HGB، فقط حتى أعطيك فكرة، سأضرب مثال عملي للتوضيح. لكن قبل كل شيء: eramax، غض البصر :D إذا شاهدت شيئا اعتبر نفسك لم تشاهده.

مثال: تغيير الـUn-Equal-Cost Loadbalancing بواسطة EIGRP

تغيير الـmetric يدويا بواسطة الـbandwidth غير موصى به لأنه سيغير طرق حساب الـQoS (مثلا عندما تستخدم percantage في MQC) وكذلك يضلل الـSNMP stations حيث أن بعضها تلقائيا من باب التسهيل تأخذ قيمة الـbandwidth لترسم الجرافس. لذا الموصى به هو تغيير قيمة الـDelay بواسطة الأمر "delay" تحت المنافذ المعنية. لكن في كل حال فالقضية ليست سهلة كما يظهر من كلامك.

أولا المحدوديات مع EIGRP:

  1. يجب على الراوتر أن يتعلم الـdefault route أو الـroute المعني من راوتر ثاني بالأعلى بواسطة EIGRP: إما أن مزودة الخدمة تعطيك الـroute هذا، أو أن تشتري راوتر إضافي من عندك وتضعه بأعلى المسار (والأخير غير منصف ماديا). فإذا كان الربط مباشرا لن يعمل EIGRP لأن الـroutes ستكون directly connected أو static أو بواسطة بروتوكول ثاني، ولن يقوم Cisco IOS بـun-equal-cost load balancing اطلاقا.
  2. يجب عليك استخدام معادلة DUAL للحصول على قيمة delay المطلوبة تحت المنفذ. والعملية الحسابية ليست n*2 للحصول على ضعف الـmetric - أصعب.

السيناريو كالتالي:

لدينا خطين، الأول 8Mbps (وليكن s0/0) والآخر 4Mbps (وليكن s0/1) ووضعنا Variance 2 فعلى الأرجح لن تكون الـratio 2 لأن لدينا عامل الـdelay فالـbandwidth في حد ذاته غير كافي. لنفرض أن الـmetric الحاصل عليه بواسطة المسار السريع (s0/0) هو 123456، لذا المسار البطيء (s0/1) يجب أن يكون الضعف = 123456*2=246912 حتى تكون الـratio 2:1.

المنفذ s0/1 لديه bandwidth 4000000 حيث أن الوحدة kbps، ويجب علينا حساب interface delay للحصول على metric = 246912، ونفرض أن الـdelay للمسار كما هو مشار بالأمر show ip eigrp topology هو 500microseconds (لو تكتب الأمر سيعطيك بالميكرو سيكوند). هذا الـdelay هو اجمالي الـdelay من الراوتر بالأعلى + interface delay - هكذا يحسبها EIGRP وهذا منطقي فالـdelay يعتبر تراكمي. هدفنا الآن حساب interface delay الذي سيؤدي إلى metric المطلوب.

هذه معادلة DUAL على فرضية ان الإعدادات افتراضية والـK1=1 و K3=1 والبقية K2,4,5=0

metric = 256 * (bw + delay)

246912 = 256 * (10^7/4000000 + delay)

246912 = 6400 + 256*delay

(246912 - 640)/256 = delay

delay = 962 tens of microseconds

طبعا لو كتبت 962 تحت المنفذ s0/1 لن يعمل، والmetric سيكون أكبر من 246912 لانه ستتم إضافة الـReported delay إلى الـInterface delay. لذا بقيت عملية تالية وهي:

total_delay = interface_delay + reported_delay

962 = interface_delay + 50

interface_delay = 912

لو تلاحظ أنني كتبت 50 وليس 500 لأن EIGRP لا تستخدم microseconds، بل إنما tens of microseconds لذا وجبت القسمة على 10.

وفي النهاية، تضع الأمر:

router(config)# interface s0/1

router(config-if)# delay 912

ولو تلاحظ هنا وضعت 912 كما هو، أي tens of microseconds، ولم أحوله إلى microseconds، لأن هذا الأمر يستقبل كـtens of microseconds! لاحظ عدم التجانس. show ip eigrp topology يعطي microsecons بينما هنا يأخذ tens of microseconds.

وأخيرا.... أصبح لدينا 2:1 ratio. :wacko:

السلبيات:

  • لمعظم الناس هذا معقد وقابل للخطأ والنسيان
  • يجب على محول مزودة الخدمة أن تفعل eigrp (معظمهم لا يقوم)
  • باندويدث راح على الفاضي فقط لحوارات eigrp. بالإعدادات الإفتراضية، eigrp يأخذ 50% كحد أقصى من الـinterface bandwidth بالإعدادات الإفتراضية كماهو بالأمر ip bandwidth-percent eigrp as-number percent
  • بعد كل هذا، فكل شيء static. فلا تأتي وتسأل عن throughput لأن هذا ديناميكي وغير محسوب! الـbandwidth static وكذلك الـdelay. لذا لايوجد شيء live إنما مبني على أوامر نحن كتبناها تحت المنفذ - الإعدادات الإفتراضية لـEIGRP

إذا نفعتك أحد مشاركاتي فأدع بظهر الغيب لوالداي بالصحة والسلامة والسعادة وطول العمر وأن يكون هذا زيادة لهما في كل خير.

post-21836-1257612765.gif

before asking: smart questions how-to

#17

إضافة:

بينما لو نظرنا إلى مثال Linux، فلن نحتاج dynamic routing protocol overhead، ولا حسابات لمعادلات معقدة لمعظم الناس، بل وفقط نكتب الـratio مباشرة في الأمر.

كما أننا نملك كامل الحرية للحساب بقيم ديناميكية كما نشاء، وبالتردد الذي نشاء، مهما كانت التعقيدات. يعني ممكن نرسل ping او http get بواسطة الأداة الرائعة curl (تحتوي على مرونة عالية جدا - man curl) ونقيس مانريد كيفيما نريد.

بينما مع EIGRP، بالإعدادات الإفتراضية، بعد كل هذا العناء، يظل static حيث أن delay/bandwidth ماهم إلا أوامر استاتيك كتبناهم تحت المنفذ.. وفي نفس الوقت لا نملك المرونة.

ملاحظة على جنب: أنا لست ضد سيسكو، فأنا اصلا لقمة عيشي من تطبيقات سيسكو :D، لكن كلمة الحق تقال، ولا يجب أن نميل لأي تقنية مهما كانت.

إذا نفعتك أحد مشاركاتي فأدع بظهر الغيب لوالداي بالصحة والسلامة والسعادة وطول العمر وأن يكون هذا زيادة لهما في كل خير.

post-21836-1257612765.gif

before asking: smart questions how-to

#18

كلام جميل جدا يا eech , وحساب ال delay واضح فعلا :)

في نظري المشكلة الأكبر موضوع كون مقدم الخدمة يدعم EIGRP , لكن يفترض أن تكون هناك حيلة ما سواء بإستخدم Loopback adapter أو شيء ما لعمل forward في المرحلة الأخيرة لمنافذ الإنترنت ... لم أفكر كثيرا في الموضوع ..

اقتباس
كما أننا نملك كامل الحرية للحساب بقيم ديناميكية كما نشاء، وبالتردد الذي نشاء، مهما كانت التعقيدات. يعني ممكن نرسل ping او http get بواسطة الأداة الرائعة curl (تحتوي على مرونة عالية جدا - man curl) ونقيس مانريد كيفيما نريد

لم أستخدم curl قبلا , ماأفضل إستخداماتها عموما ؟

وعذرا ل eramax لكن هذا الكلام يمكن أن يفيدك في مرحلة ما .. :)

banner_60_468.gif

NOTHING IS IMPOSSIBLE

#19

curl هو command line http/https/ftp/others client

يعني تخيل firefox، لكن command line.. ليس بالضبط firefox لكن هذا أقرب وصف.

الأوامر فيه كثيرا جدا. تستطيع استخدامه مثلا لأنشاء bot. الإختيارات في curl عديدة جدا تكاد لا تنتهي.

من الاشياء البسيطة والأساسية التي ممكن تستمتع بها أنك تستطيع إرسال cookies و referrals و اي شيء ممكن تريد ارساله في http header.

وثم الجواب تخزنه في ملف او تعرضه مباشرة..الخ.

انا شخصيا استخدمته في عدة مواضع كـhttp client، لكنه يدعم بروتوكولات أخرى أيضا مثل: HTTPS, FTP, FTPS, SCP, SFTP, TFTP, DICT,

TELNET, LDAP or FILE

اللينكس جنة الهاركز..

إذا نفعتك أحد مشاركاتي فأدع بظهر الغيب لوالداي بالصحة والسلامة والسعادة وطول العمر وأن يكون هذا زيادة لهما في كل خير.

post-21836-1257612765.gif

before asking: smart questions how-to

#20

السلام عليكم ورحمة الله وبركاته ،،

معلش يا جماعة تاعبكم معاى بس استحملونى للنهاية ...

حتى الان لم انتهى من تصميم لهذه المنطقة والصراحة ما يخيفنى هو الفشل او ان اشترى اشياء لم تكن الافضل ولا تؤدى الغرض

لكن عذرا على هذا الكلام واتمنى منكم المحاولة معى مرة اخرى فى هذا المشروع

فبالنسبة للتصميم فهذه هى الاقتراحات التى قدمت لى خلال هذه الفترة :

تذكره بخريطة الموقع رابطي وممكن تمثيل المنطقة بدائرة نصف قطرها 1.5 كيلو متر

والمساحة المراد تغطيتها هل كل الخريطة وليس ما بداخل المثلث فقط

ارجوا النظام يستطيع تحمل حوالى 100 مشترك يعملون فى نفس الوقت

وللتذكره مرة اخرى لدى ثلاث نقاط استطيع ان اضع فيهم اجهزة X Y Z ويفضل ان تكون النقطة الرئيسية هى Z والتى ساتسقبل من عندها خطوط ال ADSL

يوجد مبانى اقصى ارتفاع 7 طوابق و هناك منازل منخفضة كثرة تقع خلف تلك المبانى العاليه احيانا .

1- التصميم الاول :

اقتباس

1- محطة الإرسال الرئيسية فى النقطة Z

جهاز كمبيوتر اويجينال LGA تاور ، مثبت عليه 2 كارت الفا 1 وات + 2 كونرفيرت ، 2 كابل وايرليس 50 اوم rg45 سعر المتر حوالى 11 ج بطول لا يزيد عن 12 متر للكابل ، 2 انتينا سيكتور 18 دى بى بحيث تكون الأنتينات موجهه بشكل دقيق نحو النقطة Y , X ، مثبت على الجهاز سيرفر سيرفر ميكروتيك اى اصدار

و نصيحة حاول توفر رامات اكبر من 512 ، حاول تبتعد عن الشمس و توفر التهوية المناسبة .

اكسيس بافلو او ايرليف + انتينا 24 دى بى جريد هيبر لينك او تى بى لينك

اكسيس ايرليف + انتينا 14 دى ياجى تى بى لينك

ملحوظة

التغطية فى المنتصف هتكون ضعيفه و دا طبيعى لطبيعة المنطقة

و لذلك يفضل

عمل نقطة جديد و لتكن o و تتكون من :

2- نقطة استقبال X 3- نقطة استقبال Y 1- ايرليف + انتينا 9 ياجى تى بى لينك موجه ناحية z يكون على وضعية كلاينت 2- تى بى لينك 642 + انتينا 15 اومى هيبر لينك ، على وضعية wsd repter من الإيرليف

بالنسبة للتكاليف فتتجاوز ال 10 الاف جنية اى ما يعادل 1850 دولار (طبعا تكلفة كبيرة لا اظن المساحة تحتاج ذلك !! )

2- التصميم الثانى :

وهى انى اضع اجهزة فى نقطة واحدة Z :

لو عايز تعمل شبكة نصف قطرها 2 كيلو يبقى بولت وهايبرلينك على ارتفاع كويس البولت ده اللينك بتاعهhttp://www.metrix.ne...t2hp-p-486.html

الهايبرلينك ده اللينكhttp://www.l-com.com...ly.aspx?id=6414

بالنسبة للتكلفة فهى قليلة ولا تتجاوز 3200 جنية اى ما يعادل 590 دولار

3- التصميم الثالث :

وهى انى اضع اجهزة فى نقطة واحدة Z :

اما لو سيستم مرتاح يعنى رخيص شوية يبقى ايرليف+انتنا امريكى 9 دىبى

الايرليفhttp://www.airlive.c....D1217473992975

بالنسبة للتكلفة فهى حوالى 600 جنية اى ما يعادل 110 دولار وهى تكلفه بسيطة جدا

4- التصميم الرابع

ان اضع فى النقطة Z اضع بها RouterBoard 433 + XR2 +انتينا ريبوتيك او هايبرلينك 15 دى بى

التكلفة حوالى 3200 جنية اى ما يعادل 590 دولار

هذه هى الافكار الرئيسية التى وصلتنى حتى الان

5- التصميم الخامس

بوليت Bullet m2hp فى النقطة Z فقط مع انتينا اومنى هيبرلينك 15 دى بى

التكلفة حوالى 2200 جنية اى 400 دولار

اما بالنسبة لاجهزة الاستقبال وساستخدم نظام الاستقبال Outdoor

1- كروت

كارت التبى لينكhttp://www.tp-link.c...t_des.asp?id=41

2- اكسيسات

Intel Net

-----------------------------

اخر شئ ساضع سيرفر ريبوتيك للتحكم فى الشبكة وموزانة التحميلات على الخطوط بين المشتركين عند النقطة الرئيسة فى الشبكة

اقتراحاتكم وارائكم ،،،،،،،،

تم تعديل هذه المشاركة بواسطة eramax في 4 ديسمبر 2009 في 01:20

amdvsintel22.jpg

--i use AMD--

لا اله الا الله محمد رسول الله

أستعن بالله و لا تعجز

تابعنى على تويتر

***

#21

بصراحه أنا شايف الموضوع قيم جدا جدا جدا جدا

بارك الله فيكم

بس أخوكم للأسف مو فاهم شيء

يعني لو حبييت أعمل مشروع زي كده في مصر يكلفني كام و يغطي أد أيه و كام واحد يمكنه الاشتراك

وهل يجب أن أكون ملما بكل تفاصيل تفاصيل تفاصيل الموضوع

أم هو برنامج جاهزر و شبكه جاهزه أقوم بتركيبها و يعمل أوتوماتيكيا فقط أعادة تشغيل الجهاز لا غير

منتظر ردكم الكريم

أخوكم أبو مروان

TSB76.gif

*****************************

نبذه عني اضغط على اسمي ----> th.gif

#22
ahmedtharwat19 كتب:

بصراحه أنا شايف الموضوع قيم جدا جدا جدا جدا

بارك الله فيكم

بس أخوكم للأسف مو فاهم شيء

يعني لو حبييت أعمل مشروع زي كده في مصر يكلفني كام و يغطي أد أيه و كام واحد يمكنه الاشتراك

وهل يجب أن أكون ملما بكل تفاصيل تفاصيل تفاصيل الموضوع

أم هو برنامج جاهزر و شبكه جاهزه أقوم بتركيبها و يعمل أوتوماتيكيا فقط أعادة تشغيل الجهاز لا غير

منتظر ردكم الكريم

أخوكم أبو مروان

اعتقد الموضوع محتاجخلفية فى برمجة السيرفر حتى لو حصلت مشكلة تعرف تتصرف

وبالنسبة للتصميم والتركيب فانت ممكن تتفق مع احد المصممين وهم كثر فى مصر ويركب لك الشبكة ويسلمك المنطقة مغطاه كاملة بالشبكة وانت عليك اضافة مشتركين بها

بالتوفيق

amdvsintel22.jpg

--i use AMD--

لا اله الا الله محمد رسول الله

أستعن بالله و لا تعجز

تابعنى على تويتر

***

#23

أشكرك جدا أخي

لكن هل من الممكن أن تدلني على أحدهما أو كلاهما !!

و كم ممكن أن يتكلف مثل هذا المشروع ؟؟

أخوك أبو مروان

TSB76.gif

*****************************

نبذه عني اضغط على اسمي ----> th.gif

#24

تم الرد على الخاص حتى لا تكون دعايا لاشخاص لم اتعامل معهم من قبل

بالتوفيق

amdvsintel22.jpg

--i use AMD--

لا اله الا الله محمد رسول الله

أستعن بالله و لا تعجز

تابعنى على تويتر

***

#25

موضوع بصراحة اكثر من قيم ...

موسوعة من المعلومات وان كانت متناثرة الا ان كل مصطلح او كل معلومة تحتاج لموضوع كامل في الحديث عنها

بارك الله فيكم يا إخوان ... لي عودة مرة اخري للتعليق ان شاء الله

اتمني من كاتب الموضوع متابعة الموضوع واخبارنا بالنتائج وسرد المعلومات والتفاصيل التي توصل اليها في تجربيته الشيقة .. واتمني له التوفيق

دمتم في حفظ الله

مواضيع مشابهة

عدد الزوار حالياً

المتواجدون خلال آخر دقيقتين · يتحدّث كل ٣٠ ثانية

—الإجمالي—أعضاء مسجّلون—زوار بدون تسجيل

جارٍ التحقق من المتواجدين…