الفريق العربي للبرمجةأرشيف المنتديات · 2000 – 2023
نسخة أرشيفية للقراءة فقط — التسجيل والمشاركة مغلقان، والمحتوى محفوظ كما كان.

اختراق اباشي اليوم

بدأه magnifier في 29 أغسطس 2009 · 20 رد · 2,300 مشاهدة · في الأخبار والنقاشات التقنية
مشاركة: واتساب X فيسبوك تيليجرام
#1 صاحب الموضوع

السلام عليكــم ورحمـة الله وبركاتــه ،،

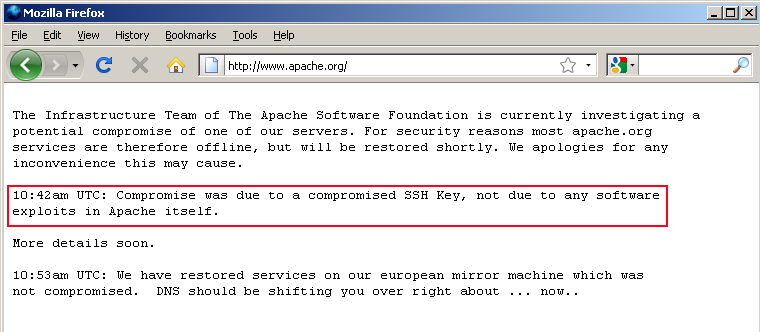
تم اختراق موقع Apache اليوم الجمعة مما أدى إلى توقف الموقع لعدة ساعات ولكن تم إعادة الموقع إلى العمل من خلال تغيير سجلات DNS إلى أوربا بدلا من أمريكا. ولم يتم التأكد حتى الآن من ان المخترقين قد قاموا بزرع أي برامج ضارة في منطقة التحميل في الموقع أو قاموا بعمل أي تعديل على بنية الموقع وحسب خبراء الأمن فالتأكد من سلامة الموقع قد يحتاج إلى بعض الوقت. وقال Rik Ferguson خبير الأمن في Trend Micro أن آلية الاختراق قد تكون معتمدة على نفس الثغرة التي استخدمت في عام 2008 لزرع rootkits في الأنظمة المعتمدة على لينكس. وهذه صورة عن صفحة موقع Apache أثناء تعطله مأخوذة من موقع f-secure

http://www.f-secure.com/weblog/archives/00001757.html

هذا ويعد Apache من اشهر خوادم الويب حيث تستعمل 50% من مواقع الإنترنت Apache + Linux وهذا سيضع الكثير من المواقع في خطر كبير.
#2
اقتباس
هذا ويعد Apache من اشهر خوادم الويب حيث تستعمل 50% من مواقع الإنترنت Apache + Linux وهذا سيضع الكثير من المواقع في خطر كبير.

من أين أتيت بتحليلك بأن المواقع التي تعتمد على Apache في خطر!

post-89451-1251496600_thumb.png

#3

السلام عليكــم ورحمـة الله وبركاتــه ،،

اقتباس
من أين أتيت بتحليلك بأن المواقع التي تعتمد على Apache في خطر!

اولا ليس هذا تحليلي (اتمنى لو انا بذلك المستوى) ولكن الخوف من التالي :

اقتباس
ولم يتم التأكد حتى الآن من ان المخترقين قد قاموا بزرع أي برامج ضارة في منطقة التحميل في الموقع أو قاموا بعمل أي تعديل على بنية الموقع وحسب خبراء الأمن فالتأكد من سلامة الموقع قد يحتاج إلى بعض الوقت
#4
اقتباس
وقال Rik Ferguson خبير الأمن في Trend Micro

يبدو انه مش فاهم حاجة :)

#5
اقتباس
هذا ويعد Apache من اشهر خوادم الويب حيث تستعمل 50% من مواقع الإنترنت Apache + Linux وهذا سيضع الكثير من المواقع في خطر كبير.

معقول هذه النسبه صحيحه ؟؟؟ ضننتها أكثر من 80 بالمئة ... أرجو التأكد

أما من ناحية أن الأباتشي تم إختراقه فهذا أمر مفروغ منه فلكل حصان كبوه.

وضع المواقع في خطر كبير هذا مبالغ فيه ... لماذا ؟ لأننا تحدثنا عن ذلك من قبل فعمليات الترقيع في لينكس سريعه جدا , ما أن يصبح الشيل الخاص بالترقيع جاهزا حتى يتم عمل أبديت لجميع السيرفرات في العالم بثوان معدوده :)

CMS Sfhati , Website Generator


نظام إدارة المحتوى صفحتي ... جربه الآن 


small-logo.png

#6

أخي bastr3 .. ماعلاقة linux في الموضوع أصلا .. لاتحرف مسار الموضوع رجاءً .

الموضوع عن اباتشي .. وأباتشي فقط .. لاتدخلونا في IIS أو LINUX أو أمور ما لها دخل .. نحن في غنى عن المشاكل .

تم تعديل هذه المشاركة بواسطة الشمري في 29 أغسطس 2009 في 08:21

logo1.png تطبيق طمأنينة ، نسخة بيتا على أندرويد

عبدالله الشمّري - Al-Shammari

CodingAlone.com

twitter @abshammeri

abshammeri AT gmail.com

github : abshammeri

#7

قمت بمراجعة موقع الخبر الأصلي التابع لـ Rik Ferguson

http://countermeasures.trendmicro.eu/apach...ey-compromised/

ولم يذكر عبارة : " وهذا سيضع الكثير من المواقع في خطر كبير. " !!

تحديث ثاني : قامت مؤسسة أباتشي بنشر تقرير مبدئي حول عملية الاختراق :

https://blogs.apache.org/infra/entry/apache..._initial_report

وحسب فهمي أن سبب المشكلة حساب استخدم لاتمتة عملية النسخ الاحتياطي ، عند شركة من طرف ثالث ، استخدم هذا الحساب لزرع بعض الملفات على خادم minotaur.apache.org والذي يعمل على FreeBSD 7-STABLE.

بعدها وعن طريقة آلية المزامنة نشرت الملفات على بقية الخوادم ،،

تم اكتشاف الملفات على خادم يعمل على منصة سولاريز ، وتم إيقاف كل الخوادم ، بعد ذلك حولت DNS إلى سيرفرات أوروبا لأن عملية المزامنة لم تصلهم بعد .

هذا هو التقرير المبدئي ، وننتظر التقرير النهائي !

#8

ماء شاء الله أخ OMLX تعطي الخبر و المصدر (link)

أما صاحب المقال فلا لينكات على العموم شكرا

#9

هناك نقطة يغفل عنها البعض حين يظنون ان المخترق سيضع نسخ مخربة من سرفر اباتشي على الموقع,

لاحظوا هذا العبارة من التقرير الأولي:

While we have no evidence that downloads were affected, users are always advised to check digital signatures where provided.

يعني حتى لو كانت تلك الفرضية صحيحة, و فعلا قام المخرب بوضع نسخ مخربة من السرفر على الموقع, فهناك signature يمكن استخدامها للتأكد من موثوقية المادة المحملة من الموقع هل هي اصلية ام مخربة.

#10

المشكلة ليست ضعف في apache ولكن هناك هاكرز محترفين لايصعب عليهم شيء . وربما كون الكود مفتوح فهذا سهل العملية كثيرا في اكتشاف الثغرات .

تم تعديل هذه المشاركة بواسطة sufian2020 في 29 أغسطس 2009 في 12:49

رَبِّ أَوْزِعْنِي أَنْ أَشْكُرَ نِعْمَتَكَ الَّتِي أَنْعَمْتَ عَلَيَّ وَعَلَى وَالِدَيَّ وَأَنْ أَعْمَلَ صَالِحًا تَرْضَاهُ وَأَدْخِلْنِي بِرَحْمَتِكَ فِي عِبَادِكَ الصَّالِحِينَ

تلاوات خاشعة مؤثرة

#11
اقتباس
المشكلة ليست ضعف في apache ولكن هناك هاكرز محترفين لايصعب عليهم شيء . وربما كون الكود مفتوح فهذا سهل العملية كثيرا في اكتشاف الثغرات .

مادخل Apache بالموضوع ؟

هل تقصد الشركة نفسها أم خادم الويب Apache ؟ هل هناك شركات مفتوحة المصدر :lol:

#12
اقتباس
مادخل Apache بالموضوع ؟

هل تقصد الشركة نفسها أم خادم الويب Apache ؟ هل هناك شركات مفتوحة المصدر

أخي أنا اعرف ماذا اقول . يمكن انت اللي فاهم السالفة غلط . اللي تم اختراقه هو موقع شركة apache والتي يعمل موقعها على خادم apache . لاتفكر ان موقعهم شغال على IIS . :hmm:

رَبِّ أَوْزِعْنِي أَنْ أَشْكُرَ نِعْمَتَكَ الَّتِي أَنْعَمْتَ عَلَيَّ وَعَلَى وَالِدَيَّ وَأَنْ أَعْمَلَ صَالِحًا تَرْضَاهُ وَأَدْخِلْنِي بِرَحْمَتِكَ فِي عِبَادِكَ الصَّالِحِينَ

تلاوات خاشعة مؤثرة

#13

أخي سفيان موقع أباتشي لم يخترق بسبب ثغرة في خادم أباتشي !!! بل بسبب حساب استخدمته شركة من طرف ثالث على حسب ما ورد في التقرير ولكن كيف اخترق الحساب لحد الآن لم تتضح الصورة.

يعني خلونا من سالفة أن كود خادم أباتشي مفتوح لذى هذا هو سبب المشكلة !!

#14

أتوقع أنه صار بعض الإهمال في حفظ مفاتيح SSH ، مما مكن المخترق من أخذها و استخدامها ، و الفرضية الثانية هو أن خادم SSH المستخدم في البنية التحتية لم يتم تحديث ضد الثغرات المكتشفة حديثا أو (لم يعلن عنها حتى الآن) من يدري ؟

الذي أعجبني في الأمر هو سرعة تصرف فريق أباتشي ، صحيح أنه هناك ناس فاهمة عملها :)

logo300x75.png
#15

النسبه المذكوره 50% من المواقع تستخدم الأباتشي صحيحه

أباتشي (خادم وب)

CMS Sfhati , Website Generator


نظام إدارة المحتوى صفحتي ... جربه الآن 


small-logo.png

#16
زايد السعيدي كتب:
أتوقع أنه صار بعض الإهمال في حفظ مفاتيح SSH ، مما مكن المخترق من أخذها و استخدامها ، و الفرضية الثانية هو أن خادم SSH المستخدم في البنية التحتية لم يتم تحديث ضد الثغرات المكتشفة حديثا أو (لم يعلن عنها حتى الآن) من يدري ؟

الذي أعجبني في الأمر هو سرعة تصرف فريق أباتشي ، صحيح أنه هناك ناس فاهمة عملها :)

SSH ما معنى مفاتيح :blush:

مدونة مهندس ميكانيكى

“Any fool can make things bigger, more complex, and more violent”

#17
FemTo كتب:
SSH ما معنى مفاتيح :blush:

SSH هي تقنية للإتصال بالخوادم البعيدة بطريقة مشفرة و آمنة ، عادة يعرف مجموعة مستخدمين لدى المستقبل و يعطى لكل مستخدم متفاح خاص به ، يجب أن يحفظه في مكان آمن لأنه مثابة بطاقة التعريفية ( في كثير من الأحيان المستخدم الذي يملك مفتاح خاص به لا يحتاج إلى إدخال كلمة السر) .

للإستزادة من هنا

http://en.wikipedia.org/wiki/Secure_Shell

logo300x75.png
#18

السلام عليكــم ورحمـة الله وبركاتــه ،،

اولا لا يوجد نظام في العالم خالي من الثغرات ولو تخيلنا مجرد تخيل وهذا مستحيل وجود هكذا نظام فان مستخدم النظام سيكون ثغرة فيه وسيتم اختراق هكذا نظام سواء لثغرة فيه او بسبب غباء المسؤول عن النظام.

اقتباس
قمت بمراجعة موقع الخبر الأصلي التابع لـ Rik Ferguson

http://countermeasures.trendmicro.eu/apach...ey-compromised/

ولم يذكر عبارة : " وهذا سيضع الكثير من المواقع في خطر كبير. " !!

انا لم اقل ان Ferguson قال "وهذا سيضع الكثير من الواقع في خطر كبير" ولكن قلت انه قال "أن آلية الاختراق قد تكون معتمدة على نفس الثغرة التي استخدمت في عام 2008 لزرع rootkits في الأنظمة المعتمدة على لينكس" ولاحظ ايضا ان العبارتين متباعدتين بما لايدع اي مجال من الشك انهما ليستا لنفس الشخص والأمر واضح.

عبارة "وهذا سيضع الكثير من الواقع في خطر كبير" عبارة ليس مبالغ فيها فحتى وقت كتابة الخبر لم يستطع خبراء اباشي نفي ان المخترقين قد قاموا بزرع أي برامج ضارة في منطقة التحميل في الموقع أو قاموا بعمل أي تعديل على بنية الموقع واتصور ان هذا واضح من العبارة التالية من موقع اباشي :

اقتباس
To the best of our knowledge at this time, no end users were affected by this incident, and the attackers were not able to escalate their privileges on any machines.While we have no evidence that downloads were affected, users are always advised to check digital signatures where provided.

الأخ bastr3 علق

اقتباس
معقول هذه النسبه صحيحه ؟؟؟ ضننتها أكثر من 80 بالمئة ... أرجو التأكد

أما من ناحية أن الأباتشي تم إختراقه فهذا أمر مفروغ منه فلكل حصان كبوه.

انا غير متأكد من النسبة بدقة ولكن تصوري ان 80% نسبة مبالغ فيها ولكن انا معلوماتي عن الموضوع معلومات عامة ولا استطيع التأكد.
اقتباس
هناك نقطة يغفل عنها البعض حين يظنون ان المخترق سيضع نسخ مخربة من سرفر اباتشي على الموقع, يعني حتى لو كانت تلك الفرضية صحيحة, و فعلا قام المخرب بوضع نسخ مخربة من السرفر على الموقع, فهناك signature يمكن استخدامها للتأكد من موثوقية المادة المحملة من الموقع هل هي اصلية ام مخربة.
نقطة مهمة جدا , شكرا للتوضيح.

واخيرا كما قال الشمري مشكورا

اقتباس
ماعلاقة linux في الموضوع أصلا .. لاتحرف مسار الموضوع رجاءً .الموضوع عن اباتشي .. وأباتشي فقط
فاباشي يعمل على غالبية الأنظمة(وندوز, لينكس ,بي اس دي, ......) وليس الموضوع متعلق بنظام شغيل معين.

تم تعديل هذه المشاركة بواسطة magnifier في 29 أغسطس 2009 في 20:29

#19
Khaled.Alshaya كتب:

مادخل Apache بالموضوع ؟

هل تقصد الشركة نفسها أم خادم الويب Apache ؟ هل هناك شركات مفتوحة المصدر :lol:

كلامك كالشهد حلاوة وكالرحيق طلاوة :wub:. يبدو أنك سبقت معظم من في المنتدى بسنوات ضوئية، لن يفهموا كلامك :)

هذا يذكرني عندما قمت أنت بتوضيح الفرق بين linux ونظام التشغيل :lol:

sufian2020 كتب:
أخي أنا اعرف ماذا اقول . يمكن انت اللي فاهم السالفة غلط . اللي تم اختراقه هو موقع شركة apache والتي يعمل موقعها على خادم apache . لاتفكر ان موقعهم شغال على IIS . :hmm:
سيدي الكريم صدقني أنت لا تعلم جيدا ماتقول (وهذا ليس عيبا). لا يوجد شيء اسمه خادم apache. هذا غير موجود. apache اسم شركة وليس خادم. وكما قال لك، لا توجد شركات مفتوحة المصدر.

خادم المواقع الذي تتكلم عنه اسمه httpd، وهو عبارة عن _احدى_ مشاريع apache. لاحظ "إحدى" فالشركة لديها مشاريع أخرى بجوار httpd.

وخالد الشايع مأجورا مشكورا يصحح لك هذه المعلومة بصيغة سؤال من باب التواضع والأدب، ولو كان غيره نصحك لربما استخدم اسلوب النمرود ابن كنعان :D

إذا نفعتك أحد مشاركاتي فأدع بظهر الغيب لوالداي بالصحة والسلامة والسعادة وطول العمر وأن يكون هذا زيادة لهما في كل خير.

post-21836-1257612765.gif

before asking: smart questions how-to

#20

كيف لا يوجد سرفر اسمه اباتشي :)

ليست هذه هي النقطة, النقطة ان الاختراق ليس له علاقة باباتشي نفسه بل له علاقة بصلاحيات الدخول يعني يمكن تشبيه العملية بان احد المخربين حصل على الباسوورد للدخول للسرفر

#21

سيدي الكريم، صدقني، apache ليس اسم خادم الويب. خادم الويب هو httpd. حتى في شبكة freenode تم تغيير اسم قناتهم إلى httpd لإزالة اللبس. ولو تدخل القناة ستجد ملاحظة بالإنجليزية تقول:

-ChanServ- [#apache] "This channel is now the landing zone for all ASF projects that have a presence on IRC.  You can query the bot, and get a list of known channels.  "fajita: which channel?"  -- This channel is NOT an active support forum you shoudl find the related channel and go there for help..."
* #apache :http://httpd.apache.org
<mynickname> fajita: which channel?
<fajita> known channels are:   #httpd - Support for Apache HTTPD.	#apr - Support for Apache Portable Runtime.   #solr  - Support for Apache Solr.   Don't be surprised if you are asked to go to another channel if your question is not relevant.

لكن الناس متعودة على هذا الإسم. بالضبط كما أن الناس متعودة تقول linux نظام تشغيل (بينما الحقيقة أنه فقط اسم نواة).

صحيح، الإختراق لم يكن في خادم الويب، إنما لأسباب أخرى. لكن هذا لا ينفي أن يتكرم أحد ويصحح بعض المعتقدات الغير صحيحة.

كوبي بيست من apache.org (مع تصرف يسير لإضافة ملاحظة بالعربية)

Apache Projects

	* HTTP Server (مشروع من مشاريعهم)
	* Abdera
	* ActiveMQ
	* Ant
	* APR
	* Archiva
	* Beehive
	* Buildr
	* Camel
	* Cayenne
	* Cocoon
	* Commons
	* Continuum
	* CouchDB
	* CXF
	* DB
	* Directory
	* Excalibur
	* Felix
	* Forrest
	* Geronimo
	* Gump
	* Hadoop
	* Harmony
	* HttpComponents
	* iBATIS
	* Incubator
	* Jackrabbit
	* Jakarta
	* James
	* Labs
	* Lenya
	* Logging
	* Lucene
	* Maven
	* Mina
	* MyFaces
	* ODE
	* OFBiz
	* OpenEJB
	* OpenJPA
	* Perl
	* POI
	* Portals
	* Qpid
	* Roller
	* Santuario
	* ServiceMix
	* Sling
	* SpamAssassin
	* STDCXX
	* Struts
	* Synapse
	* Tapestry
	* TCL
	* Tiles
	* Tomcat
	* Turbine
	* Tuscany
	* Velocity
	* Wicket
	* Web Services
	* Xalan
	* Xerces
	* XML
	* XMLBeans
	* XML Graphics
	* Attic

الإسم الكامل apache httpd، لكن تقول apache وثم تسكت كأنك تقول microsoft وثم تسكت.

إذا نفعتك أحد مشاركاتي فأدع بظهر الغيب لوالداي بالصحة والسلامة والسعادة وطول العمر وأن يكون هذا زيادة لهما في كل خير.

post-21836-1257612765.gif

before asking: smart questions how-to

مواضيع مشابهة