الفريق العربي للبرمجةأرشيف المنتديات · 2000 – 2023
نسخة أرشيفية للقراءة فقط — التسجيل والمشاركة مغلقان، والمحتوى محفوظ كما كان.

بريد فيه صورة تتضمن فايروس

بدأه rober في 7 يناير 2009 · 9 رد · 1,433 مشاهدة · في قسم أمن المعلومات العام
مشاركة: واتساب X فيسبوك تيليجرام
#1 صاحب الموضوع

السلام عليكم

اليوم جائني بريد على بريدي الخاص

فيه ملف مضغوط يحتوي على ملفين الأول صورة و الثاني ملف باتش يقوم بفتح الصورة

عند فك ضغط الملف و فتح المجلد أعطى الكاسبر ما يلي
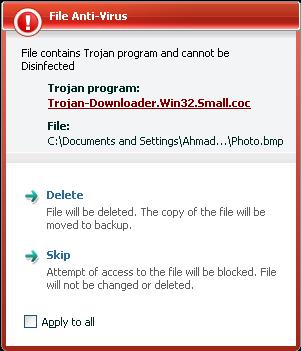
post-143282-1231351517_thumb.jpg

الملف كما أتاني لكن قمت بقفله بكلمة مرور هي arab في المرفقات

هل يمكن أن يقوم أحد الأخوة بمعرفة ما يقوم به هذا الفايروس ؟؟

تنبيه ملف الصورة فيه فاااايروس
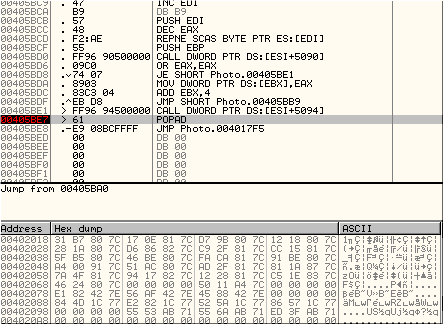
Photo.rar

تم تعديل هذه المشاركة بواسطة rober في 7 يناير 2009 في 21:56

I'm Away For Sometimes

I'll Finish My Works

Come Back Soon

More Study > More Search > More Try > More Learning > Great Success

#2

الصورة ما هي الا ملف تنفيذي WIN32 PE .

مضغوط بـUPX مع Stub اضافي قبل الـStub الخاص بالـUPX لتضليل برامج الفحص .

في المرفقات الفايرس مفكوك لمن يريد فحصه (نفس الباس) .


> advapi32.dll: GetUserNameA, RegSetValueExA, RegCreateKeyA, RegOpenKeyA, RegCloseKey
> kernel32.dll: GetModuleHandleA, WriteFile, CloseHandle, ReadFile, CreateFileA, CopyFileA, GetStdHandle, GetFileAttributesA, GetModuleFileNameA, lstrlen, ExitProcess, lstrcpy, HeapAlloc, GetProcessHeap, GetCommandLineA, SetConsoleTitleA, GetSystemDirectoryA, CreateDirectoryA, SetFileAttributesA, DeleteFileA, Sleep
> shell32.dll: ShellExecuteA
> user32.dll: FindWindowA, ShowWindow, CharLowerBuffA
> wininet.dll: InternetCloseHandle, InternetReadFile, InternetOpenUrlA, InternetOpenA
> ws2_32.dll: gethostbyname, WSAStartup, WSACleanup
( imports )

virus.zip

تم تعديل هذه المشاركة بواسطة GamingMasteR في 7 يناير 2009 في 22:30

mov eax, dword ptr ds:[0xffdf0308]

jmp dword ptr [eax+0xfc]

#3

الملف ليس صورة و انما برنامج

الدي ارسله قام بتغيير اللحقة لدلك اظاف معه ملف باتش *.exe ----> *.bmp

العمل كثير و الوقت قليل أعاننا الله

seo zen SEO Enlightment amazon danbo

#4

معلش أسئلة كثيرة و غليظة

ما الذي يقوم به الفايروس ؟؟؟

I'm Away For Sometimes

I'll Finish My Works

Come Back Soon

More Study > More Search > More Try > More Learning > Great Success

#5

السلام عليكــم ورحمـة الله وبركاتــه

post-7008-1231357032_thumb.png

تطبيق console

يقوم بإخفاء النافذة بعد تشغيله من خلال ShowWindow و SW_HIDE

ينشئ مجلد باسم dll في %systemroot%\system32

يعطي المجلد خصائص RHS

ينسخ نفسه باسم lsass.exe إلى المجلد

ينشئ مفتاح لتشغيله مع بدء التشغيل باسم MS-Outlook في

Software\Microsoft\Windows\CurrentVersion\Run

يقوم بعدها باستخدام ShellExecute لتنفيذ نفسه في المسار الجديد.

سيعود ليكرر نفس الخطوات السابقة طبعاً مع فشل مثلاً في عملية النسخ لكونه يعمل من نفس المسار لكنه يصل إلى نقطة تحول (مفرق طرق)

يستخدم دالة Sleep ليتوقف عن العمل لمدة 6 ثوان

الآن تبدأ الأمور الجميلة :lol:

يطلب إنشاء اتصال HTTP 1.1

يستخدم gethostbyname مع google.com (محاولة لتحديد إن كان هناك اتصال مع الانترنت :wink: )

بناء على وجود اتصال من عدمه يدخل في حلقة تبدأ عند دالة Sleep لينتظر 6 ثوان أخرى ثم يتحقق من وجود اتصال

عند الحصول على تأكيد بوجود اتصال يقوم بفتح اتصال مع الرابط:

عند الحصول على إيعاز بأن الملف جاهز وتم إنشاء مقبض للمسار سيتم إنشاء ملف بالاسم lsass.exec2u.bin في نفس مجلد dll ثم يتم قراءة محتويات ملف tj.ico وتحميلها ثم كتابتها في الملف الذي تم إنشاؤه.

بعدها عندما يتم إيجاد هذا الملف الجديد سيتم فتحه للقراءة ويتم التحقق من السلسلة JOWO في بداية الملف وفي مكان آخر منه

بعدها يتم نقل بيانات ما من الملف للذاكرة (الله أعلم ما هي لأن الملف غير موجود على المسار)

ثم يتم إنشاء ملف جديد في مجلد dll باسم lsass.exec2u.biner22y.exe

وكتابة شئ ما فيه أعتقد يتم جلبه من ملف tj.ico

بعد الانتهاء يتم إغلاقه ثم حذف الملف lsass.exec2u.bin

ويبقى ملف lsass.exec2u.biner22y.exe ليتم تشغيله....

الله أعلم الآن ما سيحدث لأننا لا نملك محتويات lsass.exec2u.biner22y.exe

السلام عليكــم ورحمـة الله وبركاتــه

تم تعديل هذه المشاركة بواسطة Xacker في 8 يناير 2009 في 01:38

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

#6

بسم الله ما شاء الله عليك يا اخى Xacker والله اول مرة ارى تحليل الخطوات التى يؤديها الفايرس كهكذا بالرغم من اننى درست شوية فى ال security ولكن اتمنى ان اتعمق فى المجال لكى اعرف افك اى برنامج وافهم ما يؤديه خلف الاعين

جزاك الله خيرا

EraMaX :wink:

تم تعديل هذه المشاركة بواسطة eramax في 8 يناير 2009 في 02:54

amdvsintel22.jpg

--i use AMD--

لا اله الا الله محمد رسول الله

أستعن بالله و لا تعجز

تابعنى على تويتر

***

#7

هذا من لطفك أخي eramax :blush:

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

#8

السلام عليكم

و الله شرح جميل أخي X بصراحة الشرح كافي جدا و أنا الأن متشوق لجعل الفايروس يعمل ليقوم بإنشاء الملف lsass.exec2u.biner22y.exe

إن أمكن أخ Xacker أقوم بتشغيل الملف على الـ virtual و أنتظر حتى يقوم بإنشاء الملف لنرى مالذي يقوم بعمله ؟؟

( طبعا إن كنت متفرغ ) :happy:

هلق حتقول >> بلش ياخد وش

بمعنى أخر :wink:

أبتدأ الطمع :lol:

وهذا حقك فأنا دائما أكون غليظ من كثرة الأسئلة في هذا القسم :blush:

I'm Away For Sometimes

I'll Finish My Works

Come Back Soon

More Study > More Search > More Try > More Learning > Great Success

#9
rober كتب:
إن أمكن أخ Xacker أقوم بتشغيل الملف على الـ virtual و أنتظر حتى يقوم بإنشاء الملف لنرى مالذي يقوم بعمله ؟؟

لن تستفيد شئ :)

لأن بعض الشروط كنت أرغمه على تجاوزها مثل تحميل نسخة من tj.ico والتي أساساً كملف لم يعد توجد على المسار الذي يحاول جلبه منه بالتالي ليس لديك شئ لتقوم بتحميله وتفشل InternetOpenUrl كداله لذلك حتى أستطيع أن أتابع في تنقيحه كنت أتجاوز هذه الأماكن وأجعله يظن أنه حصل على بيانات أو قيمة صحيحة تسمح له بالمتابعة، أما لو قمت بتشغيله على VM فسيدخل في الحلقة ليقوم كل 6 ثوان بطلب الملف، لا يجده فيدخل في الحلقة مرة أخرى وهكذا.. لن يخرج.

حاول البحث عن نسخة من الملف عبر محركات البحث لو وجدته لا مانع من دراسة عمله في الاستراحة بين الشوطين.

هناك خبراء أكثر مني بتنقيح البرامج في المنتدى لكنهم مشغولون بأمورهم الأخرى أما أنا فأجد شئ لأهرب من خلاله من مشاريع الكلّية :lol:

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

#10

قمت بتحليلها بالــ SANDBOX

والتقرير في المرفقات .

كما قال اخي Xacker فهناك عدة Events يتم ملاحظتها

Sandbox_Analysis_report_for_file.rar

عزيزي :

لاتنسى ان تصلي على حبيبنا و شفيعنا يوم لا ينفع مال ولا بنون .

فاللهمّ صّل وسّلم على سيدي و شفيعي وحبيبي محمد عليك الف صلاة وازكى تسليم

*****

2_header.png

مواضيع مشابهة