ا
سؤال لخبراء سيسكو
اولا ما هو نوع البيكس و لا قصدك انت عندك ASA
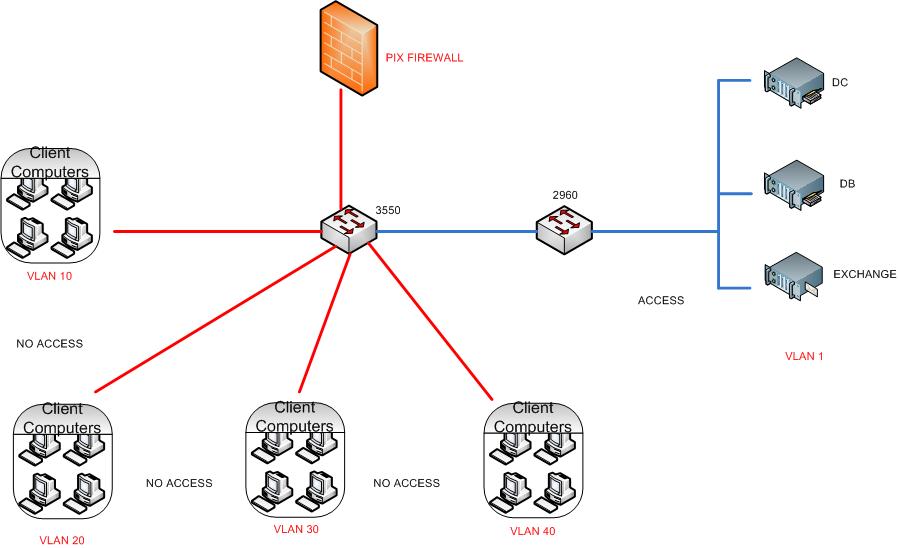
ثانيا ال ASA و البيسك بهم Subinterface كل ما عليك اولا هو ان تحذف الايبيهات الموضوعة على ال Physical interface و تعمل subinterface بس اين هي ال subinterface
اقترح ان تعمل interface للانترنت راوتر انترفيس و انترفيس تاني للسيرفرز و انترفيس تالت يتم تقسيمها الى 4 سبانترفيسيس مع مراعاة انه الانترفيس الاساسية ستكون ترانك و الاربعة السب سيكونو معرفين لكل Vlan
على راوتر ال 3500 شيل تعريف الراوتنج لو عندك و سيكون الجيتواي للاربعة Vlan هو الاي بي بتاع ال Sub interface
عرف ستاتيك راوت على البيكس بحيث تطلع على الانترنت
static route 0.0.0.0 0.0.0.0 Router_WAN_IP
اعمل رلوز تسمح للاكلاينتس انهم يشوفو السيرفرز بس ميشفوش بعض مع مراعاة الNating rules
بس خلاص
تم تعديل هذه المشاركة بواسطة busbar في 3 ديسمبر 2008 في 21:42
Mahmoud Magdy
MVP - Exchange Server. MCITP (Windows Server 2008, Exhcange Server 2010,/2007),CCNP, MCTS(OCS 2007 R2, SCCM 2007)
Tech Lead
Ingazat Information Technology
Follow me on twitter: http://www.twitter.com/_busbar
my blog: http://autodiscover.wordpress.com
Link with me on linkedin: http://www.linkedin.com/profile?viewProfile=&key=71027694
or on experts-exchange.com: http://www.experts-exchange.com/M_1426100.html
اقتباسكيف لي ان أمنع كل VLAN ان ترى بعضها بإسثناء VLAN التي تجمع السيرفرات ( يعني الكل يرى السيرفرات ولكن لايستطيعوا ان يروا بعضهم ) ؟؟
أخي saleem10، الذي تريد الحصول عليه لا يمكن تطبيقه من خلال الـPIX. كل ما تستطيع تطبيقه من خلال الـ PIX هو الـInter-VLAN ترافك. لكن لا تسطيع التحكم في الـIntra-vlan ترافك. يعني حتى بعد تطبيق الـPIX فالـ Host 1 في VLAN10 يزال يستطيع التخاطب مع Host 2 في VLAN10 نفسها، وأنت لا تريد هذا.
لحل المشكلة الـIntra-VLAN traffic المذكورة بالأعلى، استخدم switchport protected على الـinterfaces ماعدى الـtrunks أو منافذ الخادمات التي تريد التخاطب مع بعضها البعض. يعني الـHTTP server يريد التخاطب مع SQL Server فلا تضع هذا عليهم. ببساطة أي منفذ مذكور عليه هذا الأمر لايستطيع التخاطب مع أي منفذ آخر مذكور عليه الأمر ذاته في الـswitch ذاته.
في الأصدارات الأحدث من سلاثة 3550 كالـ3560 توجد خاصية جديدة أكثر مرونه من الـprotected ports و اسمها Private VLANs ويمكنك تحديد مجموعات مختلفة بصلاحيات متعددة، بينما الـProtected ports تعطيك فقط مجموعتين لا يمكن تغييرهما (مجموعة isolated تماما ومجموعة open تماما).
أما بالنسبة للـInter-VLAN traffic فعندك إختيارين. إما من خلال الـPIX أو من خلال الـ3550. لا انصحك بإستخدام الـPIX لأنه سيكون بمثابة عنق الزجاجة فهو ابطأ من سعة الـbackplane للـ3550 بكثير. لا أدري ايPIX لديك، لكن بما أنك تستخدم end-of-sale switches فأنا أتوقع أنك تستخدم PIX قديم، ولو فتحته ستجد من الداخل PC motherboard وممكن تنزل عليه Windows XP.
لذا أنصحك بإستخدام الـ3550 للـLayer 3 filtering. الـ3550 تاريخيا هو أول Layer 3 switch من سسكو تعطيك خاصية CEF لتمرير الـlayer 3 packets بسرعة الـhardware switching.
إذا نفعتك أحد مشاركاتي فأدع بظهر الغيب لوالداي بالصحة والسلامة والسعادة وطول العمر وأن يكون هذا زيادة لهما في كل خير.
before asking: smart questions how-to
eech5
اعتقد انه كلامك خاطئ فلو قام بعمل سب انترفيس لكل فيلان فانه سيستطيع التحكم في الترافيك فيما بينها بل و عمل انترفيس بسيكيوريتي ليفل كمان، هذا الاسلوب موجود و قمت بتنفيذه اكثر من مرة،
ال Protected ports لا تمنح الفيلترينج المطلوب و هي ليست للامن و لكن لفلترة البودكاست و المالتيكاست
سويتش بورت بورتكت لن تعطي الفلترة على البروتوكولات او بورتات البورتوكولات ، و لذا تستلزم ACL على Layer 3 swithc و هو شئ معقد جدا
البيكس لان يكون عنقد زجاجة لو كانASA مع بورتات جيجا او 10 جيجا ، انا شوفت ASA بيقوم بعمل راوتنج بين 170 VLAN و حوالي 400 هوست و لا مشاكل
Mahmoud Magdy
MVP - Exchange Server. MCITP (Windows Server 2008, Exhcange Server 2010,/2007),CCNP, MCTS(OCS 2007 R2, SCCM 2007)
Tech Lead
Ingazat Information Technology
Follow me on twitter: http://www.twitter.com/_busbar
my blog: http://autodiscover.wordpress.com
Link with me on linkedin: http://www.linkedin.com/profile?viewProfile=&key=71027694
or on experts-exchange.com: http://www.experts-exchange.com/M_1426100.html
اخ Busbar
إسمح لي اتدخل قليلا
الإشكالية تكمن في ال security level بين ال VLANs كيف يمكن عملها في ال PIX .. في رد سابق لك ذكرت انه يمكن من خلال Rules الحقيقة توقعت انك تقصد ال ACL لكن الحين تقول انه ال ACL معقد فهل ممكن توضح هذه النقطة اكثر ..
ولك كل الشكر .
لا انا اقصد انه ال ACL على 3550 معقدة و لا تقوم بتوفير المطلوب من فلترة و امن
و كما قلت كل VLAN يمكن ان يكون لها سيكيوريتي ليفل او كلهم في نفس السيكيوريتي ليفل..
كيف يمكن عملها؟ من خلال انه السب انترفيس نفسها ستكون مخصصة في الفيلان و ليها سيكيورتي ليفل معين ، و البيكس او ال ASA سيكون هو الجيتواي لكل ال VLANS و عند مرور ترافيك من في لان لفيلان تانية ستمر و تفلتر عبر ال ASA
راجع الروابط اتالية:
http://www.cisco.com/en/US/docs/security/a...de/ifcs5505.pdf
http://www.experts-exchange.com/Hardware/N...Q_23118670.html
http://www.experts-exchange.com/Hardware/N...Q_22786459.html
Configuration example from Cisco
http://www.cisco.com/en/US/products/ps6120...191.shtml#NAT-1
Mahmoud Magdy
MVP - Exchange Server. MCITP (Windows Server 2008, Exhcange Server 2010,/2007),CCNP, MCTS(OCS 2007 R2, SCCM 2007)
Tech Lead
Ingazat Information Technology
Follow me on twitter: http://www.twitter.com/_busbar
my blog: http://autodiscover.wordpress.com
Link with me on linkedin: http://www.linkedin.com/profile?viewProfile=&key=71027694
or on experts-exchange.com: http://www.experts-exchange.com/M_1426100.html
هذا فقط يعطيك حماية في الـinter-vlan ترافك. أما الـintra-vlan فلن يعطيك. والسبب لأنه _أساسا_ البكتس في هذه الحالة ستعالج دون تدخل الـPIX اطلاقا، فهي بين هوست وهوست آخر في نفس نطاق الـbroadcast والـPIX سوائا رضي أم لا فالأمر سيان.اقتباساعتقد انه كلامك خاطئ فلو قام بعمل سب انترفيس لكل فيلان فانه سيستطيع التحكم في الترافيك فيما بينها بل و عمل انترفيس بسيكيوريتي ليفل كمان، هذا الاسلوب موجود و قمت بتنفيذه اكثر من مرة،
بل وأيضا للأمن و لفلترة الـunicasast. راجع شرح الأمر في هذا الرابطاقتباسال Protected ports لا تمنح الفيلترينج المطلوب و هي ليست للامن و لكن لفلترة البودكاست و المالتيكاست
لو تلاحظ السائل يستخدم end-of-sale switches فلا داعي للتفاؤل هنا فيما يتعلق بالـpix.اقتباسالبيكس لان يكون عنقد زجاجة لو كانASA مع بورتات جيجا او 10 جيجا ، انا شوفت ASA بيقوم بعمل راوتنج بين 170 VLAN و حوالي 400 هوست و لا مشاكل
للعلم بورتات الـ10Gbps لا تجمعها وتقول هذا الـTotal throughput. يجب عليك أن تنظر على الـBackplane capacity. معظم اجهزة الفايروالز حتى الحديثة المنتشرة هي في حالة blocking. خطأ كبير الحساب بناءا على اجمالي سرعة المنفذ. انظر إلى هذه الصفحة وانتبه للـpps. الـpps أهم من الـbps لأنه من الناحية البرمجية عملية نقل الـpayload هي عبارة عن عملية بسيطة وغبية، ماهي إلى عملية MOV ومبرمجي الـAssembly فاهمين قصدي، لكن الجهد الحقيقي يكون في معالجة الـheader. ولو تعطيني اسم الـASA الذي تتكلم عنه سأعطيك مثال أوضح.
هذا الكلام ينطبق على السوتشات والراوترات أيضا والشركات ومن ضمنها Cisco تستخدم لغة ماركتينج لتكبير الأرقام. فعلى سبيل المثال لو تنظر على Cat6509 مثلا فمع Sup720 يقولون أنه اجمالي السعة 720Gbps، لكن الحقيقة أنه 360Gbps x 2 يعني upload + download وكأنك تقول أن Fastethernet 200Mbps، واصلا حتى الـ 360Gbps هي عبارة عن 40Gbps x 9 (فرضا لديك 9 slots)، والحقيقة العظمى الخافية هو أن هذا الكلام مبني على فرضية أنك تستخدم line cards في كل slot تدعم خاصية dCEF - Distributed CEF يعني كل line card يقوم بمعالجة منفصلة مستقلة على الـsupervisor engine. وللعلم Cisco تنتج Line card توفر 8 منافذ كل واحدة منها 10Gbps و أصلا الـmaximum bus speed للـslot ذاتها _لا يتجاوز_ 40Gbps لو نظرت على الـarcheticture للـسوتش، يعني إجمالي سرعة المنافذ 80Gbps و الـbackplane لا يستطيع أن يتعدى حاجز الـ40Gbps وهذا اسمه blocking situation، او عنق الزجاجة، أو سمه كما يحلو لك.
اذا تعطيني اسم الـASA الذي تتكلم عنه سأعطيك مثال أقرب. و خلاصة الكلام لا تحسب بنائا على الـtotal interface speed انما الـbackplane capacity. وأفضل اختيار هو أن يذكر الأخ السائل نوعية الـPIX التي يملكها.
صياغة الأمر هو نفس صياغة الأوامر في أي نظام تشغيل IOS، هذه هي الأوامر:اقتباسلا انا اقصد انه ال ACL على 3550 معقدة و لا تقوم بتوفير المطلوب من فلترة و امن
access-list 101 deny ip 10.0.10.0 0.0.0.255 10.0.20.0 0.0.0.255
access-list 101 permit ip any any
interface vlan 10
access-group 101 in
ونفس الكلام بالعكس تطبقه على interface vlan 20، وهكذا يكون عندك L3 filtering وبسرعة أكبر من الـPIX.
ومن ناحية حماية أعلى، ماذا تقصد بالضبط. اذكر اسمها.
http://www.cisco.com/en/US/docs/switches/l...ml#wpmkr2053767
الـPIX أو اي فايروال ثاني في on-stick topology لا يستطيع أن يقوم بتقديم اي حماية في نفس الـbroadcast دومين. يجب أن يكون في السوتش ذاته. الذي تتكلم عنه فقط صحيح في حالة inter-vlan filtering.اقتباسو كما قلت كل VLAN يمكن ان يكون لها سيكيوريتي ليفل او كلهم في نفس السيكيوريتي ليفل..كيف يمكن عملها؟ من خلال انه السب انترفيس نفسها ستكون مخصصة في الفيلان و ليها سيكيورتي ليفل معين ، و البيكس او ال ASA سيكون هو الجيتواي لكل ال VLANS و عند مرور ترافيك من في لان لفيلان تانية ستمر و تفلتر عبر ال ASA
تم تعديل هذه المشاركة بواسطة eech55 في 7 ديسمبر 2008 في 12:10
إذا نفعتك أحد مشاركاتي فأدع بظهر الغيب لوالداي بالصحة والسلامة والسعادة وطول العمر وأن يكون هذا زيادة لهما في كل خير.
before asking: smart questions how-to
اخي لا اريد ان ادخل في نقاشات بيظنطية معك كما من قبل، عمري ما سمعت عن احد بيقوم بتنفيذ ACL على السويتشات علشان يقوم بعمل فلترة بين هوستات على نفس البرودكاست دومين، صحيح انه صيغة الامر نفسها بس هل يمكن تنفيذها بين البورتات على السويتش و على مستوى الهوستات هذا هو السؤال...
على كل كلا التصميمين تم شرحهم و للسائل الاختيار فيما يناسبه بالنسبة للنتورك و الامن الذي يريده
Mahmoud Magdy
MVP - Exchange Server. MCITP (Windows Server 2008, Exhcange Server 2010,/2007),CCNP, MCTS(OCS 2007 R2, SCCM 2007)
Tech Lead
Ingazat Information Technology
Follow me on twitter: http://www.twitter.com/_busbar
my blog: http://autodiscover.wordpress.com
Link with me on linkedin: http://www.linkedin.com/profile?viewProfile=&key=71027694
or on experts-exchange.com: http://www.experts-exchange.com/M_1426100.html
ومن قالك أن هذا الـACL توضع على البورتات على مستوى الهوستات.اقتباسعمري ما سمعت عن احد بيقوم بتنفيذ ACL على السويتشات علشان يقوم بعمل فلترة بين هوستات على نفس البرودكاست دومين، صحيح انه صيغة الامر نفسها بس هل يمكن تنفيذها بين البورتات على السويتش و على مستوى الهوستات هذا هو السؤال...
كما قلت في ردي السابق الـACL ممكن يكون في الSwitch أو الPIX وقلت رأيي من ناحية الـperformance وهذا فقط يكون على الـvirtual vlan interface وعددها قليل.
لكن الذي _يجب_ أن يكون على كل منفذ في كل switch هو switchport protected لانه لا يمكن تطبيقه أصلا في مكان آخر.
ولا داعي للكلام الجارح واسائة الظن دون سبب أوالرد على مستوى شخصي. شكرا.
إذا نفعتك أحد مشاركاتي فأدع بظهر الغيب لوالداي بالصحة والسلامة والسعادة وطول العمر وأن يكون هذا زيادة لهما في كل خير.
before asking: smart questions how-to