الفريق العربي للبرمجةأرشيف المنتديات · 2000 – 2023
نسخة أرشيفية للقراءة فقط — التسجيل والمشاركة مغلقان، والمحتوى محفوظ كما كان.

لمنع أي فيرس Autorun

بدأه aymoon1987 في 17 نوفمبر 2008 · 42 رد · 10,357 مشاهدة · في قسم أمن المعلومات العام
مشاركة: واتساب X فيسبوك تيليجرام
#26

أرجو أن أستطيع ولكني مشغول في مشروع هذه السنة ان شاء الله .

كل ما أستطيع ان أفعله الآن أن أرفعه في موضوع جديد الآن ان شاء الله .

وانا ان شاء الله موجود للرد على أي سؤال ولكن للشرح فعلا لا أستطيع .

http://www.sec-your.com/MYviruses.rar

تم رفع الملف

الباسوورد :aymoon1987

تم تعديل هذه المشاركة بواسطة aymoon1987 في 15 ديسمبر 2008 في 02:00

NohTaDa
#27
aymoon1987 كتب:
:D انا نفسي لم أجربه .

اما ان اردت طريقة عمله يمكنك أن تأخد أي ( فيروس خبيث ) من الفايروسات الموجودة open source وتضعها في الكود الخاص بك في فيروس ال autorun الخاص بك .

ولكن فقط لن أساعد أحد بالفيروس أو بكود الفيروس .

ولكن ابحث في google عن open source viruses من الممكن أن تستفيد وان كنت لاتعلم انك تستطيع دمج ال Assembly بالC فلأفضل لك ان تبحث أكثر كيف تدمجهم .

عمل الفيروس ال autorun سهل لمن يريد العلم .

ولكني آسف لاأستطيع أن أعطي أي أكواد فيروسات أو فيروسات لأحد لعدم الضرر .

اما للرد على الأخ Xhacker :-

........

*cough*

*gulp*

اقرأ اسمي بشكل جيد حتى تكتبه بشكل صحيح في المرات القادمة عندما تريد الاقتباس أو التعقيب.

قرأت بقية الردود التي تلت هذا الاقتباس، لا تعليق :D

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

#28

.........

تم تعديل هذه المشاركة بواسطة aymoon1987 في 15 ديسمبر 2008 في 08:07

NohTaDa

#29
Xacker كتب:
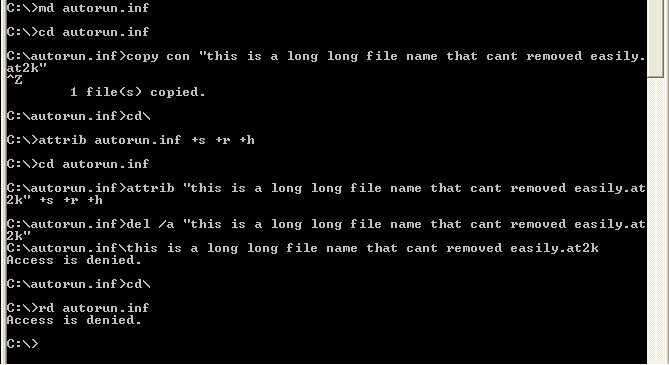
هناك بعض الفيروسات ذات درجة الخبث المتوسط :P يمكن تفادي إصابة flash disks بها من خلال إنشاء مجلد باسم autorun.inf

ثم إنشاء ملف داخل هذا المجلد باسم مثلاً

this is a long long file name that cant be removed easily.at2k

من ثم استخدام cmd line وتنفيذ الأمر

D:\>attrib autorun.inf +s +r +h

ونفس الأمر على الملف

D:\autorun.inf\>attrib "this is a long long file name that cant be removed easily.at2k" +s +r +h

مما يعطي المجلد والملف الخصائص hidden, system, read-only فيكون من غير الممكن حذف المجلد قبل حذف الملف بداخله وتغيير خصائص الملف ليكون قابل للإزالة من ثم تغيير خصائص المجلد ليكون قابل للاستبدال.

أخ Xacker جربت طريقتك خطوة خطوة لكن ما يحدث أن الطريقة تنجح في البداية حيث جربت حذف المجلد و تم رفض الحذف لكن بعد التجربة مرة أخرى تم حذف المجلد و لم تظهر رسالة المنع فهل من تعليل للسبب ؟؟ :huh:

تم تعديل هذه المشاركة بواسطة rober في 18 ديسمبر 2008 في 08:01

I'm Away For Sometimes

I'll Finish My Works

Come Back Soon

More Study > More Search > More Try > More Learning > Great Success

#30

هل تقوم بتجربة الحذف بشكل يدوي بنفسك بعد إظهار مجلدات النظام المحمية؟ :)

اكتب برنامج، استخدم فيه مثلاً

DeleteFile وجربها مع المجلد ستفشل بخطأ ERROR_ACCESS_DENIED

RemoveDirectory وجربها مع المجلد ستفشل مرة أخرى بخطأ ERROR_ACCESS_DENIED

بفرض أن الفيروس قام باستخدام SetFileAttributes لتغيير الخصائص، جربها مع المجلد وضع الخاصة FILE_ATTRIBUTE_NORMAL ستنجح.

كرر عملية الحذف بـ DeleteFile للمجلد، ستفشل.

كرر عملية الحذف بـ RemoveDirectory ستفشل بخطأ ERROR_DIR_NOT_EMPTY.

على الفيروس الآن أن يقوم بجلب أسماء الملفات الموجودة داخل المجلد وتغيير خصائصها جميعاً إلى normal حتى يستطيع حذف المجلد وعندما تقوم باستخدام أسماء عشوائية لأسماء الملفات التي لا تحوي بيانات وبالتالي فارغة وبالتالي لو أنشأت 1000 ملف فربما لا تستهلك من مساحة القرص 1 كيلوبايت فستكون المهمة unpleasant بالنسبة له، ماذا لو أنشأت أيضاً مجلدات باسماء عشوائية وقمت بوضع فيها ملفات بنفس الطريقة كل هذا بشكل عشوائي لا يتبع pattern معين؟ :)

لا أحتاج لوضع مثال، أنت تكتب بالدلفي، جرّبها بالنسبة لك الأمر أسهل من كتابتها بالنسبة لي بالأسمبلي.

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

#31

السلام عليكم

أخ Xacker مشكور جدا على المتابعة على الرغم من الأسئلة التافهة التي أسألها :blush:

بالنسبة لـ

Xacker كتب:
هل تقوم بتجربة الحذف بشكل يدوي بنفسك بعد إظهار مجلدات النظام المحمية؟ :)

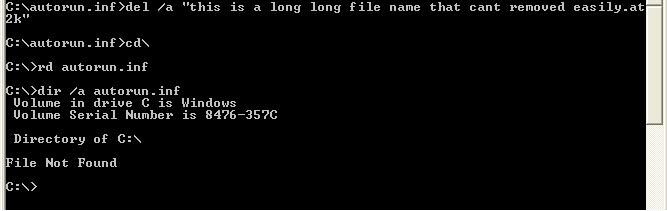
أقوم بإنشاء المجلد و الملف من الـ DOS و تنجح الطريقة في البداية

post-143282-1229599846_thumb.jpg

عند التجريب مرة أخرى

post-143282-1229599856_thumb.jpg

و هذا ما أريد أن أعرف سببه :huh: :blink:

و بالنسبة لـ

Xacker كتب:
اكتب برنامج، استخدم فيه مثلاً

DeleteFile وجربها مع المجلد ستفشل بخطأ ERROR_ACCESS_DENIED

RemoveDirectory وجربها مع المجلد ستفشل مرة أخرى بخطأ ERROR_ACCESS_DENIED

بفرض أن الفيروس قام باستخدام SetFileAttributes لتغيير الخصائص، جربها مع المجلد وضع الخاصة FILE_ATTRIBUTE_NORMAL ستنجح.

كرر عملية الحذف بـ DeleteFile للمجلد، ستفشل.

كرر عملية الحذف بـ RemoveDirectory ستفشل بخطأ ERROR_DIR_NOT_EMPTY.

على الفيروس الآن أن يقوم بجلب أسماء الملفات الموجودة داخل المجلد وتغيير خصائصها جميعاً إلى normal حتى يستطيع حذف المجلد وعندما تقوم باستخدام أسماء عشوائية لأسماء الملفات التي لا تحوي بيانات وبالتالي فارغة وبالتالي لو أنشأت 1000 ملف فربما لا تستهلك من مساحة القرص 1 كيلوبايت فستكون المهمة unpleasant بالنسبة له، ماذا لو أنشأت أيضاً مجلدات باسماء عشوائية وقمت بوضع فيها ملفات بنفس الطريقة كل هذا بشكل عشوائي لا يتبع pattern معين؟ :)

لا أحتاج لوضع مثال، أنت تكتب بالدلفي، جرّبها بالنسبة لك الأمر أسهل من كتابتها بالنسبة لي بالأسمبلي.

قمت بعمل محاولة في دلفي أرجو منك أن تجربها على المجلد c:\autorun.inf و هي في المرفق

delete_autorun_inf_folder.rar

I'm Away For Sometimes

I'll Finish My Works

Come Back Soon

More Study > More Search > More Try > More Learning > Great Success

#32

بالنسبة للطريقة من خلال الـ DOS ففعلت خطواتك نفسها ولم يحدث لدي ما حدث لديك، ما زلت غير قادر على إزالة الملف أو المجلد :blink:

---

استخدام SHFileOperation يقوم بحذف المجلد وكافة الملفات بداخله مهما كانت الـ attributes :)

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

#33
Xacker كتب:
بالنسبة للطريقة من خلال الـ DOS ففعلت خطواتك نفسها ولم يحدث لدي ما حدث لديك، ما زلت غير قادر على إزالة الملف أو المجلد :blink:

هل من تعليل لما يحدث عندي بصراحة أنا مستغرب :huh: :blink: :tantrum:

ملاحظة نفس المشكلة بإستخدام الـ Explorer

تم تعديل هذه المشاركة بواسطة rober في 18 ديسمبر 2008 في 15:48

I'm Away For Sometimes

I'll Finish My Works

Come Back Soon

More Study > More Search > More Try > More Learning > Great Success

#34

السلام عليكم

حسب علمي أن الفايروس ليس Autorun.inf و أنما هو ملف تنفيذي يكون في المسار c:\windows\system32

بأسماء مختلفة أحدها ( amvo.exe ) و هذا الملف يقوم بتشغيل نفسه مع كل أقلاع ( أحيانا يشغل نفسه من مجلد الـ Temporary )

و يقوم بإنشاء الملف ( Autorun.inf ) و الملفات الأخرى ذات اللواحق cmd,bat,com و غيرها على الأقراص

فهل هناك طريقة لمعرفة ما هي أسماء الملفات التي تشبه صاحبنا ( amvo.exe ) و الملفات التي تقوم بإنشائها بالأقراص

سبب الطلب ( محاولة < فاشلة > لعمل Removal ) لكني أرغب في المحاولة لأني قربت أنفجر من درجة و سرعة أنتشاره :angry:

طبعا سيقال لماذا لا تقوم بعمل scan على جميع الملفات ( أقول بسبب الرغبة بسرعة العملية و لأني لست على دراية كافيه لعمل ذلك )

تم تعديل هذه المشاركة بواسطة rober في 25 ديسمبر 2008 في 01:19

I'm Away For Sometimes

I'll Finish My Works

Come Back Soon

More Study > More Search > More Try > More Learning > Great Success

#35

إن كان amvo موجود فلديك anti-amvo الذي كتبه djug تجد رابطه بموضوع خاص في القسم.

إن كان هناك فيروسات أخرى فبكل الاحوال تستطيع عرض الملفات المخفية في السواقات لتعمل autorun ومن هنا تبدأ عملية الـ debugging إن لم يكن الفيروس معروف.

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

#36
Xacker كتب:
إن كان amvo موجود فلديك anti-amvo الذي كتبه djug تجد رابطه بموضوع خاص في القسم.

إن كان هناك فيروسات أخرى فبكل الاحوال تستطيع عرض الملفات المخفية في السواقات لتعمل autorun ومن هنا تبدأ عملية الـ debugging إن لم يكن الفيروس معروف.

نسيت أن أنقله إلى المنتدى هنا :unsure:

سأقوم بذلك إن شاء الله

#37

بالنسبة لوضع مجلد اوتورن بامكانك استخدام برنامج USB Disk Security

فهو فعال جدا، ولم يمر علي فايروس يقوم باعادة تسمية الاوتورن الى اسم آخر

#39
AND كتب:
بالنسبة لوضع مجلد اوتورن بامكانك استخدام برنامج USB Disk Security

فهو فعال جدا، ولم يمر علي فايروس يقوم باعادة تسمية الاوتورن الى اسم آخر

لأنه كبرنامج يعمل مع بدء التشغيل، فرضاً > يفتح المجلد ليقوم بإمساك مقبضه دون أن يسمح لبرامج أخرى بالتعديل عليه.

أفعل هذا لدي في المقهى حيث كتبت بريمج صغير يقوم بحذف ملف autorun.inf من السواقات التي لا يتحكم بها DeepFreeze ومن ثم يقوم بإنشائه ممسكاً بالمقبض ويدخل في حلقة لا يقوم بإنهاء نفسه. الفكرة مفيدة وجيدة :D

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

#40

لا ليس كذلك أخي Xacker هو يقوم بنفس فكرة المجلد الغير قابل للحذف بسبب اسمه كما طرحتها انت لكن بطريقة اكثر فاعلية

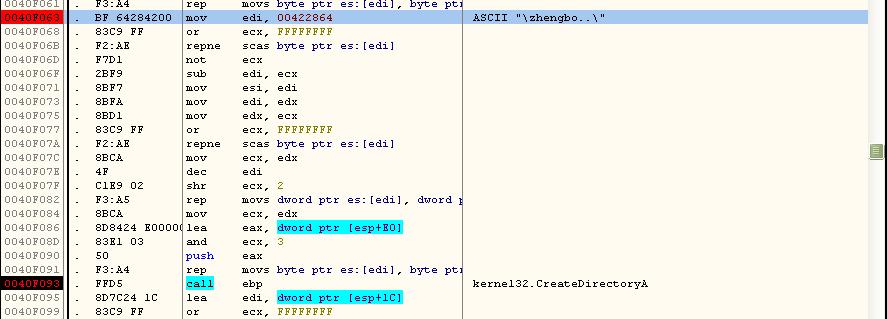
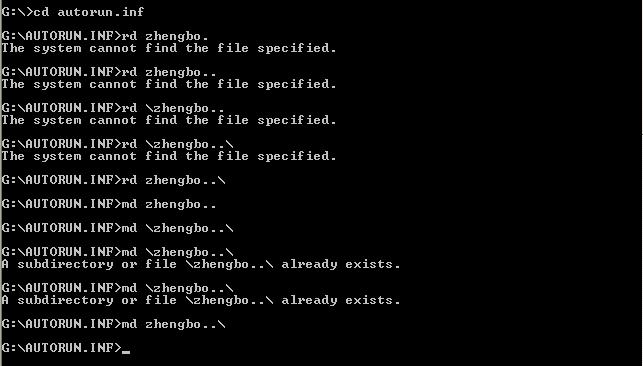
يُنشأ مجلد ال Autorun.inf بداخله مجلد باسم .zhengbo لا يمكن حذفه او تعديله بالشكل الذي يظهر به حتى عند استخدام

command prompt وهذا يرجع الى ان الاسم الحقيقي له يختلف عما هو ظاهر وهنا يتضح الشيء :wink:

post-77919-1230302920_thumb.jpg

انظر التجارب وبالنهاية كيف نجح الامر

post-77919-1230302945_thumb.jpg

ولا اعلم لماذا يجب زيادة zhengbo..\ وتختفي بعد هذامن اسم المجلد

ومع كل هذا يمكن تغيير اسم مجلد Autorun.inf الى اي اسم آخر لكن حسب ما رايت لم تتطور الفيروسات

بعد الى هذه الدرجة biggrin.gif كما ان الفايروس لا يستطيع التكهن بما سبق حتى يقوم بحذف المجلد :P

وهنا تاتي فكرة احتواء الHandle في انها أفضل مما سبق جميعا حيث تمنع جميع انواع التعديل كافة حتى ال rename

ولكن هذه الفكرة يمكن ان يتحكم بها المستخدم على جهازه فقط ، فاذا كان لديه فلاشة او هارديسك خارجي

يفضل وضع المجلد السابق حتى يفتحها فيما بعد بدون خطر.

المشكلة التي حصلت معي اثناء التجربة :blink: هو بعد الامر \..md \zhengbo لم يظهر عندي وعند اعادة الامر يشير

الى وجوده هل تحول الى rootkit -_-

تم تعديل هذه المشاركة بواسطة AND في 26 ديسمبر 2008 في 17:58

#41

تحليل جميل، بخصوص الجزء الأخير من كلامك

اقتباس
المشكلة التي حصلت معي اثناء التجربة :blink: هو بعد الامر \..md \zhengbo لم يظهر عندي وعند اعادة الامر يشير

الى وجوده هل تحول الى rootkit sleep.gif

ممكن توضح أكثر فلم أستطع تفسير المعنى الكامل.

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

#42
خلدون خالد2 كتب:
إذا كنت انا اصلا عامل ملف Autorun للفلاش (لتغيير الأيقونة الخاصة بالفلاش) , طريقتك سوف تضطرني لأن أحذف الملف الخاص بي

هل هناك طريقة لأن نضرب العصفورين بحجر واحد ؟؟؟

ربما تفيدك الطريقة التالية :

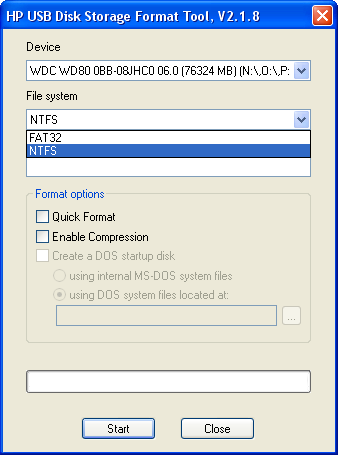
استعمل HP USB Disk Storage Format Tool

قم بتهيئة الفلاش باستخدام نظام الملفات ntfs

post-34420-1230331559_thumb.png

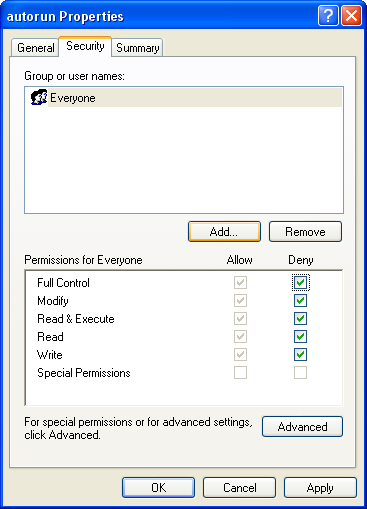
استخدم خصائص نظام الملفات ntfs لعدم حذف الملف autorun.inf

post-34420-1230331636_thumb.png

الجزء الثاني من الطريقة استعملة على الأقراص المحلية وأثبت فعاليته

الطريقة كاملة (الجزء الأول + الجزء الثاني ) لست متأكد من فعاليتها فقد جربتها منذ فترة طويلة ونسيت النتيجة التي وصلت لها :P

من دواعي فلسفة السخط في الطبائع الخيرة أن يكون الإنسان مجبولا على الإحساس بالواجب والشعور باللياقة . ذلك أن الذي يجبل على هذا الخلق يرى الأشياء كما هي كائنة ثم يراها كما يجب أن تكون فلا يلبث أن يجد في كل شيء نقصا ولا يلبث أن يجد في كل شيء باعثا للأسى و الأسف وداعيا إلى النقد والمذمة . فيكون غضبه أكثر من رضاه وحزنه أعم من فرحه ، ويكون إلى التنفير والقول بالتشاؤم أميل منه إلى التبشير والقول بالتفاؤل - العقاد

#43

السلام عليكــم ورحمـة الله وبركاتــه

لقد قرأت الموضوع إخوتي

ولكن رأيت أنكم أطلتم كثيرا

والموضوع مو مستاهل

فإذا أردت أن تقرأ الملف الأوتوران كي تعرف إذا

كان هذا ملفك أو ليس هو أكتب في ملف باتش

إسم سواقة الفلاش :\autorun.inf "r"

وسيفتح الملف قبل الدخول للسواقة وعمل الفيروس

ثم إذا لم يكن لك فسيكون فيروس عندها خذ الملف الذي سيفتح تلقائيا

ثم عن طريق ملف باتش أكتب

del إسم السواقة:\إسم الملف الذي سيعمل وصيغته

وبذلك سينحذف الفيروس قبل عمله

ولكن أنت جهز ملف قبل توصيل الفلاشة وطبق ذلك بسرعة

وإذا أردت حذف ملف الأوتوران بغير طريقة

وبما أن الملف الأوتوران لا يعمل في الذاكرة حتى إذا كان الفيروس يعمل

فقم بفتح المفكرة ثم إعمل حفظ بإسم ثم أكتب في مكان حفظ الإسم

autorun.inf

وإحفظه في الفلاشة مباشرة أو على سطح المكتب وقم بعمل نسخ ثم لصق في أي سواقة كانت في الكومبيوتر أو في الفلاشة

ثم إختر نعم لرسالة تأكيد الإستبدال وستنتهي المشكلة

يبقى الفيروس يبقى قدم بي شكوى على مجلس الأمن

ســـــــــــــــــلام

مواضيع مشابهة

عدد الزوار حالياً

المتواجدون خلال آخر دقيقتين · يتحدّث كل ٣٠ ثانية

—الإجمالي—أعضاء مسجّلون—زوار بدون تسجيل

جارٍ التحقق من المتواجدين…