الفريق العربي للبرمجةأرشيف المنتديات · 2000 – 2023
نسخة أرشيفية للقراءة فقط — التسجيل والمشاركة مغلقان، والمحتوى محفوظ كما كان.

كيف أحمى أدواتى أثناء عملها بالذاكرة

بدأه _- محمد نور -_ في 12 نوفمبر 2008 · 27 رد · 3,709 مشاهدة · في قسم أمن المعلومات العام
مشاركة: واتساب X فيسبوك تيليجرام
#26
GamingMasteR كتب:
VirtualLock تتأكد من مجود الـPAGE في الـRAM ولا يتم عمل swapping لها لذلك لا دخل لها هنا .

لا يوجد ما يمنعني من قراءة الـMemory طالما انها موجودة ... زد في التعقيد و الحماية وسأزيد انا في الرجوع الى اصل الشئ حيث التعامل مع المعالج عارياً (تذكر يا نور ؟ :D) .

لو أن كلامك صحيح

فهذا معناه أن الباب مفتوح على مصرعيه :thumb_up:

بالمناسبة المعالج إستغطى من زمان يا حبيبى :P

لا إله إلا الله محمد رسول الله

アッラー以外に神はなし。ムハンマドはアッラーの使徒である
#27
اقتباس
فهذا معناه أن الباب مفتوح على مصرعي

لا لا لا ... انت ممكن تعقّد الموضوع لكن مش معناه انه يكون مستحيل ;)

mov eax, dword ptr ds:[0xffdf0308]

jmp dword ptr [eax+0xfc]

#28

البرنامج فى الاصل بيشتغل فى الذاكرة

اى بيانات مدخله عشان برنامجك يقدر يقراها لازم تكون فى الذاكره اولا لانه هو بيقراها من الذاكرة

ودى نقطة الضعف الى ممكن برنامج الهاكر يقراء فيها البيانات فى نفس الوقت الى برنامج بيقرى فيها البيانات من الذاكرة

فى حيله قديمة ولسه بتنفع لكن مش بتمنع

اثناء ادخال كلمة السر طبعا هاتظهر للمستخدم على شكل نجوم اول ما يدخل حرف تقراه فى الحدث keyup وتضع بدل منه حرف عشوائى

والاحرف الى قرئتها ما تحتفظ بيها كدا - لكن شفرها اول باول - شفر كل حرف لوحده وابعت الكل للسيرفر

والتشفير يكون بمفتاح public-key جديد فى كل اتصال جديد والمفتاح دا يولده السيرفر ويكون ال private-key فى السيرفر (فى كل مره تتصل يعمل مفتاح جديد - عشان لو الهاكر اخد كلمة السر < اوبيانات بصمة صابع او بصمة صوت > المشفره ماينفعش يبعتها ذى ما هى)

كلمة السر بقيت فى الذاكرة وقت لا يزيد عن 0.1 ثانية (الوقت المستهلك اثناء التشفير)

(keylogger قصة تانى لو كان موجود على الكمبيوتر - لكن الموضوع دا عن القراءة من الذاكرة)

طيب لو البيانات مهمه والمخاطره اكبر

فى حيله تانى قديمة برضوا ولسه بتنفع لكن بتمنع :)

password for one use هى باينه من اسمها - توليد كلمة سر للاستخدام مره واحد بس - وممكن زياده فى الامن تخلى الباسورد المولده صالحه لمدة 3 دقايق او 10 دقايق بس - اذا ما دخلش بيها على النظام تتلغى - وهنا لو صاحبنا الهاكر قدر يعرف الباسورد بعد ما دخلها المدير واستخدمها يبقى مش هايقدر يعمل بيها حاجه عشان هتكون اتغيرت مجرد استخدامها

طيب الباسورد الجديده هاتجيبها اذاى ؟؟؟؟؟؟؟؟؟

هاتكون حاجه كدا ذى active key - يدخل على النظام ويدخل اسم المستخدم ويعمل request - النظام يبعت له الباسورد الجديده فى رساله على الموبيل او على الايميل - وطبعا يفتح الايميل من جهاز نظيف او من تلفونه المحمول او من كمبيوتره المحمول البعيد عن شبكة الشركة ومفهوش برامج هاكر

طيب لو البيانات مهمه جدا جدا

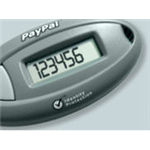
استخدم بقى ال security key بس هتدفع شويا (مش كتير يعنى بتاع PayPal تمنه النهارده 5 دولار بس) (بتاع PayPal بيستخدموه لنفسهم)

ودا عباره عن قطعه ذى الفلاش - بس اصلا مش بتدخل الكمبيوتر - وفيها شاشه صغيره كل دقيقه بتولد رقم مكون من 6 رموز تتطابق مع نفس الرقم الى هيكون موجود فى السيرفر فى نفس الوقت ويستخدم مره واحده برضوا

وكل واحد فى الشركة معاه الkey بتاعه وارقامه مختلفه عن زميله - لما يجى يدخل على النظام لازم يدخل الرقم العشوائى الى فى security key دا - ومن غيره السيستم مش هيفتح - فحتى لو الهاكر قد يعرف الkey دا هيكون استخدم خلاص ومش هيقدر يدخل بيه على النظام

انا شوفت شركات ادويه فى مصر شغاله بالنظام دا - كل مندوب مبيعات معاه labtop بتاعه وال security key بتاعه - واخر اليوم يدخل باسم المستخدم والkey العشوائى على موقع الشركة ويكتب تقريره

post-177132-1228345682_thumb.png

http://www.brighthub.com/computing/smb-sec...iews/12797.aspx

تم تعديل هذه المشاركة بواسطة a3ghadeer في 4 ديسمبر 2008 في 09:02

مواضيع مشابهة

عدد الزوار حالياً

المتواجدون خلال آخر دقيقتين · يتحدّث كل ٣٠ ثانية

—الإجمالي—أعضاء مسجّلون—زوار بدون تسجيل

جارٍ التحقق من المتواجدين…