الفريق العربي للبرمجةأرشيف المنتديات · 2000 – 2023
نسخة أرشيفية للقراءة فقط — التسجيل والمشاركة مغلقان، والمحتوى محفوظ كما كان.

ثغرة في Android على هواتف T-mobile الجيل الأول

بدأه Xacker في 9 نوفمبر 2008 · 5 رد · 641 مشاهدة · في الأخبار والنقاشات التقنية
مشاركة: واتساب X فيسبوك تيليجرام
#1 صاحب الموضوع

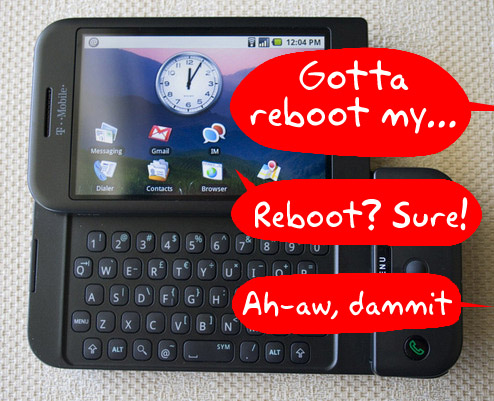
تقرير من ZDNet حول الثغرة التي اكتشفت في هواتف T-Mobile الجيل الأول التي تحوي الإصدارات الأولية من الـ firmware تفيد بأنه عندما يتم تشغيل الهاتف (boot) فإنه يقوم بتشغيل أمر shell كصلاحيات root ويرسل كل نقرات المفاتيح التي يتم إدخالها من الهاتف إلى هذا الـ shell وبالتالي فإن كل كلمة تم كتابتها سيتم إرسالها وبالخفاء حيث يتم اعتراضها وتنفيذها بصلاحيات superuser كأمر تنفيذي!

على سبيل المثال قم بتشغيل الهاتف وتجاهل كل ما يظهر لك على الشاشة ثم قم بكتابة reboot وانقر enter وسيتم إعادة تشغيل الجهاز.

هذه العملية من شأنها أن تعرض بيانات أصحاب هذه الهواتف للخطر فمجرد اتصال الهاتف بحساب telnet على سبيل المثال يعطي أي شخص يعرف الـ IP الخاص بهذا الهاتف إمكانية الدخول إليه وبدون كلمة سر وبصلاحيات كاملة!

المصدر الأولى:

http://blogs.zdnet.com/cell-phones/?p=227

تابع للخبر:

http://blogs.zdnet.com/Burnette/?p=676

المصدر:
http://blogs.zdnet.com/Burnette/?p=680

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

#2

post-28945-1226221488_thumb.jpg

شكرًا على الأخبار الطازجة يا X ..

تم تعديل هذه المشاركة بواسطة المبرمج أحمد في 9 نوفمبر 2008 في 12:07

سبحان الله وبحمده ... سبحان الله العظيم

#3

:evil:

العمل كثير و الوقت قليل أعاننا الله

seo zen SEO Enlightment amazon danbo

#4
Google fixes world's most stupid bug

سبحان الله وبحمده ... سبحان الله العظيم

#5

أرى أن تنقل هذا فى الأمن و الحماية

لا إله إلا الله محمد رسول الله

アッラー以外に神はなし。ムハンマドはアッラーの使徒である

#6

خبر وليس مقال.

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

مواضيع مشابهة