الفريق العربي للبرمجةأرشيف المنتديات · 2000 – 2023
نسخة أرشيفية للقراءة فقط — التسجيل والمشاركة مغلقان، والمحتوى محفوظ كما كان.

اكوادنا مكشوفه فما الحل ؟؟

بدأه BOGY في 19 مايو 2008 · 23 رد · 2,616 مشاهدة · في Microsoft Visual C#.NET
مشاركة: واتساب X فيسبوك تيليجرام
#1 صاحب الموضوع

السلام عليكم و رحمة الله وبركاته

في مشكلة بتواجه المطورين خلال تعاملهم مع الدوت نيت

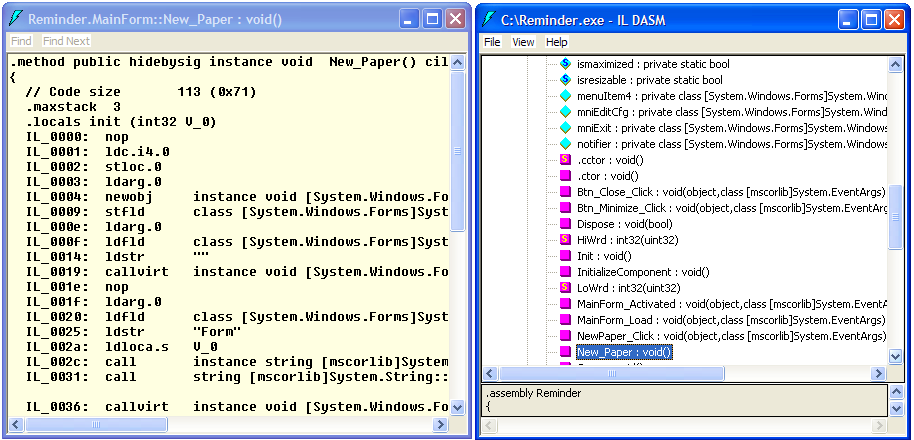
الا وهي عملية الDecompilation

سواءا لملفات ال exe ,dLL

و وأصبحت أكواد برامجنا مكشوفة

فما هي الطريقة لحل هذه المشكلة و هل توجد كلاسات في الدوت نيت لحماية برامجنا

ام هل هبالك برامج لحماية ملفاتنا

أم (من وجهة نظري) استخدام الاسمبلي

ام ما هي الطريقة المثلى لحد هذه المشكلة

بحيث لما الواحد بيعمل برنامج لشركة وييجي يسلمه بيلاقي الكود بتاعة اتفك :angry:

IT'S EASY, IF YOU TRY

#2

السلام عليكم

أخي العزيز، إن المشكلة التي تقول عنها هي فعلاً مشكلة موجودة

وقد أصبحت بعض شركات المكتبات (الصفوف و عناصر التحكم) لا تأبه

بأن يكون كود المكتبة مفتوحاً.

هناك برامج للحماية والتي اختبرتها جميعها و لم تنفع أبداً

أما بالنسبة لبعض الشركات التي تحمي أكوادها فهي تشتري برامج الحماية

بشكل تجاري وقانوني وبأسعار باهظة على ما أعتقد.

ما أريد قوله أن برنامج (Reflector) هو عقبة أمام التقدم البرمجي (طالما أننا لم نتخذ برمجة المصدر المفتوح كطريق لنا)

وشكراً...

مؤسس شبكة مواقع إجابتي أول شبكة مواقع عربية للأسئلة والأجوبة

#3

السلام عليكم

إستعمل مكتبات الربط الديناميكي

قريبا و ربما غدا أنتهي من مراجعة الكتيب الذي يوضح تقريبا الحل

#4

اقتباس
إستعمل مكتبات الربط الديناميكي

للاسف عندي برامج تفك اي حاجه معموله بالدوت نيت

IT'S EASY, IF YOU TRY

#6
بن العيد كتب:
السلام عليكم

إستعمل مكتبات الربط الديناميكي

قريبا و ربما غدا أنتهي من مراجعة الكتيب الذي يوضح تقريبا الحل

ليست حلا أبدا أخي الفاضل فكلها NET Assemblies.

---------------

ولكن هل تستحق أكوادكم فعلا حمايتها :D

#7
اقتباس
إستعمل مكتبات الربط الديناميكي

C\C++ and not .Net DLLs

اقتباس
هل جربت برامج الـobfuscation؟

already provided by java markets and it is just yo make the IL (Intermediate Language ) code less readable that's all ;)

#8
اقتباس
هل جربت برامج الـobfuscation؟

سمعت عنه بس مش عارف استخدمه ازاي

بس اكيد بدل ما هوه تبع الدوت نت برضه فا سهل اني اي يحد يفكه برضه

IT'S EASY, IF YOU TRY

#9
BOGY كتب:

سمعت عنه بس مش عارف استخدمه ازاي

بس اكيد بدل ما هوه تبع الدوت نت برضه فا سهل اني اي يحد يفكه برضه

الفكرة من الـobfuscation (التضليل) ليست إخفاء الكود بل جعله صعب القراءة. قوة الـobfuscation تعتمد على المنتج نفسه و لكن من ضمن ما تفعله هو تغيير أسماء المتغيرات و الدوال إلى أسماء مبهمة و متشابهة لتصعيب عملية تتبع الكود و خلط طريقة تدفق البرنامج و أشياء أخرى كهذه. قم بعملية بحث في google و ستجد عدة برامج. و هناك برنامج يأتي مع النسخة البروفشنال من فيجوال ستوديو 2005 اسمه Dotfuscator يمكنك تجربته إذا أردت.

هل هي فعالة 100%؟ كلا. و لكن لا يوجد شئ فعال 100%. حتى برامج الـ++C و الأسيمبلي يمكن فكها إذا كان المتدخل صبوراً بما فيه الكفاية (ظهور كراكات البرامج المحمية أكبر دليل).

و لكن الحل الأفضل (في رأيي) هو انتهاج مبدأ المصدر المفتوح و بيع البرنامج كخدمة بدلاً من بيعه كسلعة.

تم تعديل هذه المشاركة بواسطة System Down في 21 مايو 2008 في 10:25

#10
System Down كتب:
و لكن الحل الأفضل (في رأيي) هو انتهاج مبدأ المصدر المفتوح و بيع البرنامج كخدمة بدلاً من بيعه كسلعة.

أنا أصبحت مؤخراً من مؤيدي مبدأ المصدر المفتوح ولكن ما الذي يضمن لك أن المبرمجين الذين

يفكون برنامجك لن يحتكروه تجارياً ولمصلحتهم الشخصية أو ما يسمى في علم إدارة المشاريع البرمجية بخزائن المال

(المقصود هو احتكار برنامج بقصد المنفعة الشخصية بدلاً من تبادل المعرفة ونشر العلم).

إحدى فوائد مبدأ المصدر المفتوح: أن يكون في كل شركة قسم (IT) خاص مهمته تطوير البرامج التي تشتريها الشركة بحيث تخدم

الشركة و تقوم بتخصيص البرامج حسب احتياجاتها.

وشكراً...

مؤسس شبكة مواقع إجابتي أول شبكة مواقع عربية للأسئلة والأجوبة

#11
اقتباس
الفكرة من الـobfuscation (التضليل) ليست إخفاء الكود بل جعله صعب القراءة.

طب ما لازم تعرفوا يا جماعة ان اي برنامج بتاع شركة بيقولك ان احنا نحمي البرنامج بتاعك من انه يتفك للمصر

و تلاقي في نفس الوقت كراكات للبرامج دي

فا ده معناها انها اتفكت هيه كمان

فا ده مش حل برضه

IT'S EASY, IF YOU TRY

#12

غير التكنلوجيا، عندك جافا، سي، سي++... كلها لغات مجانية.

بعض المواضيع المهمة في المنتدى:

مكتبة سي/سي++

#13
BOGY كتب:

طب ما لازم تعرفوا يا جماعة ان اي برنامج بتاع شركة بيقولك ان احنا نحمي البرنامج بتاعك من انه يتفك للمصر

و تلاقي في نفس الوقت كراكات للبرامج دي

فا ده معناها انها اتفكت هيه كمان

فا ده مش حل برضه

الـobfuscation ليس حماية فيزيائية. أي أنه لا يمنع فك كود البرنامج. ما يفعله هو جعل كود البرنامج صعب القراءة و التتبع. أي أن المتدخل سيستطيع فك كود البرنامج و لكنه سيجد صعوبة بالغة في فهم هذا الكود حتى يعدله. جرب إدخال أي من برامجك في dotfuscator الذي يأتي مع فيجوال ستوديو 2005 ثم فكه ببرنامج decompiler لترى ما أقصده.

imadarab كتب:
غير التكنلوجيا، عندك جافا، سي، سي++... كلها لغات مجانية.

كلها يمكن فكها. بالذات الجافا لأنها تتبع نفس فكرة الدوت نت. لا يوجد شئ اسمه حماية 100%

#14

طب و العمل ايه ؟؟ هل نسيب أكوادنا كده ولا ايه رايكوا ندور احسن على طريقة زي الجورزم خاص بكل واحد بس يقولنا على المبدء أضني كده احسن صح ؟؟

اقتباس
غير التكنلوجيا، عندك جافا، سي، سي++... كلها لغات مجانية.

وهوه كل ما تقابلني مشكله في لغة أحول على الي بعديها ؟؟

IT'S EASY, IF YOU TRY

#15

حل 100% لا يوجد.

هناك دائماً من سوف يستطيع سرقة عملك. و هي مشكلة تواجه الجميع.

و لكنها ليست مشكلة يجب أن تشلك عن عملك.

خذ احتياطاتك، و ثق في أن 90% (حسناً ربما 80% :lol:) من الناس هم شرفاء بطبعهم :)

#16
اقتباس
خذ احتياطاتك، و ثق في أن 90% (حسناً ربما 80% laugh.gif) من الناس هم شرفاء بطبعهم

بالطبع فلاتنظر كم ممن حمل النسحة المسربة من ويندوس 2000

موقع البرنامج

مبارك لشعب تونس photo-thumb-42837.png

#17

الموضوع مناقش عدة مرات :

هذا نقاش سابق لنفس الموضوع

/index.ph...mp;hl=reflector

و قم بالبحث في المنتدى ب : Reflector و ستجد العديد من المواضيع التي تطرقت لهذاالأمر

#18
اقتباس
حل 100% لا يوجد.

متأكد؟

اقتباس
هناك دائماً من سوف يستطيع سرقة عملك. و هي مشكلة تواجه الجميع.

لذلك إكتشف العرب شفرة الويندوز

post-91400-1211380394_thumb.png

من اراد ان يتعلم فليبحث في هذه المواضيع

ILDasm.exe, ilasm.exe

Microsoft Intermediate Language(MSIL or IL), Executable Machine code

#19
System Down كتب:
كلها يمكن فكها. بالذات الجافا لأنها تتبع نفس فكرة الدوت نت. لا يوجد شئ اسمه حماية 100%

صحيح، و لو كانت الحماية الكاملة موجودة لإستطاعة الشركات الكبرى حماية برامجها.

بعض المواضيع المهمة في المنتدى:

مكتبة سي/سي++

#20

السلام عليكم,

لدي فكرة لكني لم اطبقها حتي الان.

وهي:

حقن ملف dotnet.exe داخل ملف native.exe

وعند تشغيل native.exe يقوم مباشرة بتحميل dotnet.exe من خلال bytearray إلي الذاكرة

بحيث لانقوم بأستخراج dotnet.exe الي hard disk

وهكذا يمكن تضليل برامج dotfuscator

السؤال : كيف يمكن تشغيل أو تحميل exe الي الذاكرة من خلال bytearray ؟

مواضيع متنوعة

#21
Moudey كتب:
السلام عليكم,

لدي فكرة لكني لم اطبقها حتي الان.

وهي:

حقن ملف dotnet.exe داخل ملف native.exe

وعند تشغيل native.exe يقوم مباشرة بتحميل dotnet.exe من خلال bytearray إلي الذاكرة

بحيث لانقوم بأستخراج dotnet.exe الي hard disk

وهكذا يمكن تضليل برامج dotfuscator

السؤال : كيف يمكن تشغيل أو تحميل exe الي الذاكرة من خلال bytearray ؟

توجد برامج تقوم بذلك. قم بالبحث عن .NET Native compiler. لكن لها سلبياتها.

#22
/index.php?showtopic=161416
#23

موضوع جميل لكن لم يخرج احد بنتيجة

وستظل مشكلة ولا يوجد حل لها الى الان

كما ان هناك الكثير من المبرمجين فى الدول الفقيرة ليس لهم شغل الا صنع الكراكات واختراق اى شىء

لكن كما قال اخ هنا ليكن برامجنا خدمية وليس مجرد سلعه

ومبروك طن الحديد بـ 8100 جنيه

#24

النتيجة (في رأيي) هو أنه علينا التخلي عن الأفكار القديمة فيما يتعلق بالبرمجيات. لا تعامل البرنامج بأنه ملف تريد بيعه، بل خدمة تقدمه بمقابل.

نعم يمكن لضعاف النفوس أن يسرقوا البرنامج، و لكن هل سيستطيعون الحصول على الدعم الفني مثلاً؟

مواضيع مشابهة