الفريق العربي للبرمجةأرشيف المنتديات · 2000 – 2023
نسخة أرشيفية للقراءة فقط — التسجيل والمشاركة مغلقان، والمحتوى محفوظ كما كان.

ثغرة للحصول على ال Root في انوية لينكس من 2.6.17 الى 2.6.24

مغلق
بدأه PlAtOoN في 11 فبراير 2008 · 7 رد · 1,447 مشاهدة · في الأخبار والنقاشات التقنية
مشاركة: واتساب X فيسبوك تيليجرام
#1 صاحب الموضوع

السلام عليكم

موقع slashdot يعرض ثغرة موجودة في جميع توزيعات debian و ubuntu

و أي توزيعة تحتوي على نواة من الإصدارة 2.6.17 حتى 2.6.24

http://it.slashdot.org/it/08/02/10/2011257.shtml

الثغرة تسمح بالحصول على حساب الروت root في النظام

وموقع milwOrm وضع كود بسيط يوضح كيفية إستغلال الثغرة

http://www.milw0rm.com/exploits/5092

انا جربتها على توزيعة ubuntu 6.10 وهي تعمل

2005977017310631809_rs.jpg

والثغرة موجودة على Fedora 8 ايضا

2005926139386802546_rs.jpg

#2

دعنا نعتبرها ثغرة غير خطيرة لهذا الحد حيث انه من الواضح عن طريق gcc قامو بعمل compile للبرنامج و من ثم تنفيذه للحصول على Root في اللينكس. و على ما اظن انه حتى عن طريق Shell account خارجي لن تستطيع عمل compile لهذا البرنامج "Remotely" فهي تعتبر خطير فقط للدخول الى اي جهاز متوفر في نفس المكان الذي تكون فيه :)

راكان

راكان الحنيطي

Be Open Source

opensource-550x4752.gif

#3

فعلا

زى ما قال الأخ راكان

الثغرة لوكال غير خطيرة لهذه الدرجة إلا للذى له حساب شيل فى السيرفر مع تفعيل الكومبايلر و هذا قليل الحدوث

لا تراجع و لا إستسلام

#4
دعنا نعتبرها ثغرة غير خطيرة لهذا الحد حيث انه من الواضح عن طريق gcc قامو بعمل compile للبرنامج و من ثم تنفيذه للحصول على Root في اللينكس. و على ما اظن انه حتى عن طريق Shell account خارجي لن تستطيع عمل compile لهذا البرنامج "Remotely" فهي تعتبر خطير فقط للدخول الى اي جهاز متوفر في نفس المكان الذي تكون في

الصورتين في الاعلى انا اخذتها بنفسي من توزيعة ubuntu 6.10 و الثانية من الـ Live CD لتوزيعة Fedora Core 8

لكي أتأكد بنفسي انها فعلاً تعمل في الانوية القديمة و الحالية

بالطبع ليست خطيرة جداً , ولكن لست مضطراً أبداً لكي تقوم ببنائها من داخل اي جهاز عن طريق مصرف gcc

يكفي ان تقوم ببنائها من خلال توزيعتك و لكن شرط ان تستخدم الامر -static لكي تضمن ان البرنامج سيعمل في أغلب التوزيعات دون الحاجة

الى إعادة البناء

gcc -static -o exploit exploit.c
#5

الثغرة Local Root Exploit

بمعنى لابد أن يتم التنفيذ على السيرفر نفسه لهذا فهى ليست خطيرة جدا و إن كانت لازالت تمثل خطورة

و الحمد لله إنها ليست remote و إلا لكنا لقينا سيرفرات كتير مخترقة :D

لا تراجع و لا إستسلام

#6

ممكن تستخدمها في بنك مثلا يستخدم نظام لينكس او في اي قطاع حكومي انتا موظف فيه وعندك فيه حساب يوزر ترفع صلاحياتك الى روت وتحوس الدنيا وتعمل اللي تبيه !! في هذا الحال تصبح خطيره الثغره لوكال ولو كانت ريموت لكانت اخطر ..شكرا لك

Ease Your Mind

#7

لقد تم إيجاد الحل لها : الترقيع

وهو من مجتمع لنيكس

''‏اللهم إني أسالك إيمانا دائما وأسألك قلبا خاشعا وأسألك علما ‏نافعا وأسألك يقينا صادقا وأسألك دينا قيما وأسألك العافية من كل ‏بلية''

'‏اللهم أغفر للمؤمنين و المؤمنات و المسلمين و المسلمات الأحياء ‏منهم و الأموات'

www.it-scoop.com

#8

لدي اكثر من رد ..

اولا الاخ كاتب الموضوع PlAtOoN

انت قلت بان الصور المرفقه لك ومن عمل يدك ثم اكتشفت انها ماخوذه من الموضوع هذا

http://www.linuxac.org/forum/showthread.php?t=8913

الا اذا كنت انت كاتب الموضوع بنك نيم اخر !!

ثانيا الاخ net_code

الخيال الواسع والذكاء مطلوبان في هذا المجال ولايوجد مشكله الا ولها حل تستطيع عمل كومبايل للثغره

وتتنقل به على فلاش ميموري وتخترق اينما كنت من غير الحاجه الى عمل كومبايل او الحاجه الى كومبايلر على وجه العموم !!

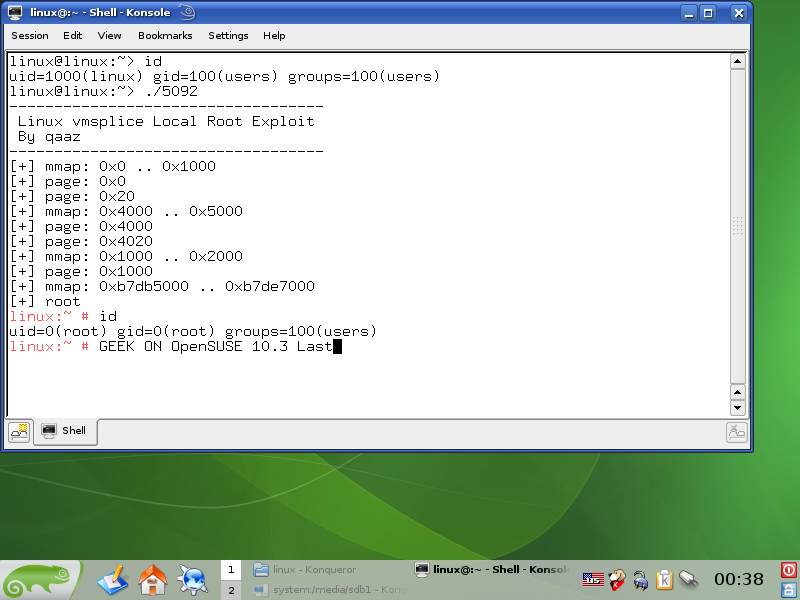
ثالثا انا طبقتها على OpenSUSE 10.3 الاصداره الاخيره واخذت رووت والصوره مرفقه ..مع خالص تقديري

post-66362-1202938873_thumb.png

Ease Your Mind

هذا الموضوع مغلق.

مواضيع مشابهة

عدد الزوار حالياً

المتواجدون خلال آخر دقيقتين · يتحدّث كل ٣٠ ثانية

—الإجمالي—أعضاء مسجّلون—زوار بدون تسجيل

جارٍ التحقق من المتواجدين…