الفريق العربي للبرمجةأرشيف المنتديات · 2000 – 2023
نسخة أرشيفية للقراءة فقط — التسجيل والمشاركة مغلقان، والمحتوى محفوظ كما كان.

استفسار حول سيناريو شبكة من نوع برميتر

مغلق
بدأه أصيل في 28 ديسمبر 2007 · 11 رد · 2,140 مشاهدة · في منتدى الشبكات العام
مشاركة: واتساب X فيسبوك تيليجرام
#1 صاحب الموضوع

اخواني اخطط لانشاء برميتر نتورك يكون فيها بالطبع دومين كنترول و اكستشينج و ويب سيرفر وايزا

لدي اشتراك dsl وساشتري اي بي ثابت سؤالي هو حسب معلوماتي ان الاي بي الثابت اضعه لكرت الايزا الخارجي

ماذا عن الويب سيرفر والاكستشينج طبعا سيكونان في شبكة مستقلة والاشكال لدي هو هل اشتري لهم اي بي ثابته من رينج مختلف عن الاي بي الثابت حق الايزا . وهل يتم الببلش عن طريق الايزا .
#2

أولا ...

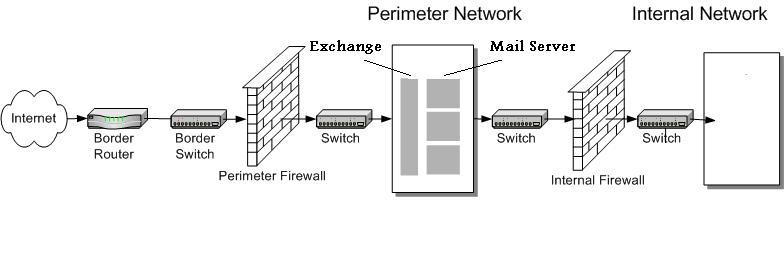
ال Perimeter Network له عدة متطلبات ... لنستعرض اولا هذه الصوره و من ثم نتحدث عن التفاصيل.

post-62882-1198883394_thumb.jpg

في الصوره المرفقه تلاحظ ال Components التاليه:

لدينا 2 فايروول و في حالتك جهازين يعملان ك ISA Server ...

و لدينا مجموعه من السيرفرات مثل سيرفر Exchange و Web Server ...

لاحظ الان ان مصطلح ال Perimeter Network او ما يسمى ال DMZ يعني منطقه معزوله ما بين سيرفرين ايزا.

السيناريو الان سيكون كالتالي:

في شبكتك الداخليه او ال Internal Network حيث لديك ال Clients و ال DC's و ما الى ذلك ... يكونو في Subnet معين انت تحدده ضمن IP Range يوزع عليهم سواء يدويا او ديناميكيا باستخدام ال DHCP ...

و في ال Perimeter Network لديك سيرفرين هما ال Exchange و ال Web Server ... و هما في Subnet مستقل تماما عن ال Internal Network و ايضا تحدده ضمن IP Range معين.

الان الشبكتين منفصلتين كليا من ناحيه منطقيه (Subnets) و يفصل بينهما ISA Server ك Firewall ...

الان بيم ال Perimeter Network و الانترنت ... ايضا يتم فصلهما عن طريق ISA Server اخر لأغراض الفلتره و ما الى ذلك.

الان الايزا الخارجي (الذي يفصل ما بين ال Perimeter Network و ال Internet) يكون له 2 legs ... أي كرتي شبكه ... الاول متصل مع الراوتر الذي يعطي خدمة ال DSL لديك و الثاني متصل مع ال Switch لل Perimeter Network ....

و الايزا الداخلي (الذي يفصل ال Perimeter Network عن ال Internal Network) أيضا له 2 Legs ... الاول متصل مع ال Switch لل Perimeter Network و الثاني متصل مع ال Internal Network ...

الان اتصال الايزا الخارجي مع الانترنت و كما ذكرت لديك Static Internet IP ... هذا ال IP يعطى للكرت الاول (الخارجي) للايزا الذي يربط بين ال Perimeter و ال Internet ... و الكرت الثاني للايزا الخارجي له Private IP مرتبط مع ال Perimeter Network ...

الان يتم عمل Publish لل Exchange Server و ال Web Server من خلال الايزا الخارجي ليكون هذين السيرفرين متاحين للاستخدام من خلال الانترنت عبر ايزا و ذلك تبعا لل Rules و ال Filtering المعده على ايزا حسب متطلبات العمل لديك.

هذا هو السناريو السليم ... و بالتالي لست بحاجه لأكثر من Static Internet IP او ما يسمى بال Real IP ... فقط Real IP واحد يفي بالغرض.

الان لنقوم بالحديث عن بعض التفاصيل الاخرى.

الية الاتصال كيف ستتم ؟؟

سيقوم الايزا الخارجي بعمل Dynamic Route او ان تقوم انت بتحديد Static Route ما بين قدمي الايزا (كرتي الشبكه) لكي تتم عملية الاتصال مع الانترنت بين الانترنت و ال Perimeter Network ... و الحال سيان للايزا الداخلي.

هذا كل ما تحتاج لعمله و تبقى قضية التطبيق و التفاصيل الصغيره من Rules و ما الى ذلك مهمتك.

أرجو ان تكون الأمور واضحه الان.

It's hard to stay in such ridiculous situation

#3

الأخ الفاضل محمد

شكراً على الشرح

قرأت أنه يمكن تنفيذ السناريو بوجود آيزا سيرفر واحد بـ 3 كروت شبكة .. ما رأيك في ذلك ؟؟

System Administrator

#4

والله أعجز عن تقديم الشكر اخي المهندس محمد على تفضلك بهذه المعلومات القيمة .

السيناريو اللي اخطط لتطبيقه حاليا هو سيرفر ايزا بـ 3 كروت فماهي الطريقة المناسبة لذلك .

#5

لي كام تعليق

1- اولا في السينارية المكطروح يا محمد لا توجد ضرورة لسويتشين لانه هذا سيجعل في كارتين على الدومين كونترولر و الاكستشينج لذا يجب ان يكون سويتش واحد

2- السناريو المطروح يسمى Back 2 back DMZ يمكن طبعا عمل DMZ بسيرفر واحد و هو اسهل طبعا لانه السيناريو ده في مشاكل كتير

3- لا يتم وضع الدومين كحوزنترولر و الاكستشينج في ال DMZ ابدا ابدا بل يتم وضعها في ال Internal network.

Mahmoud Magdy

MVP - Exchange Server. MCITP (Windows Server 2008, Exhcange Server 2010,/2007),CCNP, MCTS(OCS 2007 R2, SCCM 2007)

Tech Lead

Ingazat Information Technology

Follow me on twitter: http://www.twitter.com/_busbar

my blog: http://autodiscover.wordpress.com

Link with me on linkedin: http://www.linkedin.com/profile?viewProfile=&key=71027694

or on experts-exchange.com: http://www.experts-exchange.com/M_1426100.html

#6

إخواني الموضوع رائع بإثرائكم له بأفكاركم النيرة وارغب ان يكون الموضوع هذا مرجعا لهذا النوع من الشبكات.

1- اخي busbar انت تقصد بلا توجد ضرورة لسويتشين لانه هذا سيجعل في كارتين على الدومين كونترولر و الاكستشينج لذا يجب ان يكون سويتش واحد حتى يتم الوصول داخليا للاكستشينج وخارجيا في نفس الوقت اين اضع الويب سيرفر في هذه الحالة حيث ايضا ارغب الوصول اليه داخليا وخارجيا .

فكيف يكون الوضع في هذه الحالة يعني هل الايزا الثاني يكون بعدهم وكيف اربط بينهم وبالشبكة الداخلية واتمنى اذ امكن التعديل على الرسم المطروح .

2- ذكرت بأنه :يمكن طبعا عمل DMZ بسيرفر واحد و هو اسهل فهل تقصد 3 كروت مع الايزا ولكن مامدى أمان الداتا اللي عندي في هذه الحالة .

3-لا يتم وضع الدومين كونترولر و الاكستشينج في ال DMZ ابدا ابدا بل يتم وضعها في ال Internal network. فكيف يتم الوصول له من الخارج وهو في نفس subnet الدومين كنترول يعني هل هناك مخاطرة على الداتا لانها في نفس السب نت .

أخي محمد :

جزاك الله خير شرح لم يمر علي مثله في حياتي مثله من الوضوح لهذا الموضوع الفكرة تقريبا وصلت ويبقى مناقشةملاحظات الاخ busbar

#7

أهلا باسبار ... حمدلله عالسلامه و منور

بالنسبه لتعليقاتك.

أولا وجود سويتشين ليس بمشكله ... و تستطيع التنفيذ بسويتش واحد طبعا ... لكن انا ذكرت ال Ideal Scenario لل B2B ..

ثانيا سيناريو ال B2B سيناريو ممتاز و يوفر أعلى درجة أمان كما تعلم ... لكن يؤخذ في الاعتبار كثرة ال configuration و ال troubleshooting.

ثالثا انا لم اذكر انه يتم وضع ال DC في ال DMZ .. ال DMZ ستحتوي على السيرفرز التي يجب الوصول لها من خلال الانترنت مثل ال Exchange و ال Web Server ...

الان بالنسبه للاخوه ياسين و اصيل ...

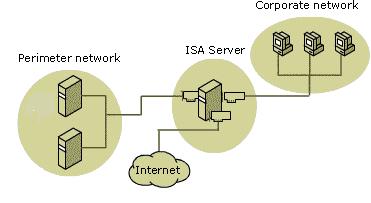
بالفعل ممكن تطبيق سيناريو بايزا واحد مع Three Legs و يسمى Three-Homed Perimeter Network ...

لننظر للصوره التاليه.

post-62882-1198923969_thumb.jpg

في هذا السيناريو ... نجد ايزا سيرفر واحد بثلاثة ارجل ...

و كما في الصوره كل قدم في ايزا متصله مع شبكه مختلفه تماما.

لاحظ هنا في ال Perimeter Network سنقوم بوضع كل من Exchange و Web Server.

و طبعا ال Clients للشبكه الداخليه و ال DC's و ما الى ذلك من سيرفرات الخدمه الداخليه للشبكه تكون في ال Internal Network و مرتبطه مع الأيزا ايضا.

و الشبكه الاخيره هي الانترنت و ايضا تكون متصله مع ايزا.

الان انت ك Admin عليك القيام بالخطوات التاليه:

أولا: تقوم بتجهيز ال LAT او Local Address Table لتشمل كل العناوين للشبكه الداخليه فقط.

ثانيا: تقوم بعمل IP Routing و Packet Filtering.

ثالثا: تنشيء IP Packet Filter لكل سيرفر في ال Perimeter Network ... و لكل IP Packet Filter يتم تحديدها بعنوان ال IP لكل سيرفر في ال Perimeter Network.

طبعا سيناريو ال Three-Homed اسهل و تكاليفه أقل و مشاكله اقل ... لكن بطبيعة الحال لن يوفر لك درجة الأمان التي سيوفرها لك سيناريو ال B2B.

It's hard to stay in such ridiculous situation

#8

الله يعطيكو العافية ياشباب موضوع رائع.

#9

اخي محمد شكرا جزيلا على التوضيح

في السيناريو الاول لانه بصراحة عندنا الداتا مهمة جدا فأين يكون DC في هذه الحالة وماهي فكرة السماح للوصول للبرميتر من الداخل ( الاكستشينج والويب سيرفر )يعني هل يكفي عمل static route من الايزا الداخلي .

ذكرت في الرد الاخير :

ثانيا: تقوم بعمل IP Routing و Packet Filtering.

ثالثا: تنشيء IP Packet Filter لكل سيرفر في ال Perimeter Network ... و لكل IP Packet Filter يتم تحديدها بعنوان ال IP لكل سيرفر في ال Perimeter Network.

فهل تقصد IP ROUTING هي Static route اللي اعملها على سيرفر الايزا وايش الهدف من IP PACKET FILTER

#10

أهلا أصيل...

بالنسبه للسيناريو الأول B2B ... طبعا أي DC سيكون في ال Internal Network لا محاله.

اقتباس
وماهي فكرة السماح للوصول للبرميتر من الداخل ( الاكستشينج والويب سيرفر )يعني هل يكفي عمل static route من الايزا الداخلي

صحيح.

اقتباس
فهل تقصد IP ROUTING هي Static route اللي اعملها على سيرفر الايزا وايش الهدف من IP PACKET FILTER

IP Routing هي الية عمل Forward لل Request بين ال Subnets النختلفه سواء أكان ال Routing Dynamic او Static.

أما موضوع IP Packet Filter فاعذرني ... هذا المصطلح سقط سهوا ... فقط في ISA 2000 و الامور اختلفت في 2004 و 2006 (بديت أهلوس من كثرة التنقل بين الإصدارات :D )

عموما التطبيق شغلانه ... يكفيك قضية Publish لل Exchange ... مصيبه قائمه بحد ذاتها :D

It's hard to stay in such ridiculous situation

#11

عفوا IP Routing هذي اعملها على الايزا والا مصطلح عام

#12

من ال RRS ... Routing & Remote Access

It's hard to stay in such ridiculous situation

هذا الموضوع مغلق.

مواضيع مشابهة