الفريق العربي للبرمجةأرشيف المنتديات · 2000 – 2023
نسخة أرشيفية للقراءة فقط — التسجيل والمشاركة مغلقان، والمحتوى محفوظ كما كان.

برمجة مضاد لفيروس shodi واستئصال الفيروس من الملف التنفيذي المصاب

بدأه B.M.AbdelAziZ في 14 أكتوبر 2006 · 32 رد · 8,514 مشاهدة · في لغة Delphi
مشاركة: واتساب X فيسبوك تيليجرام
#26
اقتباس
السلام عليكم.

أنا ايضا واجهت هذه المشكلة مع هذا الفيروس وهو منتشر بكثرة في الشبكات.

من خلال مراقبتي للفيروس وجدت انه يقوم بكتابة نفسه في الملفات التنفيذية عن طريق إظافة section في الملف ثم يغير نقطة بداية البرنامج إليها و في اخر القطعة يوجد كود للعودة للبرنامج الأصلي وكما قال الأخ FH بأن البرنامج يضع ملف في مجلد الويندوز بإسم USR_Shohdi_Photo_USR .

بعد تشغيلك للملف المصاب يقوم بإنشاء ملف بإسم أسم الماف المصاب.usr و إعادة كتابة نفسه على املفات الغير مصابة به و اظن أن الفيروس يهدف إلى إستهلاك الذاكرة الظاهرية للنظام و هذا ماحدث في بعض الشبكات حيث ان الجهاز يصبح ثقيل و يكره

هذا الرد لم يكون مضبوط جيدا لذلك ارجوا من الإدارة مسحه.

اما فيما يخص جSection .vsp فأظن ان ذلك ناتج عن اضافة البرنامج المستهدف في نهاية الفيروس.

المهم.

طريقة يدوية بسيطة لنزع الفيروس.

افتح البرنامج المصاب في PEid ستجد التالي فيما يخص البرنامج المرفق "Sibus.exe"

Microsoft Visual C++ 7.0 [Debug] [Overlay]

هل تلاحظ كلمة Overlay ذلك هو البرنامج المصاب إستعمل احد الإضافات الموجودة مع PEid مثل

ExtOverlay Plugin by Bob

سينتج لك ملف اسمه sibus.OVR

غير تسميته إلى sibus.exe وسيعمل بشكل عادي.

شاهد الصورة.
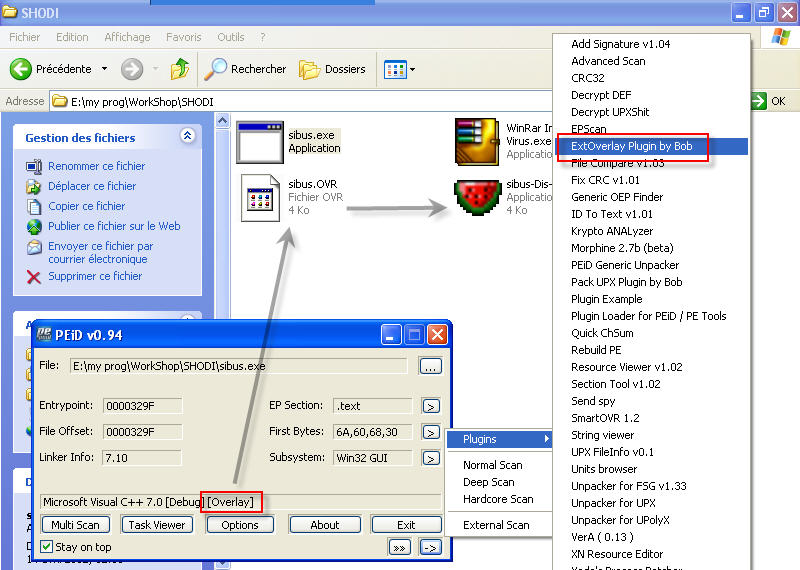
post-88726-1224615852_thumb.jpg

مع ملاحظة اني لم اطلع على سورس الأخ fh لأنه من الممكن ان تكون نفس الطريقة او مبدأ العمل.

الملاحظة الثانية هي انك من الممكن ان تواجه مشكلة مع بعض البرامج مثل WinRar Infected by Shodi Virus.exe الموجود في الصورة وهو winrar crystal 2006لكن حاول ان تفتح ملف OVR وابحث عن MZ واحفظ الملف من هناك.

شكرا و السلام عليكم.

infected.png

مدونة علوم الحاسب

#27
DATA_SNIPER كتب:
هذا الرد لم يكون مضبوط جيدا لذلك ارجوا من الإدارة مسحه.

جيد انك اكثشفت الامر بعد سنتين :lol:

هناك من يمضي حياته كلها ولايكتشف شيئ

بالمناسبة المطلوب كان برمجة بدون استخدام ادواة خارجية اي PEiD مقصى

d4baa0.gif
#28
اقتباس
جيد انك اكثشفت الامر بعد سنتين

ذلك يرجع لعدم إطلاعي عليه + تكاسلي على تصحيح الأمر لا سيما بعدما رئيت المشاركات الأخرى تصب في المجرى الصحيح ولم يتم اخذ مشاركتي بعين الإعتبار -_-

اقتباس
هناك من يمضي حياته كلها ولايكتشف شيئ

نعم صدقت وهنا تكمن المشكلة لأنه لن يستفيد منها :wink:

اقتباس
بالمناسبة المطلوب كان برمجة بدون استخدام ادواة خارجية اي PEiD مقصى

انت محق لم انتبه لكم "برمجة" في عنوان الموضوع.

اممممم

اي لغة تريد ان ابرمج المضاد :calc:

على فكرة هل طريقة الأخ fh هي نفسة التي شرحتها فوق.

infected.png

مدونة علوم الحاسب

#29
اقتباس
اي لغة تريد ان ابرمج المضاد

في اي قسم نحن

لكن كما يقال "غير اقرا برك" استخدم اي لغة ان اردت

اقتباس
على فكرة هل طريقة الأخ fh هي نفسة التي شرحتها فوق.

نعم الا نفطة واحدة ادعك تكتشفها بنفسك

d4baa0.gif
#30

جهازي اصيب وورم

readme.eml

ولدي بعض الملفات التنفيدية التي احتاجها

هل من الممكن استرجاع الملف الأصلي إذا كان مصاب بهذا الفيروس

بعض المعلومات :

من موقع Symantec

تم تعديل هذه المشاركة بواسطة maosalah في 1 نوفمبر 2008 في 17:31

إعجاب الإنسان بنفسه دليل على صغر عقله

-----------------------------------------------------------------

رأس الحكمة مخافة الله

#31
maosalah كتب:
ولدي بعض الملفات التنفيدية التي احتاجها

هل من الممكن استرجاع الملف الأصلي إذا كان مصاب بهذا الفيروس

ممكن استرجاع كل الملفات 100%

d4baa0.gif
#32
اقتباس
ممكن استرجاع كل الملفات 100%

هل بنفس طريقة USR_Shohdi_Photo_USR

لكن كيف يمكنني تحليل الفيروس

إعجاب الإنسان بنفسه دليل على صغر عقله

-----------------------------------------------------------------

رأس الحكمة مخافة الله

#33

تحليل الفيرس يختلف من فيروس لاخر

ارفق نسخة من الفيروس بموضوع جديد هنا ولاتنسى اضغطها بكلمة سر حتى لا يصاب اي احد عن طريق الخطأ

d4baa0.gif

مواضيع مشابهة

عدد الزوار حالياً

المتواجدون خلال آخر دقيقتين · يتحدّث كل ٣٠ ثانية

—الإجمالي—أعضاء مسجّلون—زوار بدون تسجيل

جارٍ التحقق من المتواجدين…