الفريق العربي للبرمجةأرشيف المنتديات · 2000 – 2023
نسخة أرشيفية للقراءة فقط — التسجيل والمشاركة مغلقان، والمحتوى محفوظ كما كان.

سلسلة تعلم الهندسة العكسية (3)

مغلق
بدأه allko في 13 يوليو 2006 · 17 رد · 7,644 مشاهدة · في لغة Assembly لأنظمة 16, 32, 64 بت
مشاركة: واتساب X فيسبوك تيليجرام
#1 صاحب الموضوع

السلام عليكم

للتذكير،

هنا الجزء الأول

وهنا الجزء الثاني

للاختصار ،

الدرس 11 : فك ضغط UPX يدويا

الدرس 12 : فك ضغط FSG يدويا

الدرس 13 : فك ضغط ASPack 2.12 يدويا

الدرس 14 : فك حماية PEcompact 2.X و WinUpack يدويا + شرح كتابة سكربت

الدرس 15 : فك حماية tElock 0.98 يدويا

والسلام مسك الختام

allko/ATRE

11.rar

12.rar

13.rar

14.rar

15.rar

تم تعديل هذه المشاركة بواسطة allko في 13 يوليو 2006 في 22:30

#2
allko كتب:
allko/ATRE

ATRE ???

ما هذا

d4baa0.gif
#3

Arab Team for Reverse Engineering

الفريق العربي للهندسة العكسية

#4
allko كتب:
Arab Team for Reverse Engineering

الفريق العربي للهندسة العكسية

اين هذا ؟ لم اسمع به

AT4RE احسن :)

d4baa0.gif
#5

سيتم انشاؤه عما قريب

#6

عندي برنامج أشتريته بمبلغ كبير ولتشغيل البرنامج يجب أن أقوم بالإتصال بالشركة المصنعة لكي يعطوني رقم تشغيل للبرنامج وذلك عندما أقوم بإعطاهم الرقم الذي عرضه لي البرنامج وذلك الرقم يختلف بإختلاف الجهاز

وفي يوم تلف الهارد الخاص بي وقمت بشراء هارد جديد وقمت تنزيل البرنامج عليه ولكنني عندما أتصلت بالشركة رفضوا إعطائي الرقم مرة ثانية

وأرادوا أن أشتري البرنامج مرة ثانية بمبلغ أعلى لأنهم يزعمون أنهم قاوموا بتحديث البرنامج

كل ما أريده الآن أن يقوم أحد أساتذة البرمجة بتعديل هذا البرنامج لكي يعمل بدون طلب كود التشغيل وإرسال الملف

وأقسم بالله أنني لن أستخدم النسخة المعدلة في أي عمل تجاري والله على ما أقول شهيد

والبرنامج على الرابط التالي

#7

Déjà vu

:)

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

#8

اخي العزيز .... ALLKO

سؤال ... مالمقصود بكلمة او مصطلح ...الهندسة العكسية ... !!!

وما هي مهمة الفريق ... و ماهو هدف الفريق ( Arab Team for Reverse Engineering

الفريق العربي للهندسة العكسية )

شاكر لك تعاونك ...

#9

الهندسة العكسية هي - برأيي المتواضع - عملية تحليل البرامج عكسيا أي ان تأتي بالبرنامج الجاهز exe (أو dll أو غيره) وتقوم بفتحه باستخدام احدى برامج الـ disassembling او برامج الـ deebugging وتتبع آلية عمل البرنامج

الهدف؟

الهدف من الهندسة العكسية هو :

- معرفة الأخطاء التي في البرنامج

- اختبار مدى قوة الحماية في البرنامج بهدف تطويرها للأفضل

بالطبع فإن الكراكرز يهمهم ليس اختبار قوة الحماية بل كسر هذه الحماية B)

أما الفريق العربي للهندسة العكسية فأهدافه هي كالتالي :

1- ايصال العلم للجميع بالمجان وبأسهل فرصة و تقليل سيطرة الغرب على هذا العلم...علم الهندسة العكسية

2- اصدار الـ releases المختلفة...هذا يشمل الدورس والمقالات والكراكات والادوات والديموز وغيرها...

3- عمل الدورات المتنوعة كدورات الهندسة العكسية ودورات الاسمبلي وغيره...

تحياتي

#10

السلام عليكم أخي allko

لدي سؤال في الدرس 13 عند فك aspack يدويا

لم أفهم لماذا وضعنا نقطة توقف عند......

ولماذا هنا

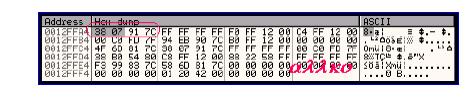
وإلى ماذا ترمز هذه البايتات

post-77339-1160828714_thumb.jpg

شكوت لوكيع سوءحفظـي ____ فأرشدني إلى ترك المعاصي

وقال لــــي إن العــلم نـــور ____ونـور الله لا يؤتــى لعــــاصي

#11

أخي allko

أين أنت :unsure:

شكوت لوكيع سوءحفظـي ____ فأرشدني إلى ترك المعاصي

وقال لــــي إن العــلم نـــور ____ونـور الله لا يؤتــى لعــــاصي

#12

كما ذكرت في الدرس ، فاننا نرغب بملاحقة (تتبع) القيمة 0012FA4 وهذه القيمة مخزنة في ESP لذلك ضغطنا باليمين على ESP واخترنا follow in dump و عندما ذهبنا الى المكان التي تم تخزين تلك القيمة فيه ، وضعنا عليها نقطة توقف بحيث عندما يعود البرنامج الى استخدامها مرة اخرى نكتشف ذلك

دعني اوضح بطريقة اخرى

ما يجري هو التالي...عند الضفط على ايقونة البرنامج المحمي لتشغيله ، فان الجزء الخاص بالـ protector (وفي حالتنا فالـ protector هو من نوع aspack ) يقوم بعدة عمليات بهذا اللترتيب :

1- عملية pushad لحفظ قيم المسجلات

2- عملية unpacking

3- عملية popad لاعادة قيم المسجلات الى ما كانت عليه

4- بعدها يصل التحكم (control) الى البرنامج الاصلي ، اي نصل الى OEP .

لاحظ...نحن نريد الوصول الى OEP لكننا لا نعرف اين تقع...ما العمل؟ العمل هو البحث عن تعليمة popad التي تسبق الـ OEP مباشرة...لكن هناك العديد من تعليمات الـ popad كيف نجد اخر تعليمة ؟ ان تعليمة pushad تقوم بدفع قيم جميع المسجلات بدءا بـ edi وانتهاء بـ eax ، لذا عند الوصول الى تعليمة popad المقصودة فانها تقوم باسترجاع قيم جميع المسجلات بدءا بـ eax وانتهاء بـ edi

لنفرض ان edi يحتوي على قيمة معينة ، سنرمز لها بالرمز A (مثلا) .

ان القيمة A تخزن في مكان ما من الذاكرة...كيف نصل اليه؟ عن طريق الضغط على edi باليمين واختيار follow in dump ، هناك نجد هذه القيمة (وهذا تفسير للصورة التي ارفقتها) . بعد الوصول اليه نقوم بوضع نقطة توقف عليه. اذن عندما يحتاج البرنامج الى هذه القيمة فسوف يتوقف.

بعد دفع باقي القيم ، ياتي دور مرحلة 2 ، اي unpacking وبعد الانتهاء منها نصل للمرحلة 3 اي popad

هذه التعليمة تقوم باسترجاع قيم المسجلات ، واخر ما تسترجعه هو قيمة edi ، لكن هنا سيضطر البرنامج للوقوف لاننا وضعنا نقطة توقف. اذن فقد توقفنا عند اخر عملية استرجاع ضمن العملية 3 ، اي اننصا وصلنا الى ما قبل الـ oep مباشرة وهذا ما نريده

----------------

بخصوص الصورة ، فما تراه هو قيمة edi

لاحظ ان edi قيمته 7C910738

اما ما يوجد بالصورة في اول سطر (عند العنوان 0012FA4) فهو هذه القيمة.

هل اتضحت الفكرة ؟

تم تعديل هذه المشاركة بواسطة allko في 19 أكتوبر 2006 في 05:12

#13

Al salam 3likum wa rahmt allah

I have a question

Have u experience cracking flexlm 9 or 10 schema

SIGN breacking and finding seeds

#14

not yet

#15

السلام عليكم

شكرا

ارجو المساعدة

لم تظهر لي الدروس 11 الى 15 للتنزيل

ارجو الرد و التعديل سريعا

#16

majed77 هاهي امامك

الدرس 11

/index.ph...st&id=32272

الدرس 12

/index.ph...st&id=32273

الدرس 13

/index.ph...st&id=32274

الدرس 14

/index.ph...st&id=32275

الدرس 15

/index.ph...st&id=32375

والسلام عليكم ورحمة الله

قطرة الماء تـثـقب الحجر.. لا بالعنف. لكن بتكرار المحاولة

at4re.gif

منتديات الفريق العربي للهندسة العكسية 不喜欢的勿入! www.at4re.com

#17

السلام عليكم ورحمه الله

شكرا لك اخوي ALLKo

وبارك الله فيك عى هذه الدروس الكامه

اخوي لو ممكن بنفس طريقه الدروس السابق كيفيه فك تشفير

ASProtect 2.1x SKE -> Alexey Solodovnikov

تحياتي اخوي

#18

بصراحة ، حاولت قبل عدة أشهر تعلم فك ضغط هذا النوع من التشفير ولم أنجح.

هناك بالمناسبة أداة جاهزة لفك هذا النوع من الحماية.

هذا الموضوع مغلق.

مواضيع مشابهة