الفريق العربي للبرمجةأرشيف المنتديات · 2000 – 2023
نسخة أرشيفية للقراءة فقط — التسجيل والمشاركة مغلقان، والمحتوى محفوظ كما كان.

المشرف العام لمنتديات كاسبرسكي يغلق موضوعاً منعاً للإحراج

رائج
بدأه iSergiwa في 20 سبتمبر 2008 · 103 رد · 14,501 مشاهدة · في نظام تشغيل Windows
مشاركة: واتساب X فيسبوك تيليجرام
#76

السلام عليكم

أخي SalehRam

أحسنت الاختيار، وبالنسبة لآلية عمل كاسبرسكي العامة فهي لا تختلف كثيراً عن آلية عمل غيره من برامج الحماية، مع بعض الميزات التي لا تتواجد في غيره. وفي سبيل إيصال خدمات شركة كاسبرسكي إلى زبائنها الناطقين بالعربية تعتزم الشركة إدخال اللغة العربية إلى جملة اللغات المتوفرة على موقعها على الانترنت www.kaspersky.com وبسبب خبرتي بمجال الحماية أولاً ومعرفتي باللغة العربية وأصولها وقواعدها ثانياً ومعرفتي باللغة الإنجليزية وأصولها وقواعدها ثالثاً فقد وقع على العبد الفقير إلى الله (بحسب وكيل كاسبرسكي في ليبيا) الاختيار لترجمة المحتوى الإنجليزي لموقع الشركة إلى العربية (وهو شرف لي) وتقريباً قمت بالعمل بلغة عربية وسيطة سهلة مع عدم الإخلال بالمصطلحات الخاصة بهذا المجال وسوف تظهر النسخة العربية من موقع كاسبرسكي في القريب إن شاء الله، فإذا ظهرت فسوف تجد كل ما تسأل عنه بخصوص آلية عمل البرنامج ولكن تذكر حينها أنك تقرأ ترجمة أخيك عصام وادعو لي حينها بظهر الغيب :)

أما بالنسبة للفرق بين كاسبرسكي وبين غيره من برامج الحماية العالمية الأخرى فهو كالفرق بين جرير (كاسبرسكي) والفرزدق (برامج الحماية الأخرى) في الشعر، فجرير لا يأت في الترتيب الأخير أبداً وهو كثيراً ما يأتي في الترتيب الأول وقليلاً ما يأتي في الترتيب المتوسط. أما الفرزدق فهو كذلك لا يأت في الترتيب الأخير أبداً وعادة يأتي في الترتيب المتوسط وقليلاً ما يأتي في الترتيب الأول. من يحب الشعر وخاصة شعر الدولة الأموية وخاصة شعر جرير والفرزدق سيفهم ما أريد قوله بالمقارنة بينهما وبين كاسبرسكي وغيره من برامج الحماية.

أخي عمارو

أستطيع القول جازماً أن مداخلتك هي أفضل مداخلة قرأتها ضمن هذا الموضوع لما احتوته من تحليل عملي ونظرة واقعية للموضوع. سأعمل بنصيحتك بارك الله فيك وجعل لك الخير حيثما كان.

أخوكم عصام

لا للكراك - لا للسيريـال - لا للكيجـن

stoppiracy.gif

#77
اقتباس
إياك أن تجعل برنامجك ينسخ نفسه إلى مسار غير المسار الذي تم تنفيذه منه ثم تأمره بوضع مسار النسخة المنسوخة في بدء التشغيل

بمخالفة هذه القاعدة البسيطة تجعل من برنامجك عدواً لجميع برامج الحماية

طيب إذا أنا نسخت أوأنشأت برنامج جديد لم ينفذ بعد أو قمت بتغيير أسمه ووضعت له مسار بدء تشغيل بالرجستري فهل ستتعرف عليه برامج الحماية بأنه عدو للحاسوب ،أعتقد الجواب لن تتعرف عليه.
اقتباس
وبسبب خبرتي بمجال الحماية أولاً ومعرفتي باللغة العربية وأصولها وقواعدها ثانياً ومعرفتي باللغة الإنجليزية وأصولها وقواعدها ثالثاً فقد وقع على العبد الفقير إلى الله (بحسب وكيل كاسبرسكي في ليبيا) الاختيار لترجمة المحتوى الإنجليزي لموقع الشركة إلى العربية (وهو شرف لي)
أنسان مثلك خبير في هذا المجال سيعطي الترجمة حقها وهذا فخر لنا بك أخي عصام

سؤال أخ عصام ،سأقوم بتنزيل الكاسبرسكي على جهازي فبأي نسخة تنصحني وتكون خفيفة بالعمل ولها خيارات أكثر للتحكم بالبرنامج وتخطي الملفات التي أريدها وهل النسخ قبل 2009 تُحدث بنفس معلومات قاعدة 2009

#78

السلام عليكم

أخ عبد العزيز إنها لبادرة كريمة ولطيفة منك أن تضع رابط برنامج أخينا يمان ورابط برامجي في توقيعك. أشكرك عليها بالأصالة عن نفسي وبالنيابة عن أخي يمان :)

عبد العزيز اليوسفي كتب:
طيب إذا أنا نسخت أوأنشأت برنامج جديد لم ينفذ بعد أو قمت بتغيير أسمه ووضعت له مسار بدء تشغيل بالرجستري فهل ستتعرف عليه برامج الحماية بأنه عدو للحاسوب ،أعتقد الجواب لن تتعرف عليه.

بل سيتعرف عليه، سواء نفذ أم لم ينفذ بعد، وسواء كان بنفس اسم برنامجك الرئيسي الذي أنشأه أو باسم آخر، وأنا هنا أتكلم عن كاسبرسكي النسخة السابعة، وحتى لا أطيل عليك، إليك القاعدة:

تقنية Proactive Defense في كاسبرسكي تراقب تحرك برنامجك، فإذا شعرت أن برنامجك نسخ كوداً برمجياً قابلاً للتنفيذ على شكل ملف تنفيذي مهما كان نوعه أو أسمه أو محتوياته إلى أي مسار على قرصك الصلب ثم وضع هذا المسار في بدء التشغيل فإنها ستعلن عن وجود تصرف خبيث، ولا أقصد هنا الإعلان العادي أو الأصفر أو البرتقالي، بل الأحمر!!! والأحمر ليس معه مفاصلة خاصة لدى المستخدم العادي، فهو فايروس قطعاً (حتى ولو لم يكن فايروس أصلاً) ولكن بمن سيثق المستخدم العادي؟ بإنذار أحمر من كاسبرسكي أم ببرنامج جديد لمبرمج جديد مثلك؟ :)

ما أقوله لك هو من واقع خبرة لأن هناك مراحل للبرمجة لا يأخذها المبرمجون الجدد في الحسبان، إحدى هذه المراحل حتى "تجربة رد فعل مضادات الفايروسات" هذه المرحلة مهمة بالنسبة لي تماماً كمراحل إنشاء الكود نفسه ثم المراجعة ثم التجربة على أجهزة أخرى ونسخ أخرى من ويندوز وغيرها من مراحل تطوير أي برنامج.

عبد العزيز اليوسفي كتب:
أنسان مثلك خبير في هذا المجال سيعطي الترجمة حقها وهذا فخر لنا بك أخي عصام

هذا فقط من لطفك

الحقيقة هناك بعض المشككين وصلني أنباء عنهم بأنهم يتهامسون بقولهم أنني أدعي على شركة كاسبرسكي سرقة أفكاري والاستفادة من جهدي وخبرتي في حين أن هذا لم يحصل أصلاً لعدم وجود دليل لدي "قبل" السرقة، فكل ما أقوله هو "بعد" السرقة ولذلك قلت في نفسي لم لا أضع هنا جزءً من تعريبي لموقع كاسبرسكي لكي يكون دليلاً على مصدره إذا صدر وتوثيقاً مسبقاً له، فكما تعلم أخي عبد العزيز لا يتم ذكر اسم المترجم طبعاً في الموقع ولكن إذا صدر الموقع العربي أريد منك ومن كل القراء أن يقارنوا بين النص الذي سأكتبه هنا وبين النص الموجود بالموقع فسترى أنهما متطابقاً الأمر الذي يدل على أن المترجم واحد وهو العبد الفقير إلى الله، أما إذا لم يصدر الموقع العربي أو صدر بترجمة أخرى فلا نخسر شيئاً.

فيما يلي مقطع من تعريبي لصفحة برنامج كاسبرسكي أنتي فايروس النسخة السابعة بالموقع أورده هنا لسبب أعلاه وللأستفادة من محتواه أيضاً:

كاسبرسكي® أنتي فايروس النسخة السابعة

كاسبرسكي® أنتي فايروس النسخة السابعة هو مضاد الفايروسات الحائز على جوائز عالمية يحمي جهازك من البرامج الخبيثة (فايروسات، أحصنة طروادة، برامج تجسس، برامج خبيثة على مستوى العتاد وغيرها). ترتبط فيه أساليب الكشف التفاعلية بتقنيات التعلم الذكي لتقدم لك حماية متوازنة وفعالة، بينما تضمن لك التحديثات التلقائية حماية متواصلة واطمئنان.

كاسبرسكي® أنتي فايروس النسخة السابعة يوفر لك أيضاً الحماية التقليدية المرتكزة على أحدث تقنيات الحماية. فيمكنك بذلك من مواصلة عملك، الاتصال بغيرك، الإبحار خلال الإنترنت، التمتع بألعاب الإنترنت وغير ذلك من النشاطات وأنت مطمئن على سلامة جهازك من كافة الأضرار.

مواصفات المنتج:

 ثلاث تقنيات للتعامل مع البرامج الخبيثة غير المعروفة:

1- تحديث تلقائي لقاعدة البيانات على مدار الساعة.

2- تحليل تمهيدي لتصرفات البرامج الخبيثة.

3- تحليل متطور لتصرفات البرامج الخبيثة. جديد!

 حماية من الفايروسات وأحصنة طروادة وديدان الإنترنت.

 حماية من برامج التجسس والبرامج الدعائية.

 فحص في الوقت الحقيقي لحركة البريد الإلكتروني وصفحات الانترنت والملفات المحملة.

 حماية من الفايروسات التي تهاجم جهازك عن طريق استخدامك لبرامج المحادثة الفورية مثل ICQ وغيرها.

 الحماية من جميع أنواع برامج التجسس على ضربات لوحة المفاتيح. مطور!

 الحماية من جميع أنواع البرامج الخبيثة على مستوى العتاد. مطور!

 تحديثات تلقائية لقاعدة البيانات.

مزايا إضافية:

 إمكانية استرجاع النظام إلى الحالة السابقة للتحديثات عند حدوث مشكلة.

 إمكانية الحماية الذاتية للمنتج لنفسه ضد محاولات التعطيل أو الإيقاف.

 المنتج مزود بمجموعة من الأدوات لتكوين قرص إنقاذ لأغراض الطوارئ.

دعم فني مجاني.

حماية شاملة ضد الفايروسات:

حماية البريد: تتم حماية بريدك مهما كان البرنامج الذي تستخدمه لإرسال واستقبال البريد، لأن كاسبرسكي® أنتي فايروس النسخة السابعة يقوم بفحص حركة البريد في الوقت الحقيقي: POP3 - IMAP - NNTP للبريد الوارد، و SMTP للبريد الصادر. إضافة إلى ذلك، فإن كاسبرسكي® أنتي فايروس النسخة السابعة يأتي مزوداً بإضافات برمجية وروتينات معالجة لبرامج البريد الإليكتروني الشائعة مثل Microsoft Outlook و Microsoft Outlook Express.

فحص في الوقت الحقيقي لحركة الانترنت: يقوم كاسبرسكي® أنتي فايروس النسخة السابعة بفحص حركة بروتوكول HTTP في الوقت الحقيقي بغض النظر عن نوع المتصفح الذي تستخدمه. بحيث يتم كشف البرامج الخبيثة قبل أن تتمكن من غزو جهازك مما يمكنك من استخدام الانترنت سواء في عملك أو في وقت راحتك بدون أن يهدد التصفح سلامة جهازك.

فحص عند الوصول وتحت الطلب: يمكنك فحص أي جزء من جهازك سواء ملف مفرد أو مجموعة ملفات أو محركات أقراص ثابتة أو قابلة للنزع. كما يمكنك فحص الأجزاء المهمة فقط من جهازك مثل مكونات بدء التشغيل والتي تمثل هدفاً شائعاً للفايروسات.

أمن بياناتك:

منع المتجسسين من سرقة بياناتك: إن العديد من أحصنة طروادة وبرامج مراقبة لوحة المفاتيح اليوم تصمم أصلاً لسرقة بياناتك وإرسالها إلى جهات مشبوهة بدون علمك. يقوم كاسبرسكي® أنتي فايروس النسخة السابعة باكتشاف وتدمير هذه البرامج بحيث تضمن بقاء بياناتك بجهازك إلى أن تقرر أنت مشاركتها مع غيرك حسب رغبتك.

استرجاع التغييرات الخبيثة: يقوم كاسبرسكي® أنتي فايروس النسخة السابعة بمراقبة تصرفات نظامك وتطبيقاتك لاستكشاف أي تصرف مشبوه. وبمجرد أن يتم كشف التصرف المشبوه، يتم إيقاف العملية وعكس جميع التغييرات التي أحدثتها هذه العملية بحيث يعود جهازك إلى الوضع الذي كان عليه قبل بدء العملية المشبوهة.

إستقرار المنتج واستمرار الحماية حتى في الوقت الحرج:

قرص الإنقاذ: تكوين قرص إنقاذ هو عملية سهلة وسريعة باستخدام المعالج المبني ضمن كاسبرسكي® أنتي فايروس. ففي حالة ما أصيب جهازك بفايروس، فإنه يمكنك معالجة واسترجاع نظامك بنفسك باستخدام قرص الإنقاذ حتى وإن كان نظام التشغيل قد دمر تماماً.

الحماية الذاتية: عادة ما يبدأ مصمموا الفايروسات هذه الأيام بغزو جهازك من خلال تعطيل برنامج الحماية الذي تستخدمه. ولكن ليس الأمر سهلاً بوجود كاسبرسكي® أنتي فايروس، فهو مصمم لصد أي محاولة لتعطيله أو إيقافه.

البساطة والملائمة:

تنصيب وإعداد سريع: عملية تنصيب المنتج لا تأخذ أكثر من دقائق معدودة. لقد تم تهيئة الإعدادات الافتراضية للمنتج لكي توفر الحماية الأفضل إلى جانب الأداء الأفضل. ولذلك فإن كل ما تحتاجه هو تنصيب المنتج ثم العودة إلى نشاطك العادي. ولكن إذا كنت ترغب في تهيئة المنتج حسب رغبتك، فإن المنتج يوفر لك طيفاً واسعاً من الإعدادات التي يمكنك ضبطها بحيث يعمل بالشكل الذي تريده تماماً.

حد أدنى لاستهلاك موارد جهازك: تم تزويد كاسبرسكي® أنتي فايروس بتقنيات تضمن الوصول إلى الأداء الأفضل مع الحماية القصوى. يتم مثلاً فحص الملفات الجديدة أو المعدلة فقط في الوقت الحقيقي وليس كل الملفات التي سبق فحصها. يمكنك كذلك إيقاف الفحص مؤقتاً إذا تطلبت تطبيقاتك الأخرى مزيداً من موارد النظام. كما أن الإعدادات الافتراضية للمنتج تؤمن لك الوصول إلى أفضل أداء.

تحديثات تلقائية على مدار الساعة: يقوم كاسبرسكي® أنتي فايروس بالبحث ضمن مزودات معامل كاسبرسكي عن أية تحديثات جديدة بشكل دوري. وفي حالة تفشي نوع من الفايروسات عالمياً أو في منطقة محددة، يتم زيادة عدد مرات البحث عن التحديثات الدورية. جميع التحديثات يتم تحميلها وتنصيبها تلقائياً فليس لديك أي شيء لتقلق حياله.

أكتفي بهذا القدر :)

عبد العزيز اليوسفي كتب:
سؤال أخ عصام ،سأقوم بتنزيل الكاسبرسكي على جهازي فبأي نسخة تنصحني وتكون خفيفة بالعمل ولها خيارات أكثر للتحكم بالبرنامج وتخطي الملفات التي أريدها وهل النسخ قبل 2009 تُحدث بنفس معلومات قاعدة 2009

أحسنت الاختيار، وأنصحك حالياً بالنسخة السابعة فهي خفيفة نسبياً بالنظر لكم الجهد الذي تبذله في مراقبة جهازك وهي تستخدم نفس قاعدة بيانات النسخة الأخيرة (ولكن ليس كل ميزاتها)، والخفة هنا نسبية، فلا يقول أحد أن Avira مثلاً أخف، هنا يجب أخذ المعادلة بجميع أطرافها، لأن معادلة الخفة/القوة معادلة صعبة جداً وأنا في رأيي أن كاسبرسكي هو أفضل المنتجات المطروحة في السوق توفيقاً بين طرفي هذه المعادلة، وإلا فإن هناك منتجات أخف من كاسبرسكي ولكن أقل قوة منه، وهناك منتجات أقوى من كاسبرسكي ولكنها أثقل على الجهاز منه وهكذا...

مع تحياتي وعفوا على الإطالة فالقصد منها التوثيق والمرجعية وجعل الفكرة تصل للجميع بكل مستويات خبراتهم

أخوكم عصام

تم تعديل هذه المشاركة بواسطة iSergiwa في 16 أكتوبر 2008 في 13:26

لا للكراك - لا للسيريـال - لا للكيجـن

stoppiracy.gif

#79

ترجمتك واضحة ومعروفة وهناك أمثلة سابقة لك في هذا الموضوع

بالنسبة لوضع أدوات الحماية في توقيعي فأنا وضعتها نظراً بأن أغلب الأعضاء لايعرفون هذه الأدوات الهامة ويسأل آخرون كل مدة عن فيروس عطل كذا وكذا ،ثم تم الوضع من ثلاث أيام تقريبا وهذه النية قديمة ولكن بما أن الادارة العامة>التوجيه السياسي حددت حجم التوقيع فلم أستطع كتابة سوى هذه الكلمات بأختصار شديد

اقتباس
تقنية Proactive Defense في كاسبرسكي تراقب تحرك برنامجك، فإذا شعرت أن برنامجك نسخ كوداً برمجياً قابلاً للتنفيذ على شكل ملف تنفيذي مهما كان نوعه أو أسمه أو محتوياته إلى أي مسار على قرصك الصلب ثم وضع هذا المسار في بدء التشغيل فإنها ستعلن عن وجود تصرف خبيث . .
هذا يعني أن أي برنامج مضغوط (الأول) تريد تنصيبه وفرشه في نظامك (الثاني) ووضعه في بدء التشغيل مع البرامج سيتعرف عليه الكاسبرسكي بأنه فيروس ،إذاً كانت كل هذه البرامج فيروسات :unsure:

اقتباس
ولكن بمن سيثق المستخدم العادي؟ بإنذار أحمر من كاسبرسكي أم ببرنامج جديد لمبرمج جديد مثلك؟
ماهو أنا كنت مدير الشركة المذكورة B) :haha:
اقتباس
وأنصحك حالياً بالنسخة السابعة
شكراً لك أخي عصام سأبحث عنها
#80

السلام عليكم

عبد العزيز اليوسفي كتب:
هذا يعني أن أي برنامج مضغوط (الأول) تريد تنصيبه وفرشه في نظامك (الثاني) ووضعه في بدء التشغيل مع البرامج سيتعرف عليه الكاسبرسكي بأنه فيروس ،إذاً كانت كل هذه البرامج فيروسات :unsure:

أسأت الفهم أخي ولكني لا ألومك إنما ألوم نفسي فالإطالة وتبسيط المصطلحات لتطال فهم الكل عادة قبيحة عندي تجعل الفكرة تتميع فينتج عنها سوء فهم وهذا السبب بالذات هو الذي جعلني أترك مجال التعليم لأني بهذا المضمون معلم فاشل من الطراز الأول فأنا بعيد جداً عن الأكاديمية لأني رجل عملي أعمل في صمت وهو كذلك سبب عدم حبي للشروحات اليدوية لحل مشاكل الكمبيوتر وتفضيلي لصنع برامج تقوم بالنيابة عني بالعمل لأن برنامجي يغني عن صفحات مطولة في الشروحات، كما أن الشروحات هنا قد تستغل من قبل مبرمجين جدد ذوي نيات سيئة لاستغلالها في تطوير برامج خبيثة أو خداع برامج الحماية ولذلك لا بد من التحفظ كذلك.

دعني أوضح لك الفرق مرة أخرى بين ما فهمته أنت وبين ما قصدته أنا وأمري إلى الله...

ملفات ال Setup لا تكون أكواداً برمجية ولا ملفات تنفيذية على مستوى الشفرة البرمجية للبرنامج أثناء التنفيذ، كل ما تفعله هو فك الضغط عن ملفات مخزنة مسبقاً (حتى وإن كانت ملفات تنفيذية) ثم تضع مفاتيح لها في بدء التشغيل، وإلا فجسد ملف ال Setup منفصل تماماً عن جسد الملف التنفيذي الذي تم إنشاؤه. ملفات Setup هي مجرد سكريبتات لنسخ الملفات من مكان لآخر (مجلدات Temporary) بعد فك الضغك عنها ثم وضع مفاتيح لهذه الملفات في الريجستري وفي هذه الحالة يصدر كاسبرسكي تحذير ولكن ليس تحذيراً أحمر بل مجرد تحذير عادي بأن ملف ال Setup الفلاني يريد أن يضع قيمة في الريجستري ويطلب منك الموافقة من عدمها...

أما بالنسبة للتصرف الخبيث للبرنامج والذي أريد إيصاله لك فهو كالتالي:

برنامج عند تنفيذه يقوم بنسخ نفسه أو تكوين شفرة برمجية جديدة (ليست مخزنة مسبقاً بل يتم خلقها وقت تنفيذ البرنامج) ثم يقوم بتكوين ملف تنفيذي جديد يحوي هذه الشفرة البرمجية ويضع قيمة في بدء التشغيل لتشغيل هذه الشفرة.

الفرق بين برنامج ال Setup والبرنامج الذي أتحدث عنه أنا هو كالفرق بين التروجان هورس (Trojan Horse) والتروجان دروبر (Trojan Dropper)

برنامج Setup هو Trojan Dropper ولا يمكن لكاسبرسكي كشف الشفرة البرمجية التي يريد هذا ال Dropper إسقاطها بجهازك إذا لم يكن توقيعها موجوداً بقاعدة بياناته لأن تصرفه عادي بالنسبة لتقنية Proactive Defense فهو مجرد ملف عادي بريء يريد نسخ برنامج آخر غير معروف (ولكنه موجود مسبقاً).

أما برنامجك فهو Trojan Horse وهذا يمكن لكاسبرسكي كشف تصرفه الخبيث بإنذار أحمر حتى إن لم يكن توقيعه موجوداً بقاعدة بيانات كاسبرسكي لأن عملية النسخ تتم من داخل الشفرة البرمجية للبرنامج الأول نفسه ويتم تكوينها لحظة التنفيذ وليست مخزنة مسبقاً.

لا أدري إن كانت الفكرة وصلت أم لا ولذلك أريد منك القيام بالتجربة بنفسك حتى تتأكد كما يلي:

1 - كون برنامجك البريء الذي لا يفعل شيئاً سوى عرض رسالة Hello world وليكن اسمه ومساره بعد الكومبايل C:\hello.exe

2 - أكتب روتين داخل برنامجك لوضع المسار (C:\hello.exe) في بدء التشغيل

3 - شغل البرنامج

سوف يصدر كاسبرسكي إنذاراً عادياً بأن برنامج C:\hello.exe يحاول وضع قيمة في بدء التشغيل

الآن جرب التالي :

1 - كون برنامجك البريء الذي لا يفعل شيئاً سوى عرض رسالة Hello world وليكن اسمه ومساره بعد الكومبايل C:\hello.exe

2 - أكتب روتين لنسخ ملف الحاسبة calc.exe من المسار C:\windows\system32 إلى المسار C:\calc.exe

3 - شغل البرنامج

لن يصدر كاسبرسكي أي إنذار

الآن جرب التالي :

1 - كون برنامجك البريء الذي لا يفعل شيئاً سوى عرض رسالة Hello world وليكن اسمه ومساره بعد الكومبايل C:\hello.exe

2 - أكتب روتين لنسخ جسد برنامجك hello.exe إلى المسار C:\apps\hello.exe

2 - أكتب روتين داخل برنامجك لوضع المسار (C:\apps\hello.exe) في بدء التشغيل

3 - شغل البرنامج

هنا سيظهر لك الإنذار الأحمر

أرجو أن تكون الفكرة وصلت

مع تحياتي

لا للكراك - لا للسيريـال - لا للكيجـن
stoppiracy.gif

#81

يعطيك العافيه اخوي

بصراحه موضوع رائع فيه الكثير من المعلومات

مازلت اقرأ

#82
iSergiwa كتب:
من أكثر نشاطات الفايروسات شيوعاً نشاطان هما الذين ذكرتهما أنت حرفياً:

أولاً - ينسخ نفسه للسيستيم

ثانياً - يضع قيمة له لبدء التشغيل في الرجستري

صحيح أخي

وهو ما دفع صانعي الفيروسات لاتخاذ أسلوب الأوتورن لضمان تشغيل الفايروس من دون نسخ لملف السيستم أو الإضافة لبدء التشغيل

مع ضمان سرعة انتشار الفايروس من هارد ديسك - فلاش ميموري , فلاش ميموري - هارد ديسك وهكذا ...

تم تعديل هذه المشاركة بواسطة kotaiba في 16 أكتوبر 2008 في 23:17

#83

السلام عليكم

Blue Rose كتب:
يعطيك العافيه اخوي

بصراحه موضوع رائع فيه الكثير من المعلومات

مازلت اقرأ

الله يعافيك أخي كلامك دافع لإثراء النقاش وحبذا لو شاركتنا ببعض ما عندك لتعم الفائدة

kotaiba كتب:

صحيح أخي

وهو ما دفع صانعي الفيروسات لاتخاذ أسلوب الأوتورن لضمان تشغيل الفايروس من دون نسخ لملف السيستم أو الإضافة لبدء التشغيل

مع ضمان سرعة انتشار الفايروس من هارد ديسك - فلاش ميموري , فلاش ميموري - هارد ديسك وهكذا ...

بالضبط أخي قتيبة، وقد كان لي شرف السبق في التفطن والتصدي لهذه الطريقة المبتكرة منذ أكثر من سنتين بتصميمي للأداة السهلة الممتنعة PRT والتي بلغ مستخدموها الملايين وكانت ولا تزال علاجاً سريعاً وخفيفاً لمثل هذا الأسلوب في الانتشار.

أما من حيث التصدي بالدفاع والوقاية وليس فقط العلاج فقد كانت أداتي الأخرى RRT بالمرصاد أيضاً فهي بمجرد تركيبها بجهازك تراقب جميع وسائط التخزين القابلة للنزع والموصلة من خلال فتحات USB (فلاش، موبايل، كاميرا...) وتمنع دخول أية برامج خبيثة من خلالها إلى جهازك بل وتزيل هذه البرامج من هذه الوسائط أيضاً فتحد بنسبة 90% من انتشار هذا النوع من الفايروسات وهذا من واقع تجربة.

أغلب محلات الموبايلات (المحترمة) في مدينتي اشترى أصحابها مني نسخاً من أداة RRT (باقي المحلات تستخدم نسخاً مقرصنة من RRT) لأن عملهم يرتكز على شيء واحد فقط عند التعامل مع الكمبيوتر وهو إدخال ذواكر الموبايلات عن طريق منافذ USB لتحميل البرمجيات والنغمات والثيمات وغيرها ونظراً لكون هذه الموبايلات هي وسائط تعشش فيها الفايروسات التي تستخدم هذا الأسلوب في الانتشار فقد وجد أصحاب هذه المحلات في أداة RRT حماية عملية محددة وموجهة لمجال عملهم بل أن منهم من استخدم أداة RRT في إصلاح الموبايل نفسه!

كيف؟

جاءت سيدة لديها موبايل "يهنّغ" ويعيد التشغيل بنفسه وتريد إصلاحه وكنت متواجداً بالمحل أثناءها فطلبت من السيدة أن تناولني الموبايل وحين فحصت الموبايل وجدت أن به فايروسات كمبيوتر من نوع الأوتورن (وليست فايروسات جافا مثلا أو موجهة للموبايل) وكانت ناتجة عن نقل النغمات بالفلاش مما سبب عطلاً غير محدد السبب وليس ناتجاً عن تشغيل هذه الفايروسات بل مجرد تواجدها بالذاكرة كان أحدث التشويش على الملفات المؤقتة المخزنة بالذاكرة، فقلت لصاحب المحل أن يوصل الموبايل فقط بالكمبيوتر أثناء تواجد أداة RRT مضبوطة على وضع AutoRemove وفقط قام بمجرد إيصال الموبايل لمدة 10 ثواني ثم نزعه وأعطاه لي ففحصته وأعطيته للسيدة التي خرجت سعيدة وبدون أن تدفع ثمن الصيانة فقد سمحت لها بذلك، وعندما خرجت السيدة قال لي صاحب المحل ماذا فعلت! كنت سأطلب نظير هذه الصيانة مبلغ لا يقل عن 15 دينار ليبي (حوالي 12 دولار)! فقلت له ليس وأنا موجود، بعد أن أخرج أطلب من زبائنك ما تشاء.

المضحك والمبكي في الأمر أن محلات الكمبيوتر عندنا في المدينة كلهم وبدون استثناء يستخدمون أدواتي في الصيانة ولكن كثير منهم لا يعترفون بذلك بل منهم من وصل به "العبط" إلى نشر أدواتي في سي دي جنباً إلى جنب مع برنامج كاسبرسكي (المقرصن طبعاً) الذي يبيعه لزبائنه ويضع في بطنه ناراً وزقوماً وحين سأله أحد أصدقائي وكان موجوداً هناك قال له هذه أدوات صنعتها شركة كاسبرسكيكأدوات مساعدة لبرنامجها وأنا أخدم زبائني بتوفيرها لهم حتى لا يضطروا للمجيء إلى المحل لطلب الصيانة من أجل خلل بسيط يمكن لهذه الأدوات علاجه (قال يعني الرجل أمين ما شاء الله عليه). وحين قال له صديقي أن الأدوات هي من تصميم عصام سرقيوة رفض الاعتراف وحتى بعد أن رأى أسمي مكتوباً بواجة الأداة قال : وما الذي يدريك أن "سي عصام" لم يسرقها من كاسبرسكي ويدعي أنها له!!!!

يضحكني هذا لأنه جهل والجهل بهذا الشكل المزري والمعاند مضحك، ولكن ما يبكيني هو شعور النقص لدينا نحن العرب بحيث نرفض في قرارة أنفسنا أن نصدق أنه يمكن لمبرمج عربي أن يصنع شيئاً مذكورا

أخوك عصام

لا للكراك - لا للسيريـال - لا للكيجـن

stoppiracy.gif

#84

أنا لم أسيىء الفهم وكلامك مفهوم من بدايته ،ولا تلوم نفسك ولا تلومني وتلوم أحد غيري فطريقتك ممتازه في تبسيط الشرح ولكن ينقصك التحلي بالصبر ولاتترك مجال التعليم لهذه الأسباب ولكن طرحت مثالي كفك برنامج مضغوط لأصل معك لنقطة ولم أصلها لك وهي :

إذا أنا صنعت برنامج تنفيذي(الأول) عند تشغيله يفك ضغط برنامج أخر يحتوي على ملف تنفيذي(الثاني) جديد وله عمل آخر (وأعتبرني أصنع فيروس ينسخ نفسه بطريقة جديدة)ثم يضع له مسار للملف المفكوك(الثاني والذي لم يشغل بعد) في قائمة بدء التشغيل أو في مسجل النظام ،فهل سيعتبره الكاسبرسكي خبيث بأنذار أحمر ،وبأعتقادي ستقول لي نعم والسبب لأن البرنامج لم يتم تشغيله من قبل مستخدم

#85
عبد العزيز اليوسفي كتب:
أنا لم أسيىء الفهم وكلامك مفهوم من بدايته ،ولا تلوم نفسك ولا تلومني وتلوم أحد غيري فطريقتك ممتازه في تبسيط الشرح ولكن ينقصك التحلي بالصبر ولاتترك مجال التعليم لهذه الأسباب ولكن طرحت مثالي كفك برنامج مضغوط لأصل معك لنقطة ولم أصلها لك وهي :

إذا أنا صنعت برنامج تنفيذي(الأول) عند تشغيله يفك ضغط برنامج أخر يحتوي على ملف تنفيذي(الثاني) جديد وله عمل آخر (وأعتبرني أصنع فيروس ينسخ نفسه بطريقة جديدة)ثم يضع له مسار للملف المفكوك(الثاني والذي لم يشغل بعد) في قائمة بدء التشغيل أو في مسجل النظام ،فهل سيعتبره الكاسبرسكي خبيث بأنذار أحمر ،وبأعتقادي ستقول لي نعم والسبب لأن البرنامج لم يتم تشغيله من قبل مستخدم

يا سيدي لم أفهم ماذا تقصد ولكن اختصاراً لطول الشرح إليك هذا المثال العملي... قمت بتصميم البرنامج نيابة عنك خلال الدقيقتين الماضيتين تجده بالمرفقات

ضع البرنامج على سطح المكتب ثم شغله سيظهر إنذار إنذار عادي أولاً بأن البرنامج يريد وضع قيمة ببدء التشغيل ثم يتبعه إنذار أحمر من كاسبرسكي يقول لك بأن هذا البرنامج هو فايروس باسم Trojan.generic بالرغم من أن البرنامج ليس فايروس ولا يفعل شيئاً سوى أنه ينسخ نفسه إلى مجلد System32 ويضع قيمة له في بدء التشغيل بالمسار الجديد!!!

الكارثة هي أنك لو حاولت ضغط البرنامج بعد ذلك بأحد ضواغط البرامج Exe Packers فلن يتمكن أصلاً من العمل لأن كاسبرسكي سوف يمنعه لأنه هذه المرة الشك زاد عنده بشكل مرعب والمسؤول هنا ليس تقنية Proactive Defense بل تقنية Heuristic ولذلك سوف يمنع كاسبرسكي تشغيله أصلاً مع إنذاراً أحمر بكون البرنامج هو فايروس من نوع Heur.Trojan.Generic

لاحظ بادئة Heur وهي الدالة على تقنية Heuristic وهي التقنية التي تفحص البرامج "قبل" تنفيذها...

أريدك أن تجربه بنفسك وليجربه كل الأعضاء ويكتشفوا بأنفسهم بدون طول شرح لثقتي في فهمهم ولكن الخلاصة هي ما أريد التنبيه عليه وهي تحذير المبرمجين الجدد من عدم البرمجة بدون وضع رد فعل برنامج الحماية في الحسبان لأن هذا يجعلهم ضحايا هذه البرامج.

الله المستعان عليك يا عبد العزيز إن شاء الله تكون وصلت الفكرة هالمرة :(

تحياتي للجميع

Hello.zip

لا للكراك - لا للسيريـال - لا للكيجـن

stoppiracy.gif

#86

الله هو المستعان

للأسف ليس هذا المثال الذي قصدته أنا فهو مثال صحيح لما ذكرت أنت ،أنتظرني قليلاً عندما أنزل برنامج كاسبرسكي 7 على جهازي سأضع مرفق بمقصودي من بعد فضلك

#87

السلام عليكم

بانتظارك أخي...

بالمناسبة تمنيتك أن تسألني سؤال مهم وهو :

لماذا لا تعلن تقنية Heuristic عن وجود فايروس وتمنع تشغيل الملف إلا بعد ضغط البرنامج؟

أتمنى منك أو من أحد الأعضاء التفاعل والإجابة عن هذا السؤال لكي تتم الفائدة فنحن في حلقة نقاش يستفيد فيها الكل وهي الطريقة الصحيحة للتعلم. أما أن أطرح أنا الأسئلة وأجيب عنها أو أسترسل في الكلام بالطريقة التقليدية التي تعودنا عليها في المدارس بدون تفاعل فهي طريقة غير مجدية كما أني لست محاضر والقراء ليسوا تلاميذ فكلنا هنا سواء!

تحياتي

لا للكراك - لا للسيريـال - لا للكيجـن

stoppiracy.gif

#88

أخي عصام وجدت النسخة 7 للكاسبرسكي وتم أنزالها على جهازي ،وحالياً لم أسجلها.

قمت بعمل ملفين : الملف الأول باسم File01.exe وهو الملف الذي نريد تشغيله فيقوم بوضع قيمة بالرجستري في بدء التشغيل لمسار السيستم32 وأسم المسار هو: "C:\WINDOWS\system32\File01.exe" ثم بالخطوة التالية يقوم الملف الأول بتشغيل الملف الثاني File02.exe (وهو مخفي في المرفق) الذي بدوره يقوم بنسخ الملف الأول لمسار system32

فعند تجريب البرنامج فإنه يعمل نظامي وينسخ نفسه في السستم وبدء التشغيل ولم يشك بتصرفه الكاسبرسكي

مثال المرفق فيه ملفين ،للتجربة يرجى تشغيل الملف File01.exe

xx.rar

حيث قمت بعده بتجريب طريقتك وملفك السابق باسم Hello لأتأكد من عمل الكاسبرسكي فأعطى الكاسبرسكي التنبيه الأحمر

باسم (Trojan.qeneric)

اقتباس
لماذا لا تعلن تقنية Heuristic عن وجود فايروس وتمنع تشغيل الملف إلا بعد ضغط البرنامج؟
الجواب الصحيح هو عندك ،والله أعلم.

ملاحظة للتبيان : أنذار ال Heur كمثال تظهر في أداة الأخ يمان General_Removal (الرابط في توقيعي حالياً) عند وجود فاحص AVG ،بعكس Kaspersky هذا 7 الذي لا يعطي أي تنبيه لذلك.

سبب التعديل الرئيسي: تم أضافة سطر تخطي الخطأ للملف الأول

تم تعديل هذه المشاركة بواسطة عبد العزيز اليوسفي في 19 أكتوبر 2008 في 12:34

#89

السلام عليكم

جميل جداً ... أرجو أن يتسع صدرك للشرح

كما قلت سابقاً مثالك هذا لا يتم فيه النسخ من داخل شفرة البرنامج. أنت لديك ملفان أحدهما يقوم بنسخ الآخر من خارج الشفرة البرمجية وكلا الملفين موجود بكامل كيانه مسبقاً ولم يتم تكوينه لحظة التشغيل، هذا التصرف عادي وهو شبيه بتصرف سكريبتات ال Setup والتي كما قلت لك لا تفعل شيئاً سوى فك الضغط عن ملفات موجودة مسبقاً إلى مجلد مؤقت ثم نسخها إلى أي مجلد تريد وبالطبع لا يمكن لكاسبرسكي اعتبار هذا التصرف خطر لأنه بهذا سوف يعتبر جميع ملفات ال Setup خبيثة.

مثالي أنا يقوم بنسخ نفسه إلى مجلد السيستم أو بالأحرى "توليد" نسخة منه لم تكن موجودة مسبقاً في حزمة البرنامج أصلاً لأني أعطيتك ملف واحد وهذا الملف لا يحتوي على ملف آخر مضغوط ليتم فك الضغط عنه بل يتم تكوين الشفرة البرمجية له وتوليدها لينتج عن العملية ملف جديد كلياً لم يكن موجوداً أصلاً ثم بعد ذلك يتم وضع هذه النسخة المولدة في مجلد السيستم، هذا التصرف خبيث قطعاً لأنه 1- تسبب في خلق برنامج جديد لم يكن موجوداً 2- تم وضع هذه النسخة المولدة في مجلد السيستم 3 - تم وضع قيمة لها في الريجستري. هذه التصرفات هي عادة تصرفات الفايروسات، فالفايروسات لا تأتي جاهزة ومضغوطة ليقوم برنامجها الرئيسي بفك الضغط عنها ووضعها في جهازك، بل تأتيك على شكل ملف واحد يقوم هو بخلق شفرة جديدة لبرنامج جديد في كل مرة يقوم بالتنفيذ.

جوابك عن السؤال : "لماذا لا تعلن تقنية Heuristic عن وجود فايروس وتمنع تشغيل الملف إلا بعد ضغط البرنامج؟" غير صحيح!

الجواب الصحيح يتم التوصل إليه بتتبع عملية مراقبة كاسبرسكي عند الوصول لأي ملف File access

عندما لا يكون البرنامج مضغوطاً يفترض كاسبرسكي أولاً حسن النية (المتهم بريء حتى تثبت إدانته) لأن ليس هناك صانع فايروسات يصمم فايروس بدون ضغطه خاصة صناع الفايروسات الموجودون على الساحة هذه الأيام والذين تتسم أعمالهم بكبر حجوم البرامج نظراً لأن برمجة الفايروسات هذه الأيام أصبحت سهلة ويتم تعاطيها من قبل حتى المبتدئين وهؤلاء لا يبرمجون فايروساتهم بلغات أسمبلي أو C أو حتى باسكال (آااه سقى الله فايروسات زمان) بل بلغات فيجيوال بايسك ودلفي وغيرها من بيئات البرمجة الجاهزة (وليس لغات البرمجة) وهي تتسم بكبر حجم البرامج التي تنتجها، وحيث أن سرعة انتشار الفايروس يعتمد أساساً على صغر حجمه فإنهم يلجؤون إلى ضغطها لفشلهم في إصدار برامج صغيرة أصلاً.

إذن هناك معطيات لكاساسبرسكي إذا توفرت في أي برنامج فهو خبيث قطعاً ولا يمكن عند توافرها جميعاً تطبيق مبدأ "المتهم بريء حتى تثبت إدانته" بل يتم تطبيق مبدأ معاكس وهو "المتهم مدان حتى تثبت براءته"، هذه المعطيات هي :

1 - البرنامج من شركة جديدة غير موثوقة

2 - البرنامج مضغوط بأحد ضواغط البرامج

3 - البرنامج يولد نسخه من ويضعها في مجلد السيستم

4 - البرنامج يضع قيمة للنسخة المولدة في بدء التشغيل

عند وصولك لبرنامج من هذا النوع تقوم تقنية Heuristic بتشغيل البرنامج في بيئة افتراضية فإذا توفرت فيه هذه المواصفات مجتمعة يتم منعه من العمل حتى يتم إرساله إلى معامل كاسبرسكي ومعالجة ال False Positive alarm وطبعاً لا يمكن اعتبار هذا تطرفاً من كاسبرسكي بل يعتبر جهلاً وغباءً من المبرمج، بمعنى أن مبرمجاً كهذا وضع كل هذه المعطيات مجتمعة في برنامجه لا يستحق برنامجه أن يدخل الساحة أصلاً لأنه ينم عن جهل صاحبه فضلاً عن سوء نيته، لأنه إذا كان جاهلاً ببديهات كهذه فلا يتوقع منه أن يصدر عنه برامج ذات فائدة للمستخدمين حتى ولو لم تكن فايروسات، وإلا فالشركات الكبرى والمحترمة والمبرمجون الحقيقيون يتجنبون هذا لأنه بديهي بالنسبة لهم فلا يبقى إذن إلا برامج هواة صناع الفايروسات فيصدق الحدس عليهم.

أما إذا لم يكن البرنامج مضغوط فإن كاسبرسكي يفترض فيه حسن النية، ولكن ليس بشكل مطلق، بل يقوم بتسليمه إلى التقنية التالية وهي Proactive Defense وهي التي تقرر إن كان هناك تصرف خبيث أم لا.

نصل بعد هذا التحليل إلى قاعدة جديدة وهامة عند تطوير أي برنامج وهي:

إذا كنت مبرمجاً جديداً وكان برنامجك يولد نسخه منه ويضعها في مجلد السيستم ثم يضع قيمة للنسخة المولدة في بدء التشغيل فإياك أن تضغط برنامجك.

بمخالفة هذه القاعدة لا تجعل برامج الحماية تشك في برنامجك فقط بل تمنعه من العمل أساساً!

بالنسبة لبرنامج لبرنامج AVG فهو من البرامج التي من عادتها إصدار الإنذارات الخاطئة فهو كما يقول أخوتنا المصريين "نازل عمال على بطال" إنذارات على أبسط شيء وأنا نفسي أصدر هذا البرنامج إنذارات حول أداتي RRT من قبل وخاطبتهم شخصياً ليزيلوا الإنذار الخاطئ، يبقى على أخينا العزيز يمان أن يخاطبهم بدوره. رغم أني لا أعول كثيراً عليهم ولا على غيرهم بل كل ما يهمني هو كاسبرسكي لأني أعرف نزاهته وقوته في نفس الوقت، ولذلك أنا دائماً أقول : إذا أصدر جميع برامج الحماية في العالم إنذارات بوجود فايروسات في أدواتي ما عدا كاسبرسكي فلن أهتم :)

أرجو أن أكون أوضحت كل شيء وإذا ظل هناك غموض أرجو الاستفسار

مع تحياتي

تم تعديل هذه المشاركة بواسطة iSergiwa في 19 أكتوبر 2008 في 13:41

لا للكراك - لا للسيريـال - لا للكيجـن

stoppiracy.gif

#90

برأي وبما أنك مندوب للشركة مادام الكاسبرسكي يعطي تنبيه خبيث عند نسخ البرنامج نفسه ووضع مساره في بدء التشغيل ،فالطريقة السابقة لعملية وضع مسار في بدء التشغيل ونسخ الملف نفسه من برنامج آخر يجب أن يعتبر برنامج خبيث أيضا وطريقة لنشر الفيروسات ،أو أن يتم أظهار التنبيه الأخضر لأي برنامج مثله ومثل برامج السيت آب تنبه المستخدم بذلك .

اقتباس
عند وصولك لبرنامج من هذا النوع تقوم تقنية Heuristic بتشغيل البرنامج في بيئة افتراضية فإذا توفرت فيه هذه المواصفات مجتمعة يتم منعه من العمل ..
إذا كان حجم الملف كبير فهذا يعني أنه من هنا يأتي أستهلاك بعض موارد النظام بشكل كبير من الكاسبرسكي
#91

السلام عليكم

عبد العزيز اليوسفي كتب:
عملية وضع مسار في بدء التشغيل ونسخ الملف نفسه من برنامج آخر يجب أن يعتبر برنامج خبيث أيضا وطريقة لنشر الفيروسات

كلا، إلا إن كنت تريد كاسبرسكي أن يعادي Explorer.exe نفسه، فأنت بمثالك لم تزد على نسخ ملف من مكان إلى آخر داخل ال File System نفسه تماماً كما تقوم بذلك يدوياً باستخدام Explorer.exe لنسخ الملفات من مجلد إلى مجلد آخر داخل قرصك الصلب. أما عملية وضعه في بدء التشغيل فقط نبهك إليها كاسبرسكي كما هو المفترض.

كما قلت لك سابقاً طالما الملف موجود مسبقاً فإنك سواء نسخته بنفسك يدوياً أو كونت سكريبت أو برنامج لنسخه من مكان لآخر فلا حرج عليك فهي عملية نظامية من عمليات متصفح ويندوز ولا خطر منها من ناحية الحماية الاستباقية، الخطر في هذه الطريقة فقط يكمن عندما يكون الملف المراد نسخه توقيعه موجود بقاعدة البيانات ومصنف بأنه فايروس حقيقي.

عبد العزيز اليوسفي كتب:
إذا كان حجم الملف كبير فهذا يعني أنه من هنا يأتي أستهلاك بعض موارد النظام بشكل كبير من الكاسبرسكي

أولاً، كاسبرسكي لا يعتمد فقط على التقنيات "الكمبيوترية" الجامدة في التعرف على التصرفات المشبوهة، فهو يتضمن منطق وذكاء إنساني وخبرة مسبقة بالواقع المعاش، ففايروسات اليوم 90% منها لا يزيد حجمه على 100 - 300 كيلوبايت وعليه، تستثنى البرامج الضخمة من تقنية Heuristic لأن الواقع يؤكد ذلك وتسلم فقط لتقنية Proactive Defense وذلك لضمان عدم التأثير على أداة النظام بالإضافة إلى أن فحصها بال Emulator غير منطقي أو بالأحرى غير "واقعي" لعدم وجود فايروسات ضخمة الحجم عادة. ولكن وكما قلت سابقاً، فإن معادلة الخفة/القوة تبقى معادلة صعبة جداً وكاسبرسكي هو في رأيي أفضل برنامج وفق بين شطري هذه المعادلة وذلك بالتقنيات الذكية للتعرف على النشاطات المشبوهة للبرامج وأي منها يجب فحصه بال Emulator وأي منها يجب فحصه بال PDM وأي منها يجب أن يسلم لل File AV حتى يصل في النهاية لافضل توافق.

أرجو أن يكون في هذا بعض التوضيح

مع تحياتي

لا للكراك - لا للسيريـال - لا للكيجـن

stoppiracy.gif

#92

وعليك السلام ،ماشاء عليك وبارك الله بك أنا أتكلم ببعض الكلمات وأنت تعطي بعض الصفحات

اقتباس
كلا، إلا إن كنت تريد كاسبرسكي أن يعادي Explorer.exe نفسه . .
الاكسبلورير لا يقوم بوضع مسار ملفاته في بدء التشغيل عند نسخ ملف ما وهذا غير إذا ما تم وضع مسار له في بدء التشغيل
اقتباس
طالما الملف موجود مسبقاً فإنك سواء نسخته بنفسك يدوياً أو كونت سكريبت أو برنامج لنسخه من مكان لآخر فلا حرج عليك . .
أيضاً عند وضعه بدء التشغيل يصبح مشكوك بأمره
#93

السلام عليكم ورحمة الله وبركاته

أخوي عصام عندي فكرة بس ماجربتها على الكاسبر

وهي تحقق شروط الفايروس

وهي أن ينسخ نفسة للسيستم

وثانياً - ينسخ نفسة نسخة ثانية لمجلد بدء التشغيل

فعندما يقلع النظام يتأكد الملف أنه لاتوجد نسخة شغالة منه وإلا يقوم بنسخ النسخة للسيتسم وتشغليها :P

معليش كتبت الرد على عجالة أن شاء الله وصلت الفكرة

#94

السلام عليكم

عبد العزيز اليوسفي كتب:
وعليك السلام ،ماشاء عليك وبارك الله بك أنا أتكلم ببعض الكلمات وأنت تعطي بعض الصفحات

تذكر عاطف في مسرحية "العيال كبرت" لما قال لأمه "أنا مش هقول أنتي بس جرجريني في الكلام وانا اقول"؟ ... هذا هو أنا، أنت بس "جرجرني" في الكلام وسيب الباقي عليا :P

عبد العزيز اليوسفي كتب:
الاكسبلورير لا يقوم بوضع مسار ملفاته في بدء التشغيل عند نسخ ملف ما وهذا غير إذا ما تم وضع مسار له في بدء التشغيل

ليس هذا هو القصد رعاك الله، قلت لك أن صنع برنامج لنسخ ملف من مكان لآخر داخل الفايل سيستم نفسه للجهاز نفسه هو أحد عمليات متصفح ويندوز Explorer.exe وأنت فقط قمت "بأتمتتها" Automation ببرنامجك، فإذا أردت لكاسبرسكي أن يوقف هكذا عمليات فكأنك تطلب منه صد عمليات متصفح ويندوز. عملية النسخ التي أتحدث عنها ليست من اختصاص متصفح ويندوز الموثوق لدى كاسبرسكي بل من اختصاص برنامجك نفسه غير الموثوق ومن أجل ذلك يصده كاسبرسكي!

عبد العزيز اليوسفي كتب:
أيضاً عند وضعه بدء التشغيل يصبح مشكوك بأمره

نعم قطعاً هو مشبوه، وهل قلت أنا خلاف ذلك؟ وهل قال كاسبرسكي خلاف ذلك، مجرد وضع قيمة في بدء التشغيل كافية لإنذارك بذلك وافعل أنت بناء على الإنذار ما تريد!

أخي M.555

شروحاتي الخاصة بآليات عمل برامج الحماية هي سلاح ذو حدين ففي حين يستفيد منها المبرمجين الجدد في جعل برامجهم أكثر موثوقية وأقل عداوة لبرامج الحماية، يستفيد منها هواة صنع الفايروسات في خداع برامج الحماية لتمرير فايروساتهم، فكلما ازددت فهماً لآلية عمل برنامج الحماية ازددت مقدرة على خداعه، ومن أجل ذلك تراني أتحفظ وأراقب كل كلمة أقولها وإلا فإن هناك المزيد والمزيد!

على كل حال فهمت قصدك، إلا أن العملية التي تريد تنفيذها سيتم صدها، فكاسبرسكي لا يراقب فقط مفتاح بدء التشغيل في الرجيستري Run بل كل مفاتيح بدء التشغيل وكل مجلدات بدء التشغيل وكل ما يؤدي إلى بدء التشغيل ولذلك سوف يتم صد برنامجك بمجرد وضعه في مجلد بدء التشغيل إذا توافرت فيه بقية الشروط.

مع تحياتي

لا للكراك - لا للسيريـال - لا للكيجـن

stoppiracy.gif

#95

أنا نصحتك بالصبر وأيضا نصحت نفسي بالصبر من قبلها ،لا أعرف لماذا أنت تتكلم بشيىء وأنا أتكلم بشيىء ،كلانا يتكلم حول نفس الموضوع ولكن كل منا يفهم الرأي بطريقته

آخر نقاش في الموضوع كان يدور حول هذه القاعدة:

اقتباس
إياك أن تجعل برنامجك ينسخ نفسه إلى مسار غير المسار الذي تم تنفيذه منه ثم تأمره بوضع مسار النسخة المنسوخة في بدء التشغيل

وأنا سألتك :

اقتباس
طيب إذا أنا نسخت أوأنشأت برنامج جديد لم ينفذ بعد أو قمت بتغيير أسمه ووضعت له مسار بدء تشغيل بالرجستري فهل ستتعرف عليه برامج الحماية بأنه عدو للحاسوب ،أعتقد الجواب لن تتعرف علي

وأجبت حضرتك وكله تمام :

اقتباس
بل سيتعرف عليه، سواء نفذ أم لم ينفذ بعد، وسواء كان بنفس اسم برنامجك الرئيسي الذي أنشأه أو باسم آخر، وأنا هنا أتكلم عن كاسبرسكي النسخة السابعة، وحتى لا أطيل عليك، إليك القاعدة:

تقنية Proactive Defense في كاسبرسكي تراقب تحرك برنامجك، فإذا شعرت أن برنامجك نسخ كوداً برمجياً قابلاً للتنفيذ على شكل ملف تنفيذي مهما كان نوعه أو أسمه أو محتوياته إلى أي مسار على قرصك الصلب ثم وضع هذا المسار في بدء التشغيل فإنها ستعلن عن وجود تصرف خبيث، ولا أقصد هنا الإعلان العادي أو الأصفر أو البرتقالي، بل الأحمر!!! والأحمر ليس معه مفاصلة خاصة لدى المستخدم العادي، فهو فايروس قطعاً (حتى ولو لم يكن فايروس أصلاً) ولكن بمن سيثق المستخدم العادي؟ بإنذار أحمر من كاسبرسكي أم ببرنامج جديد لمبرمج جديد مثلك؟

ثم بيّنت أنا لك هذا :

اقتباس
يعني أن أي برنامج مضغوط (الأول) تريد تنصيبه وفرشه في نظامك(الثاني) ووضعه في بدء التشغيل مع البرامج سيتعرف عليه الكاسبرسكي بأنه فيروس ،إذاً كانت كل هذه البرامج فيروسات

وأجبت أنت :

اقتباس
أسأت الفهم أخي ولكني لا ألومك إنما ألوم نفسي فالإطالة وتبسيط المصطلحات لتطال فهم الكل عادة قبيحة عندي تجعل الفكرة تتميع فينتج عنها سوء فهم وهذا السبب بالذات هو الذي جعلني أترك مجال التعليم لأني بهذا المضمون معلم فاشل من الطراز الأول فأنا بعيد جداً عن الأكاديمية لأني رجل عملي أعمل في صمت وهو كذلك سبب عدم حبي للشروحات اليدوية لحل مشاكل الكمبيوتر وتفضيلي لصنع برامج تقوم بالنيابة عني بالعمل لأن برنامجي يغني عن صفحات مطولة في الشروحات، كما أن الشروحات هنا قد تستغل من قبل مبرمجين جدد ذوي نيات سيئة لاستغلالها في تطوير برامج خبيثة أو خداع برامج الحماية ولذلك لا بد من التحفظ كذلك.

دعني أوضح لك الفرق مرة أخرى بين ما فهمته أنت وبين ما قصدته أنا وأمري إلى الله...

ملفات ال Setup لا تكون أكواداً برمجية ولا ملفات تنفيذية على مستوى الشفرة البرمجية للبرنامج أثناء التنفيذ، كل ما تفعله هو فك الضغط عن ملفات مخزنة مسبقاً (حتى وإن كانت ملفات تنفيذية) ثم تضع مفاتيح لها في بدء التشغيل، وإلا فجسد ملف ال Setup منفصل تماماً عن جسد الملف التنفيذي الذي تم إنشاؤه. ملفات Setup هي مجرد سكريبتات لنسخ الملفات من مكان لآخر (مجلدات Temporary) بعد فك الضغك عنها ثم وضع مفاتيح لهذه الملفات في الريجستري وفي هذه الحالة يصدر كاسبرسكي تحذير ولكن ليس تحذيراً أحمر بل مجرد تحذير عادي بأن ملف ال Setup الفلاني يريد أن يضع قيمة في الريجستري ويطلب منك الموافقة من عدمها...

أما بالنسبة للتصرف الخبيث للبرنامج والذي أريد إيصاله لك فهو كالتالي:

برنامج عند تنفيذه يقوم بنسخ نفسه أو تكوين شفرة برمجية جديدة (ليست مخزنة مسبقاً بل يتم خلقها وقت تنفيذ البرنامج) ثم يقوم بتكوين ملف تنفيذي جديد يحوي هذه الشفرة البرمجية ويضع قيمة في بدء التشغيل لتشغيل هذه الشفرة.

بعدها أجبتك بأنني لم أسيىء الفهم وكلامك واضح وأعطيتك مثال بعدم تعرف الكاسبرسكي عليه بطريقة القاعدة نفسها ولكن بألتفاف آخر :

اقتباس
أنا لم أسيىء الفهم وكلامك مفهوم من بدايته ،ولا تلوم نفسك ولا تلومني وتلوم أحد غيري فطريقتك ممتازه في تبسيط الشرح ولكن ينقصك التحلي بالصبر ولاتترك مجال التعليم لهذه الأسباب ولكن طرحت مثالي كفك برنامج مضغوط لأصل معك لنقطة ولم أصلها لك وهي :

إذا أنا صنعت برنامج تنفيذي(الأول) عند تشغيله يفك ضغط برنامج أخر يحتوي على ملف تنفيذي(الثاني) جديد وله عمل آخر (وأعتبرني أصنع فيروس ينسخ نفسه بطريقة جديدة)ثم يضع له مسار للملف المفكوك(الثاني والذي لم يشغل بعد) في قائمة بدء التشغيل أو في مسجل النظام ،فهل سيعتبره الكاسبرسكي خبيث بأنذار أحمر ،وبأعتقادي ستقول لي نعم والسبب لأن البرنامج لم يتم تشغيله من قبل مستخدم

وقلت لي بعدها (لم أفهم ماتقصد) حيث قمت أنت بشرح الفرق بين الفيروس الخبيث والعادي:

اقتباس
برنامج Setup هو Trojan Dropper ولا يمكن لكاسبرسكي كشف الشفرة البرمجية التي يريد هذا ال Dropper إسقاطها بجهازك إذا لم يكن توقيعها موجوداً بقاعدة بياناته لأن تصرفه عادي بالنسبة لتقنية Proactive Defense فهو مجرد ملف عادي بريء يريد نسخ برنامج آخر غير معروف (ولكنه موجود مسبقاً).

أما برنامجك فهو Trojan Horse وهذا يمكن لكاسبرسكي كشف تصرفه الخبيث بإنذار أحمر حتى إن لم يكن توقيعه موجوداً بقاعدة بيانات كاسبرسكي لأن عملية النسخ تتم من داخل الشفرة البرمجية للبرنامج الأول نفسه ويتم تكوينها لحظة التنفيذ وليست مخزنة مسبقاً.

وأعطيت أنت مثال لنفس طريقة القاعدة المذكورة المرفق Hello.zip وذلك كونك ظننت أنني لم أفهم ماتقصد ،وأنا بكل مرة أجيبك بأني فهمت ماتقصد أنت .

وذكرت لك بعدها للأسف ليس هذا المثال ماأقصد ،وعززت مثال لك بما أقصد وهو المرفق XX.rar :

اقتباس
قمت بعمل ملفين : الملف الأول باسم File01.exe وهو الملف الذي نريد تشغيله فيقوم بوضع قيمة بالرجستري في بدء التشغيل لمسار السيستم32 وأسم المسار هو: "C:\WINDOWS\system32\File01.exe" ثم بالخطوة التالية يقوم الملف الأول بتشغيل الملف الثاني File02.exe (وهو مخفي في المرفق) الذي بدوره يقوم بنسخ الملف الأول لمسار system32

فعند تجريب البرنامج فإنه يعمل نظامي وينسخ نفسه في السستم وبدء التشغيل ولم يشك بتصرفه الكاسبرسكي

أجبتني بعدها بشرح مرفقي الذي أعرف طريقة عمله :

اقتباس
جميل جداً ... أرجو أن يتسع صدرك للشرح

كما قلت سابقاً مثالك هذا لا يتم فيه النسخ من داخل شفرة البرنامج. أنت لديك ملفان أحدهما يقوم بنسخ الآخر من خارج الشفرة البرمجية وكلا الملفين موجود بكامل كيانه مسبقاً ولم يتم تكوينه لحظة التشغيل، هذا التصرف عادي وهو شبيه بتصرف سكريبتات ال Setup والتي كما قلت لك لا تفعل شيئاً سوى فك الضغط عن ملفات موجودة مسبقاً إلى مجلد مؤقت ثم نسخها إلى أي مجلد تريد وبالطبع لا يمكن لكاسبرسكي اعتبار هذا التصرف خطر لأنه بهذا سوف يعتبر جميع ملفات ال Setup خبيثة.

جميل . .

وتعليقاً على كلامك ذكرت لك :

اقتباس
برأي وبما أنك مندوب للشركة مادام الكاسبرسكي يعطي تنبيه خبيث عند نسخ البرنامج نفسه ووضع مساره في بدء التشغيل ،فالطريقة السابقة لعملية وضع مسار في بدء التشغيل ونسخ الملف نفسه من برنامج آخر يجب أن يعتبر برنامج خبيث أيضا وطريقة لنشر الفيروسات ،أو أن يتم أظهار التنبيه الأخضر لأي برنامج مثله ومثل برامج السيت آب تنبه المستخدم بذلك .

فأجبتني :

اقتباس
كلا، إلا إن كنت تريد كاسبرسكي أن يعادي Explorer.exe نفسه، فأنت بمثالك لم تزد على نسخ ملف من مكان إلى آخر داخل ال File System نفسه تماماً كما تقوم بذلك يدوياً باستخدام Explorer.exe لنسخ الملفات من مجلد إلى مجلد آخر داخل قرصك الصلب. أما عملية وضعه في بدء التشغيل فقط نبهك إليها كاسبرسكي كما هو المفترض.

كما قلت لك سابقاً طالما الملف موجود مسبقاً فإنك سواء نسخته بنفسك يدوياً أو كونت سكريبت أو برنامج لنسخه من مكان لآخر فلا حرج عليك فهي عملية نظامية من عمليات متصفح ويندوز ولا خطر منها من ناحية الحماية الاستباقية، الخطر في هذه الطريقة فقط يكمن عندما يكون الملف المراد نسخه توقيعه موجود بقاعدة البيانات ومصنف بأنه فايروس حقيقي.

وكان ردي بعدها توضيح لردك بأنه يجب أعطاء تنبيه أخضر للمستخدم كما ذكرت أنا سابقا :

اقتباس
الاكسبلورير لا يقوم بوضع مسار ملفاته في بدء التشغيل عند نسخ ملف ما وهذا غير إذا ما تم وضع مسار له في بدء التشغيل ... أيضاً عند وضعه بدء التشغيل يصبح مشكوك بأمره

فأجبتني بنفس جوابك السابق ولم تتطرق لوضع البرنامج المنسوخ في بدء التشغيل ليعتبره الكاسبرسكي أنذار عادي أخضر والذي قد يكون من النوع السليم:

اقتباس
ليس هذا هو القصد رعاك الله، قلت لك أن صنع برنامج لنسخ ملف من مكان لآخر داخل الفايل سيستم نفسه للجهاز نفسه هو أحد عمليات متصفح ويندوز Explorer.exe وأنت فقط قمت "بأتمتتها" Automation ببرنامجك، فإذا أردت لكاسبرسكي أن يوقف هكذا عمليات فكأنك تطلب منه صد عمليات متصفح ويندوز. عملية النسخ التي أتحدث عنها ليست من اختصاص متصفح ويندوز الموثوق لدى كاسبرسكي بل من اختصاص برنامجك نفسه غير الموثوق ومن أجل ذلك يصده كاسبرسكي!

ثم ذكرت أنت :

اقتباس
نعم قطعاً هو مشبوه، وهل قلت أنا خلاف ذلك؟ وهل قال كاسبرسكي خلاف ذلك، مجرد وضع قيمة في بدء التشغيل كافية لإنذارك بذلك وافعل أنت بناء على الإنذار ما تريد!

خلاص النقاش سيتوقف ،لأنه لو عدنا له سنرجع نكرر من الأول ،فلم تصل أفكارنا لبعض في هذه النقطة.

اقتباس
تذكر عاطف في مسرحية "العيال كبرت" لما قال لأمه "أنا مش هقول أنتي بس جرجريني في الكلام وانا اقول"؟ ... هذا هو أنا، أنت بس "جرجرني" في الكلام وسيب الباقي علي

ماشاء الله لك همة كبيرة بالشرح بارك الله بك ولم أحسدك عليها

أخي عصام عندي جهاز لايستطيع تسجيل ملفات الرجيستري المعروفة بأمتداد Reg من قبل المستخدم وأنا جربت برنامجك أزالة القيود ولم يفتح خيار التسجيل في مسجل النظام ،فهل هناك أداة أخرى لك من أدواتك تقوم ذلك دام فضلك .

#96

السلام عليكم

بالنسبة لملفات reg ماذا يحدث بالضبط حين تنقر عليها نقرتين? هل تظهر رسالة خطأ مثلاً؟ أم لا يحدث شيء بالمرة؟

لا للكراك - لا للسيريـال - لا للكيجـن

stoppiracy.gif

#97
اقتباس
بالنسبة لملفات reg ماذا يحدث بالضبط حين تنقر عليها نقرتين? هل تظهر رسالة خطأ مثلاً؟ أم لا يحدث شيء بالمرة؟

على ماأذكر تظهر رسالة الخطأ : تعذر على مسجل النظام أستيراد ...

#98

من الصعب التحديد خصوصاً مع قلة المعطيات والتفاصيل وعدم وجود الجهاز أمامي

على كل حال...

ملفات reg تنفيذها مرتبط ببرنامج regedit.exe فهل يعمل هذا البرنامج عندك بشكل سليم عند تشغيله من سطر الأوامر؟

Start Menus >> Run >> regedit

إذا كان يعمل بشكل سليم فهل أنت متأكد من صحة ملف reg نفسه؟ ويندوز لا يمكنه استيراد ملفات الريجستري إلا إذا كانت بصيغتها المتعارف عليها!

إذا كان الملف سليم ويعمل على الأجهزة الأخرى إلا جهازك هذا فجرب إعادة ربط ملفات reg بمحرر الريجستري من جديد، بمعنى أن تدخل على ال File Association ثم تقوم بتغيير البرنامج المرتبط وليكن calc.exe وتحفظ التغيير ثم تعود من جديد لتغيير الارتباط إلى برنامج regedit.exe وتخفظ التغيير.

إذا لم يفلح هذا كله فليس هناك حل آخر يسعفني حتى هذه اللحظة إلا إذا زودتني بمزيد من التفاصيل ما يضيء لي الطريق!!!!

تحياتي

لا للكراك - لا للسيريـال - لا للكيجـن

stoppiracy.gif

#99

السلام عليكم ورحمة وبركاته

أخوي عصام بارك الله فيك يبدو أنا أكثرنا عليك الأسئلة أنا وأخوي عبدالعزيز :P

بس والله فرصة لاتعوض لنستفيد من خبرتك أثابك الله ونفع بعلمك المسلمين

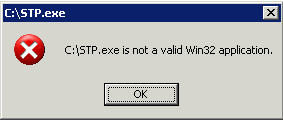
أنا عندي مشكلة في الملفات التنفيذية في جهازي الأول رغم أنه قديم بس يمشي حالة

المشكلة أنه أي ملف أسحبه من النت أو أقوم ببرمجتة

وبعد مايمر علية مدة يعطب ولايشتغل وتظهر لي الرسالة التالية

post-130750-1224561026_thumb.jpg

طبعاً بعد ماأعمل عليها سكان بالكاسبر يقوم بأصلاحة بس مايحذفة

علشان أتفادى هالمشكلة أقوم بضغط كل الملفات التنفيذية علشان لاتنعطب

المشكلة أخوي عصام أني برمجت برنامج عادي وبعد مدة نزلت الملف وعندما أستعملوه الأعضاء أتهموني

بأني أرسلت لهم فايروس وأبلغوني بأن الأنتي فايروس تبعهم نبههم بوجود فايروس

هل مرت عليك تلك المشكلة أخي عصام

لك مني كل المحبة والتقدير

#100
اقتباس
ملفات reg تنفيذها مرتبط ببرنامج regedit.exe فهل يعمل هذا البرنامج عندك بشكل سليم عند تشغيله من سطر الأوامر؟

إذا كان يعمل بشكل سليم فهل أنت متأكد من صحة ملف reg نفسه؟ ويندوز لا يمكنه استيراد ملفات الريجستري إلا إذا كانت بصيغتها المتعارف عليها!

برنامج المسجل regedit يعمل من سطر الأوامر ويعمل عند تشغيله من السيستم 32 وعند فتحه يدويا وكتابة قيمة فيه فإنه يحفظ ويسجل القيمة ولا تظهر رسالة الخطأ ولا يوجد شيىء في ذلك.

والملف سليم حيث عند تشغيله على جهاز آخر يعمل ويسجل القيم في مسجل النظام.

وعند فتح مسجل النظام (regedit) وعمل تصدير لقيمة ما من قائمة ملف فإنه يصدر الملف للمستخدم (على سطح المكتب مثلاً) وعند النقر على الملف وفتحه تخرج رسالة الخطأ السابقة ،ولم أجرب وأقوم بأستيراد هذا الملف مرة أخرى من سطح المكتب إلى داخل المسجل.

اقتباس
إذا كان الملف سليم ويعمل على الأجهزة الأخرى إلا جهازك هذا فجرب إعادة ربط ملفات reg بمحرر الريجستري من جديد، بمعنى أن تدخل على ال File Association ثم تقوم بتغيير البرنامج المرتبط وليكن calc.exe وتحفظ التغيير ثم تعود من جديد لتغيير الارتباط إلى برنامج regedit.exe وتخفظ التغيير.
سأجرب هذا الأمر إذا أستطع الحصول على الحاسوب مرة أخرى ،لأن الحاسوب ليس لي وصاحبه أتاني به وكان مستعجل في أمره وأنا بدوري أنزلت له أداة أزالة القيود ولم تفلح.

وهذا الأمر يحصل كثيرا من قبل فواحص الفيروس وأنا كنت أتذكر وضع قيمة في مسجل النظام تستطيع منع المستخدم من القيام بهذا التسجيل لأي ملف بأمتداد Reg ولكن حاليا لا أذكرها ،فأستفسر بها عندك لأرجاعها.

تم تعديل هذه المشاركة بواسطة عبد العزيز اليوسفي في 21 أكتوبر 2008 في 11:42

مواضيع مشابهة

عدد الزوار حالياً

المتواجدون خلال آخر دقيقتين · يتحدّث كل ٣٠ ثانية

—الإجمالي—أعضاء مسجّلون—زوار بدون تسجيل

جارٍ التحقق من المتواجدين…